01 ·
欧州のシニアチーム
欧州の市場を狙う脅威アクターに直接対応してきたシニアの専門家だけで構成されたチームです。欧州の産業を標的とする攻撃キャンペーンを文脈で理解しているため、誤検知が少なく、実際の脅威をより早く検知します。

社内にSOCを構築するには、何年もの時間、年間100万ユーロを超える費用、そして 採用の難しい人材が必要です。FortgaleのマネージドSOCなら、専門性の高い欧州のアナリストチームに すぐにアクセスできます。1年365日、24時間体制で監視しています。
SIEM、EDR、SOARは道具です。文脈を読み解く熟練したアナリストがいなければ、アラートを生み出すだけの仕組みにとどまります。機能するSOCと何も検知できないSOCの違いは、運用する人にあります。
欧州の市場を狙う脅威アクターに直接対応してきたシニアの専門家だけで構成されたチームです。欧州の産業を標的とする攻撃キャンペーンを文脈で理解しているため、誤検知が少なく、実際の脅威をより早く検知します。
エンタープライズSIEM、EDR/XDR、SOAR、自社CTIを一つの運用パイプラインに統合しています。技術がノイズを除き、判断はアナリストが下します。ルールの所有権はお客様に引き渡すため、特定ベンダーへのロックインはありません。
すべてのSIEMルールは、Fortgaleのチームが生み出したCTIにもとづいています:287のツールと脅威アクターのプロファイル、毎週34,000件以上のIOC、継続的なダークウェブ監視。攻撃者がお客様の業界を狙った攻撃キャンペーンを準備していれば、SOCは事前に把握します。
迅速なトリアージ、測定された封じ込め、途切れない監視、時系列で記録された対応。監視しているすべてのお客様に共通する数値です。
FortgaleのSOCはログを集めるだけではありません。すべてのイベントは、欧州の組織を狙う脅威アクターの手口を知るアナリストによって相関分析、解析、分類されます。
エンドポイント、ネットワーク、クラウド、アイデンティティ、アプリケーションのテレメトリ:ファイアウォール、IDS/IPS、EDR、M365、Azure、AWS、GCP、Active Directory。すべてをSIEMに集約し、正規化とコンテキスト付与を行います。
MITREのフレームワークに対応づけた検知ルールで、毎秒数千件のイベントを相関分析します。アナリストによるトリアージの前にAIの事前フィルタが働き、導入30日目でノイズを90%超削減します。自社のCTIをリアルタイムで適用します。
シニアチームがアラートを検証し、誤検知を除外し、実際の深刻度を分類します。MITREに対応づけた対応手順書により、トリアージは15分。欧州の市場を狙う脅威アクターを直接把握しています。
確認された脅威はすべてFortgaleのCTIで文脈づけされます。287のツールと脅威アクターのプロファイル、毎週34,000件以上のIOC、ダークウェブ監視。迅速な帰属、侵入経路の把握、適切な対応手順書の選択につなげます。
封じ込めまで<30分(中央値)。EDR、ファイアウォール、IAMを横断した対応、CISOへの直接エスカレーション。検知から封じ込めまでを時系列で記録し、社内外への報告に必要な事実関係の整理を支援します。
FortgaleのマネージドSOCは、ダッシュボード付きのプラットフォームではありません。エンタープライズの技術、認定資格を持つアナリスト、自社のインテリジェンスを、保証されたSLAのもとで組み合わせた包括的なサービスです。
欧州のシフト勤務のシニアチームが途切れなく監視します。「営業時間外」の空白はありません:攻撃の76%は夜間、週末、休日に発生しています。日本時間の9〜18時は欧州の夜間にあたりますが、同じ24時間体制のシフトでカバーします。確認されたインシデントは、お客様のご担当者へ直ちにエスカレーションします。
社内のすべてのソースからのログを、エンタープライズSIEMで相関分析します。MITREのフレームワークに対応づけたルールを、進行中の攻撃キャンペーンにもとづいて継続的に更新し、お客様のプロファイルに合わせてチューニングします。
エンドポイント、ネットワーク、クラウドでのマネージドな検知と対応。SOCは通知するだけではありません:能動的にブロックし、侵害されたシステムを隔離し、すべての操作で手動の承認を待つことなく技術的な対応を統制します。
欧州で活動する攻撃者のIOCとTTPに関する自社フィード。ある脅威アクターがお客様の業界を狙った攻撃キャンペーンを準備している場合、SOCは事前に把握して防御を調整します。外部ベンダーには依存しません。
インシデントが確認された場合、SOCは封じ込め、根絶、フォレンジック調査、安全な復旧を統括します。検知から封じ込めまでの対応を時系列で記録し、社内外への報告に必要な事実関係の整理、経営層や法務とのコミュニケーションを支援します。個人情報の漏えい等が疑われる場合は、漏えい等報告もご確認ください。
経営層向けの月次レポート、IT部門向けの詳細な技術レポート、監査に必要なイベントの完全な記録。SOCは単なる技術的な委託先ではなく、ガバナンスを支える存在になります。
インターネットにつながるすべての企業が、攻撃の標的になり得ます。FortgaleのSOCは、それぞれの組織の固有のリスクプロファイルにもとづくプランで、さまざまな組織に対応します。
警察庁によると、2025年のランサムウェア被害で最も多かった業種は製造業(91件)です。ランサムウェアで生産ラインが止まれば、損失は時間単位で積み上がります。社内にセキュリティチームを持たない企業にとって、マネージドSOCは現実的な防御策です。
経済産業省の『サイバーセキュリティ経営ガイドライン Ver3.0』は、重要10項目の一つに「サイバーセキュリティリスクに効果的に対応する仕組みの構築」を挙げています。FortgaleのSOCは、継続的な監視と記録された対応で、この取り組みを支えます。
エネルギー、運輸、公益事業:業務の停止が社会の安全に直結する分野です。FortgaleのSOCは、ネットワークにつながった産業環境を守るためのOT/ICSの知見を備えています。
法律事務所、コンサルティング会社、会計事務所は価値の高い機密データを扱います。防御が手薄な一方で顧客のシステムにアクセスできるため、サプライチェーン攻撃の入り口として狙われることが増えています。
病院や医療機関は攻撃の標的になりやすい分野です。医療データはダークウェブで高い価値を持ちます。ネットワークにつながった医療機器を含む環境を監視し、厚生労働省の『医療情報システムの安全管理に関するガイドライン 第7.0版』などを踏まえた運用を支援します。
Microsoft 365、Azure、AWS:設定に不備のあるクラウド環境は主要な侵入経路の一つです。FortgaleのSOCは、マルチクラウド環境でもアイデンティティ、権限、不審なアクセス、リスクのある設定を監視します。
FortgaleのSOCは、SIEM、EDR/XDR、SOAR、脅威インテリジェンスを一つの運用パイプラインに統合しています。技術がノイズを除き、判断はアナリストが下します。
Fortgaleのチームは、欧州の市場を狙う攻撃者や攻撃キャンペーンに直接対応してきたシニアの専門家だけで構成されています。ジェネラリストはいません:各メンバーが特定の脅威アクターと業種を専門としています。
LockBitやRansomHubのTTPを知ることは必要ですが、それだけでは十分ではありません。Fortgaleのアナリストは欧州の産業を狙った具体的な攻撃キャンペーンを把握しており、誤検知を減らし、実際の脅威の検知を早めます。
SOCは汎用的なルールから始めません。導入時にアナリストがインフラ、重要な資産、業種を調査し、ノイズを最小限に抑える最適なルールセットを構築します。
汎用的なチケット対応ではありません:インシデント発生時は、対応しているアナリストに直接アクセスできます。SLAでは、アラート確認から15分以内の通知と、対応中の30分ごとの状況報告を定めています。
Fortgaleの欧州のSOCは、監視しているお客様の環境で、この種の挙動を24時間365日観測しています。列挙、横展開、認証情報の窃取、データの持ち出しの試み。こうしたパターンを認識すると、15分でトリアージが始まり、封じ込めは自動で行われます。
マネージドSOCは、ほかのすべてのセキュリティサービスを統括し、その効果を高めます。ツールやチームの間に生まれる死角をなくす統合された視点です。
SOCが運用するEDR/XDRで、エンドポイント、ネットワーク、クラウドの脅威をリアルタイムで検知し、ブロックします。継続的な検知を担うSOCの運用レイヤーです。
MDRを詳しく見る →欧州で活動する攻撃者のIOCとTTPに関する自社フィード。脅威アクターがお客様の業界や地域を狙った攻撃キャンペーンの準備を始めると、事前にアラートでお知らせします。
CTIを詳しく見る →攻撃が進行しているときは、1分1秒が重要です。FortgaleのIRチームが緊急対応で封じ込め、根絶、復旧を行い、報告に必要な事実関係の整理も支援します。
IRチームに連絡する →マネージドSOCは防御の運用拠点です。24時間365日体制の欧州のアナリストチーム、プロセス、ガバナンス、経営層向けレポート、報告に必要な記録、統合されたCTIを含みます。MDRは、エンドポイント、ネットワーク、クラウドで検知と対応を行う技術的な構成要素です。FortgaleのSOCはMDRを含み、セキュリティスタック全体を統括する、より広い範囲のサービスです。
社内で24時間体制のSOCを運用するには、シフトと休暇を考慮して少なくとも5名のアナリスト、エンタープライズSIEMのライセンス、インフラ、継続的な教育が必要で、年間100万ユーロを超えます。FortgaleのマネージドSOCの費用は、同等の社内体制の平均30%程度です。月額料金は予測可能で、初期投資(CapEx)は不要、2〜4週間で稼働を開始します。
標準的な導入期間は2〜4週間です。1週目:ログ収集とデータソースの連携。2〜3週目:お客様固有のプロファイルに合わせた検知ルールのチューニングと誤検知の削減。4週目:調整済みの対応手順書と有効なSLAのもとで、24時間体制のSOCが稼働します。
エンドポイント(ワークステーション、サーバー、ノートPC)、ネットワーク(ファイアウォール、IDS/IPS、スイッチ、VPN)、クラウド(M365、Azure、AWS、GCP)、アイデンティティとアクセス(Active Directory、Entra ID、特権アクセス)、重要なアプリケーション、ご要望に応じてOT/ICSシステムを監視します。すべてを一元化したSIEMで、MITRE ATT&CKにもとづくルールにより相関分析します。
はい。検知から封じ込めまでの対応を時系列で記録し、社内外への報告に必要な事実関係の整理を支援します。個人情報保護委員会への報告が必要かどうかの判断は、お客様と法務の専門家が行います。Fortgaleは判断に必要な技術的な事実を提供します。
はい。FortgaleのSOCは特定の技術に依存しません。主要なSIEM、EDR/XDR、ファイアウォール、アイデンティティ、クラウドの各プラットフォームと連携します。既存の投資を無理に置き換える必要はありません。
サービスの提供、レポート、緊急対応は英語で行います。お問い合わせは日本語でも受け付けますが、回答は英語となる場合があります。
SOCの検知は、欧州の組織を狙う攻撃者を直接分析した結果から生まれます:MITREに対応づけたルール、最新のIOC、実際の攻撃キャンペーンにもとづいて調整した対応手順書。このリサーチが、日々観測している脅威の状況に沿って24時間365日の運用拠点を支えています。
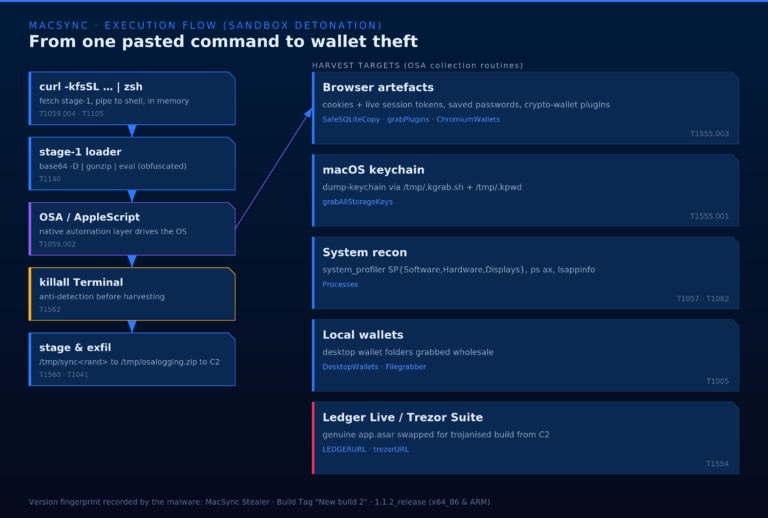
No exploit. No attachment. No phishing email. In this campaign the threat actor needs the victim to do exactly one thing: copy a command from an installation guide and paste it i…
記事を読む →
ABSTRACT The FBI recently issued an advisory on Kali365, a Phishing-as-a-Service platform that abuses legitimate Microsoft OAuth flows to bypass multi-factor authentication. Kali…
記事を読む →
Intelligence · Phishing Kit · Q1 2026 April 24, 2026Fortgale CTI14 min readRPT-26-0424 Observation of the quarter The 2026 phishing ecosystem has outpaced traditional defenses. M…
記事を読む →
In the high-stakes world of venture capital and corporate funding, where millions hang in the balance and sensitive financial data flows freely, a new breed of cyber threat is em…
記事を読む →
In February 2026, the Fortgale Incident Response team investigated a multi-stage intrusion attributed to Mora_001, a Russian-origin threat actor exploiting Fortinet vulnerabiliti…
記事を読む →
UPDATES: 27.11.2024: As mentioned by TrustWave, "Supercar Phishing Kit" has an high level of overlapping with the most recent update of "Rockstar 2FA Phishing-as-a-Service" 26.09…
記事を読む →CISOはリスクと予算を判断し、IT責任者は対応を判断します。FortgaleのマネージドSOCは、その両方に根拠を提供します。
社内で24時間365日のSOCを運用するには、少なくとも5名のアナリスト、SIEMのライセンス、年間100万ユーロを超える費用が必要です。FortgaleのマネージドSOCは、同等の監視をその一部の費用で提供し、ガバナンスと経営層向けのレポートも含みます。
攻撃の76%は営業時間外に発生しています。FortgaleのSOCは欧州のシニアチームが24時間365日体制で運用します:トリアージは15分、封じ込めまで30分未満(中央値)、既存のスタックとの連携。
2024年12月27日、FortgaleのSOCはOperation MN-1224を検知しました。欧州の企業を狙ったMicrosoft 365ユーザーの大規模な列挙(グループ名Mater Nebula)で、MDRで保護している複数のテナントで確認されています。
分析を読む(英語) →SOCのルールは、実際の攻撃キャンペーンの直接分析から生まれています:2026年第1四半期のCTIレポートでは9種類のフィッシングキットをプロファイリングしました。
レポートを読む(英語) →100件以上の分析を公開(英語)。帰属の分析は、Mandiant(Google)、Amazon、SentinelOne、Huntressなどの第三者によって裏づけられています。欧州のSOC、24時間365日。
SOCとは → · マネージドSOCを選ぶ理由 → · SIEMとは →
攻撃の76%は営業時間外に発生しています。アナリストにご相談いただければ、お客様固有のリスクプロファイルに合わせたマネージドSOCを、2〜4週間で稼働させる方法をご説明します。
自動返信やナーチャリングメールは送りません。1営業日以内(欧州の営業日・CET/CEST)に、アナリストから英語でご連絡します。
レポートの全文(エグゼクティブサマリー、運用向けIoC、技術的な対応手順書)は限定公開です。いくつかの情報をお送りいただくと、アナリストからアクセス方法と簡単な技術ブリーフィングについてご連絡します。
30分以内に折り返しご連絡し、1〜4時間を目安に封じ込めを行います。Fortgaleのお客様でなくてもご相談いただけます。緊急対応は英語で行います。
