


01 ·
Integrierte Cyber Threat Intelligence
Echte Kompetenz zu Bedrohungen, kein Helpdesk.
Und jemand kann erkannt, antizipiert, gestoppt werden.
Fortgale ist ein europäisches Cybersecurity-Unternehmen, spezialisiert auf die Abwehr fortgeschrittener Bedrohungen. Unser SOC in Mailand, im 24·7·365-Betrieb mit Senior-Analysten, erkennt Angriffe und dämmt sie in messbaren Zeitfenstern ein; die von unseren Analysten erstellte Cyber Threat Intelligence verfolgt die Gruppen, die europäische Organisationen angreifen, und gibt jedem Alarm sein Gewicht.
Mediane Eindämmung in <30 Minuten ab bestätigtem Alarm. Der Service integriert sich in die Technologien, die Ihre Organisation bereits einsetzt, und stärkt sie, ohne Herstellerbindung.
NIS2- und DORA-konform.
Fortgale wurde 2017 in Mailand mit Fokus auf Cyber Defence und Governance gegründet. Unser Competence Center ist auf Malware-Analyse, Cyber Threat Intelligence, Incident Response und Threat Hunting spezialisiert und macht diese Kompetenzen jeden Tag zu operativem Wissen und Kontinuität für unsere Kunden.
Aus dem SOC in Mailand, im 24·7·365-Betrieb, arbeiten unsere Senior-Analysten übergreifend mit zahlreichen Sicherheitstechnologien. Fortgale schützt Unternehmen in 11 strategischen Branchen, darunter Fertigung und Automotive, Banken, Finanzwesen und Versicherungen, Luft- und Raumfahrt sowie Verteidigung, Luftfahrt und Seeverkehr, und betreut Kunden in 22 Ländern in EMEA, Amerika und APAC. Cyber Defence, Cyber Threat Intelligence und Advisory laufen in der Fortgale Defence Platform zusammen.
Vier Services, erbracht von unseren Senior-Analysten: SOC und MDR verteidigen die Unternehmensinfrastruktur, die Cyber Threat Intelligence stärkt die Abwehr und unterstützt die Entscheidungen des Vorstands, das Advisory festigt die Sicherheitslage und die regulatorische Compliance. Ein zentraler Ansprechpartner schützt das Unternehmen vor, während und nach dem Angriff.
Verteidigung der Unternehmensinfrastruktur aus unserem SOC in Mailand, im 24·7·365-Betrieb mit Senior-Analysten. Triage, Eskalation und Vorfallsmanagement im europäischen Regulierungskontext.
Managed Detection und Response auf Endpoint, Identität, Cloud und Netzwerk, gesteuert von Threat Intelligence. Mediane Erkennung <15 Min., Eindämmung <30 Min.
Stärkung der Abwehr, um digitale Bedrohungen zu bekämpfen, zu verhindern und zu verstehen: aktuelle Profile von 287 feindlichen Tools und Akteuren in europäischen Märkten und strategische Unterstützung für den Vorstand.
Fachberatung zur Stärkung der Sicherheitslage und zur regulatorischen Compliance: Risikobewertung, NIS2 und DORA, Tabletop-Übungen mit echten Szenarien, vCISO.
Die Fortgale Defence Platform bietet zentralen Zugriff auf alle Sicherheitsinformationen: Bedrohungsmanagement, Vorfallsregister und Austausch der Cyber Threat Intelligence.
Echte Kompetenz zu Bedrohungen, kein Helpdesk.
Erfahrung in der Bewältigung komplexer Vorfälle, die von fortgeschrittenen Bedrohungsakteuren geführt werden.
Volle Eigenständigkeit bei der Beseitigung des Angreifers aus Systemen und Unternehmensnetzen.
Fortgale passt sich den Technologien an, die der Kunde bereits einsetzt, und stärkt sie.
Unabhängig von den eingesetzten Technologien.
Maximale Wirksamkeit im Umgang mit Bedrohungen.
Unsere Analysten untersuchen die Bedrohungen, die gegen europäische Organisationen aktiv sind: Sie profilieren die Akteure, analysieren die Malware und rekonstruieren die Kampagnen. Diese Forschung fließt in Detection und Response unserer Services ein und wird regelmäßig zitiert von Institutionen, führenden Unternehmen und Fachmedien der Cybersecurity. Wir aggregieren keine Drittanbieter-Feeds, wir veröffentlichen nur, was wir aus erster Hand verifiziert haben.
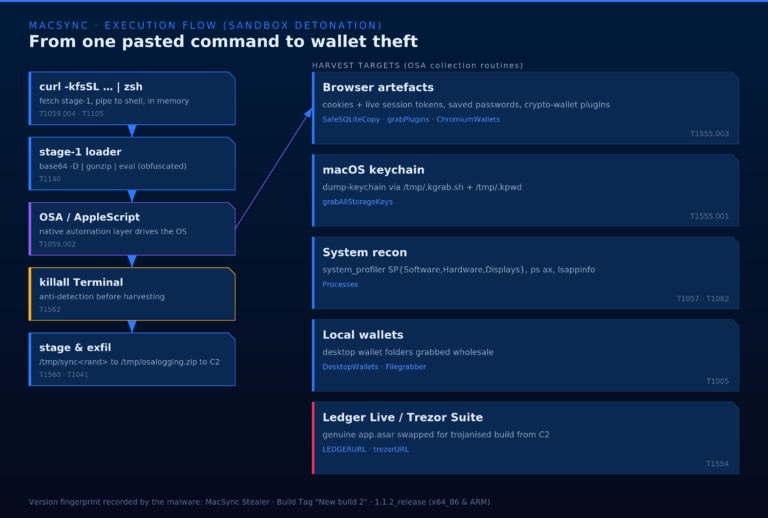
No exploit. No attachment. No phishing email. In this campaign the threat actor needs the victim to do exactly one thing: copy a command from an installation guide and paste it i…
Artikel lesen →
ABSTRACT The FBI recently issued an advisory on Kali365, a Phishing-as-a-Service platform that abuses legitimate Microsoft OAuth flows to bypass multi-factor authentication. Kali…
Artikel lesen →
Intelligence · Phishing Kit · Q1 2026 April 24, 2026Fortgale CTI14 min readRPT-26-0424 Observation of the quarter The 2026 phishing ecosystem has outpaced traditional defenses. M…
Artikel lesen →
In the high-stakes world of venture capital and corporate funding, where millions hang in the balance and sensitive financial data flows freely, a new breed of cyber threat is em…
Artikel lesen →
In February 2026, the Fortgale Incident Response team investigated a multi-stage intrusion attributed to Mora_001, a Russian-origin threat actor exploiting Fortinet vulnerabiliti…
Artikel lesen →
UPDATES: 27.11.2024: As mentioned by TrustWave, "Supercar Phishing Kit" has an high level of overlapping with the most recent update of "Rockstar 2FA Phishing-as-a-Service" 26.09…
Artikel lesen →Zitiert von The Hacker News · Google Cloud Blog · GData · HiSolutions Research · Cybersecurity Trends · Tom's Hardware · Alle Referenzen
Ressourcen: Leitfäden und Glossar zur Cybersecurity → · Incident Response 24·7 →
Ein Termin unter dem Schutz einer Vertraulichkeitsvereinbarung und ein technisches Gespräch mit unseren Senior-Analysten. Innerhalb von 72 Stunden nach dem Termin erhalten Sie den Report zu Ihrer Branche.
Keine Nurturing-Sequenzen, keine Auto-Replies. Einer unserer Analysten ruft Sie innerhalb eines Werktags zurück.
Der vollständige Report (Executive Summary · operative IoCs · technisches Runbook) ist vertraulich. Senden Sie uns zwei Angaben und einer unserer Analysten kontaktiert Sie mit Zugang und einem kurzen technischen Briefing.
Reaktion in 30 Minuten, Eindämmung in 1–4 Stunden. Auch wenn Sie kein Fortgale-Kunde sind.