


01 ·
Cyber Threat Intelligence intégrée
Une réelle expertise des menaces, pas un help desk.
Et quelqu'un peut être connu, anticipé, arrêté.
Fortgale est une entreprise européenne de cybersécurité spécialisée dans la défense contre les menaces avancées. Notre SOC de Milan, actif 24·7·365 avec des analystes senior, détecte et contient les attaques dans des délais mesurables ; la Cyber Threat Intelligence produite par nos analystes suit les groupes offensifs qui ciblent les organisations européennes et donne du poids à chaque alerte.
Confinement médian en <30 minutes depuis l'alerte confirmée. Le service s'intègre aux technologies déjà adoptées par votre organisation et les renforce, sans dépendance à un éditeur.
Conforme NIS2 et DORA.
Fortgale a été fondée à Milan en 2017 avec un focus sur la Cyber Defence et la Governance. Notre Competence Center est spécialisé en analyse de malwares, Cyber Threat Intelligence, Incident Response et Threat Hunting, et transforme chaque jour ces compétences en connaissance opérationnelle et en continuité pour nos clients.
Depuis le SOC de Milan, actif 24·7·365, nos analystes senior opèrent de manière transversale sur de multiples technologies de sécurité. Fortgale protège des entreprises de 11 secteurs stratégiques, dont l'industrie manufacturière et l'automobile, la banque, la finance et l'assurance, l'aérospatial et la défense, l'aviation et le transport maritime, et accompagne des clients dans 22 pays en EMEA, sur le continent américain et en APAC. Cyber Defence, Cyber Threat Intelligence et Advisory convergent dans la Fortgale Defence Platform.
Le SOC et le MDR défendent les infrastructures de l'entreprise, la Cyber Threat Intelligence renforce la défense et soutient les décisions du board, l'Advisory consolide la posture défensive et la conformité réglementaire. Un interlocuteur unique protège l'organisation avant, pendant et après l'attaque.
Défense des infrastructures de l'entreprise depuis notre SOC de Milan, actif 24·7·365 avec des analystes senior. Triage, escalade et gestion des incidents avec le contexte réglementaire européen.
Détection et réponse managées sur endpoint, identité, cloud et réseau, pilotées par la threat intelligence. Détection médiane <15 min, confinement <30 min.
Renforcement défensif pour contrer, prévenir et comprendre les menaces numériques : profils à jour de 287 outils et acteurs hostiles actifs sur les marchés européens et soutien stratégique au board.
Conseil spécialisé pour consolider la posture défensive et assurer la conformité réglementaire : évaluation des risques, NIS2 et DORA, tabletop sur scénarios réels, vCISO.
La Fortgale Defence Platform offre un accès centralisé à toutes les informations de sécurité : gestion des menaces, registre des incidents et partage de la Cyber Threat Intelligence.
Une réelle expertise des menaces, pas un help desk.
Expérience dans la gestion d'incidents complexes menés par des threat actors avancés.
Autonomie complète dans l'éradication de l'attaquant des systèmes et des réseaux de l'entreprise.
Fortgale s'adapte aux technologies déjà utilisées par le client et les renforce.
Indépendants des technologies en place.
Une efficacité maximale dans la gestion des menaces.
Nos analystes étudient les menaces actives contre les organisations européennes : ils profilent les acteurs, analysent les malwares, reconstituent les campagnes. Cette recherche alimente la détection et la réponse de nos services et elle est régulièrement citée par des institutions, des entreprises de premier plan et la presse spécialisée en cybersécurité. Nous n'agrégeons pas de feeds tiers, nous publions uniquement ce que nous avons vérifié de première main.
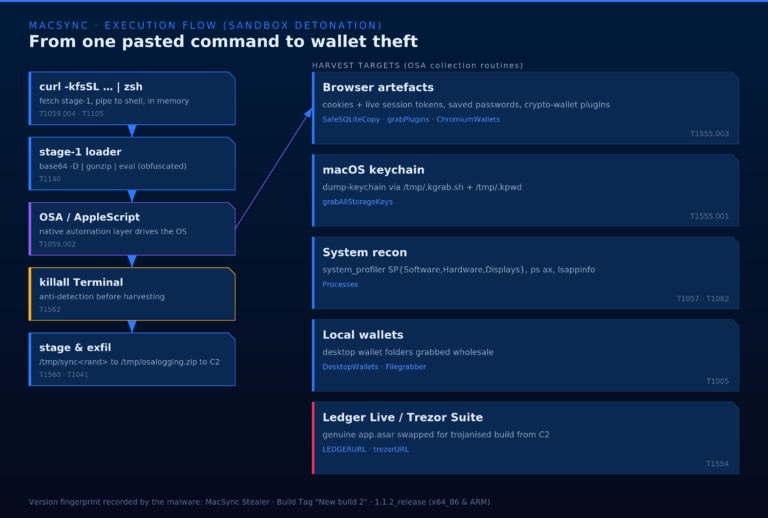
No exploit. No attachment. No phishing email. In this campaign the threat actor needs the victim to do exactly one thing: copy a command from an installation guide and paste it i…
Lire l'article →
ABSTRACT The FBI recently issued an advisory on Kali365, a Phishing-as-a-Service platform that abuses legitimate Microsoft OAuth flows to bypass multi-factor authentication. Kali…
Lire l'article →
Intelligence · Phishing Kit · Q1 2026 April 24, 2026Fortgale CTI14 min readRPT-26-0424 Observation of the quarter The 2026 phishing ecosystem has outpaced traditional defenses. M…
Lire l'article →
In the high-stakes world of venture capital and corporate funding, where millions hang in the balance and sensitive financial data flows freely, a new breed of cyber threat is em…
Lire l'article →
In February 2026, the Fortgale Incident Response team investigated a multi-stage intrusion attributed to Mora_001, a Russian-origin threat actor exploiting Fortinet vulnerabiliti…
Lire l'article →
UPDATES: 27.11.2024: As mentioned by TrustWave, "Supercar Phishing Kit" has an high level of overlapping with the most recent update of "Rockstar 2FA Phishing-as-a-Service" 26.09…
Lire l'article →Cité par The Hacker News · Google Cloud Blog · GData · HiSolutions Research · Cybersecurity Trends · Tom's Hardware · Toutes les références
Ressources : guides et glossaire → · Incident Response 24·7 →
Une rencontre, un accord de confidentialité et une conversation technique avec nos analystes, sans parcours commercial standardisé. Vous recevrez le Report de votre secteur dans les 72 heures suivant le rendez-vous.
Aucune séquence de nurturing, aucune réponse automatique. Un de nos analystes vous rappelle sous un jour ouvré.
Le Report complet (executive summary · IoC opérationnels · runbook technique) est confidentiel. Envoyez-nous deux informations et un de nos analystes vous recontacte avec l'accès et un bref briefing technique.
Réponse en 30 minutes, confinement en 1 à 4 heures. Même si vous n'êtes pas client Fortgale.