01 ·
複数の分野での経験
Fortgaleは、欧州の製造業の10以上の分野で実際の攻撃キャンペーンに対応しています:機械、自動車、食品、医薬品、プラスチック、繊維、包装、エレクトロニクス、エンジニアリング(EPC)、エネルギー。検知ルール、対応手順書、脅威インテリジェンスは分野ごとに調整しており、汎用のテンプレートではありません。
Fortgaleは、欧州の製造業の幅広い分野で運用経験を持つサイバーセキュリティ事業者です。IT、OT・SCADA・PLC、クラウド、Active Directoryまで攻撃対象領域の全体を守り、ファイアウォール、アンチウイルス、バックアップ、ネットワークセキュリティへの既存の投資を活かします。欧州のチームによる24時間365日のSOCとMDRで、工場のOTセキュリティを支えます。
製造業は一つの業種ではありません。技術的な要件、規制上の制約、システム構成が異なる分野の集まりです。必要なのは、直接の経験、ベンダーからの中立性、そしてIT部門に代わって運用するSOCです。
Fortgaleは、欧州の製造業の10以上の分野で実際の攻撃キャンペーンに対応しています:機械、自動車、食品、医薬品、プラスチック、繊維、包装、エレクトロニクス、エンジニアリング(EPC)、エネルギー。検知ルール、対応手順書、脅威インテリジェンスは分野ごとに調整しており、汎用のテンプレートではありません。
既存のファイアウォール、アンチウイルス、バックアップ、ネットワークセキュリティは入れ替えず、連携させて活用します。あわせて、手薄になりがちな環境(クラウド、Active Directory、OT・SCADA・PLC)を強化します。全面的な入れ替えも、見えないコストもなく、すでに稼働している資産をすぐに活かせます。
Fortgaleの欧州のSOCは、アラート、インシデント、セキュリティ製品を自律的に運用します。IT部門は、夜間のトリアージ、誤検知、ログの確認、インシデント対応から解放されます。受け取るのは精査されたエスカレーションと簡潔なレポートだけです。IT部門は本来の業務であるITの運用に戻れます。
出典:警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」、「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」。VPN機器の割合は被害組織へのアンケートにもとづきます。
理論上のシナリオではありません。FortgaleのSOCが欧州の製造業のお客様で毎日検知し、封じ込め、無力化しているキャンペーンです。IT部門はアラートを見る必要がなく、受け取るのは対応完了のレポートだけです。
CFO、調達部門、研究開発部門を狙う活発なキャンペーン:Microsoft 365の認証情報を狙うフィッシング、差し替えた請求書による取引先のなりすまし、実在する取引先の侵害されたアカウントを使うビジネスメール詐欺、多要素認証を回避するAiTMキットへのリンク。言語上の異常や支払いパターンをAIで検知し、行動のベースラインを作成し、なりすましドメインを事前に監視します。
LockBit 4.0、Raspberry Robin、BlackCat、RedLine、Lumma、Vidarを継続的に追跡しています。IOC・TTPはSTIX/TAXIIでSIEM・EDRのルールにリアルタイムで反映します。暗号化の前段階の挙動、生産現場のUSBワーム、ADやVPNの認証情報を持ち出すインフォスティーラーを早期に検知します。
公開されたRDP・VPN、Active Directory(パスワードスプレー)、HMI・SCADAへのベンダーのリモートアクセスに対する継続的な攻撃。動的なレート制限による自動ブロック、異常な認証パターンのアラート、既知の攻撃元IPに関する脅威インテリジェンス、すべての環境でのアイデンティティ保護(ITDR)で対応します。
このリストの攻撃者はすべて、FortgaleのCTIチームが継続的に追跡しており、過去24か月に欧州のお客様を攻撃しています。IOCとTTPはリアルタイムでSOCに反映しています。
欧州の製造業に対して最も活発なRaaS。公開されたVPN・RDPの脆弱性を悪用し、生産サーバーへ横展開して、設計ファイルやMESを狙って暗号化します。
欧州の工場で活動するUSBワーム。生産現場で感染したUSBメモリを介して拡散し、IcedID・Bumblebeeのバックドアを展開して、C2へデータを持ち出します。
Rust製のランサムウェアで、三重脅迫を行います。欧州の製造業を繰り返し標的とし、設計データや契約書を漏えいさせています。
保守担当者や工場のオペレーターを狙う、最も広く使われているインフォスティーラー。AD、M365、VPNの認証情報を窃取し、地下市場で初期アクセスブローカーに転売されます。
OTプロトコル(IEC 60870-5-104、IEC 61850)に特化したマルウェア。欧州の変電所やエネルギーインフラを標的としています。
産業分野のTTPを持つ国家支援型APTとサイバー犯罪グループ。ソフトウェアのサプライチェーンを経由した侵害、OTネットワーク内での潜伏、インフラの妨害を行います。
6つのモジュールを統合して提供します。ばらばらのツールではなく、お客様の既存の技術スタックに合わせて調整した一つの運用体制です。SOC、MDR、OTセキュリティは同じ画面で運用します。
製造業を専門とするL2・L3アナリストによる欧州の専任SOC。検知まで15分未満、封じ込めまで30分未満。既存の製品(SIEM、EDR、ファイアウォール、アンチウイルス)を入れ替えることなく運用・連携します。
エンドポイント、ITネットワーク、アイデンティティ(Active Directory + Entra ID)、クラウド(M365、Workspace)を対象とするMDR(マネージド・ディテクション・アンド・レスポンス)。エンドポイントだけでなく、すべての環境で能動的に検知します。お客様のEDR、SIEM、ファイアウォールと連携します。
OT通信(Modbus、Profinet、DNP3、S7comm)のパッシブ監視、IT・OTの分離、非侵襲型の資産把握、PLC・SCADA・HMIでの異常検知。Siemens、Rockwell、Schneider、ABBに対応します。
欧州の工場を狙う攻撃者に関する独自のインテリジェンス:LockBit、Raspberry Robin、BlackCat、Industroyer、インフォスティーラー。IOC・TTPはSTIX/TAXIIでSIEMにリアルタイムで反映します。
第三者のリモートアクセス(保守事業者、取引先、FA機器ベンダー)の保護。多要素認証、ジャストインタイムのアクセス、セッション監視、OT向けに分離した踏み台サーバー。AD + Entra IDのITDR(アイデンティティ脅威の検知と対応)。
侵害が起きた場合:即時の封じ込め、IT・OTのフォレンジック調査、社内外への報告に必要な事実関係の時系列での記録、重要な生産を止めない安全な復旧。24時間365日の緊急窓口(英語対応)。
技術的な要件も規制上の要件も異なる10の産業分野です。汎用のテンプレートではなく、お客様のリスクプロファイルと分野に合わせて運用を調整します。分野ごとに専用の対応手順書と検知ルールがあります。
精密機械加工、プレス、レーザー加工、ロボット。製造業は攻撃の主要な標的であり、機械分野はFortgaleが最も多く防御している分野です。
Tier-1、Tier-2のOEMサプライヤー。コネクテッドカー・自動運転車、車載インフォテインメント、V2Xのセキュリティ。ISO/SAE 21434とTISAX。
食品製造、飲料、食品用包装。食品安全のために生産の継続性が重要です。HACCPとロットのトレーサビリティ。
医薬品製造、バイオテクノロジー。GMP、Annex 11、21 CFR Part 11への対応。保護されたバリデーション環境、データインテグリティ。
プラスチック加工、成形、押出、コンパウンド。SCADAと工程レシピは、内部不正による妨害の標的になりやすい資産です。
紡績、織布、仕上げ、縫製。自動化が進んだ中小企業で、価値の高いデザインの知的財産を持ち、型紙やコレクションの窃取の標的になります。
包装機械、ラベリング、紙・フィルム加工。医薬品や食品の重要な供給元であることが多く、サプライチェーン攻撃の経路になり得ます。
発電、送電、配電。水道、ガス、地域熱供給。特別社会基盤事業者に指定された事業者には、2026年10月1日からサイバー対処能力強化法にもとづくインシデント報告の義務があります。
電子機器の製造、産業用IoT、航空電子部品。ファームウェアのサプライチェーンのセキュリティ、コード署名、ビルドサーバーの完全性。
エンジニアリング、EPCコントラクター、ターンキープラント。設計の知的財産、BIM、CADファイル、制御プログラムのGit・SVNリポジトリの保護。
経済産業省の工場システム向けガイドライン、IEC 62443、業界の枠組みが求める技術的な対策について、お客様の現状との対応関係を整理し、実装を支援します。一つの管理策マッピング表、文書化された監査、点検や認証取得に使える証跡をまとめて用意します。
経済産業省「工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン」Ver1.0(2022年11月)と別添「スマート化を進める上でのポイント」(2024年4月)。工場の資産、ゾーン、運用体制ごとに、対策の現状と優先順位を整理します。
産業オートメーションのセキュリティに関する国際的な枠組み。ゾーンとコンジットによる分離(Purdueモデル)、産業用DMZ、検証可能なSL-1・SL-2。
ICSセキュリティのシステム要件。FR1〜FR7(基本要件)への管理策のマッピング:アクセス制御、完全性、機密性、データフローの制限、イベントへの対応。
情報セキュリティマネジメントシステム。FortgaleはISO 27001の認証を取得しており、お客様の認証取得のロードマップや適用宣言書(SoA)の維持を支援します。
エネルギー分野(発電、送電、配電)向けのISO 27001の拡張規格。エネルギー多消費型の製造業や自家発電設備を持つ企業に関係します。
事業継続:BIA、RTO・RPO、インシデント対応手順書。生産停止の時間がそのまま損失になる製造業にとって重要です。
2024年に改訂されたサイバーセキュリティフレームワーク(統治、識別、防御、検知、対応、復旧)。取引先に対応を求めるOEMや元請企業で広く採用されています。
サプライチェーン強化に向けたセキュリティ対策評価制度(★)は2026年度末頃に開始予定で、委託先や取引先は自社の対策を説明できる状態が求められます。あわせて業界別の認証(自動車のTISAX、医薬品のGMP、食品のHACCP)に必要な技術文書をFortgaleが作成します。Fortgale自身は同制度の評価を受けていません。
製造業を守る方法は一つではありません。現在のセキュリティ基盤の成熟度に応じて、2つのモデルがあります。どちらの場合も、インシデントはFortgaleが対応し、お客様は生産に集中できます。
すでにお持ちのファイアウォール、アンチウイルス、バックアップ、SIEM・EDRを活かします。
自律的に運用するSOCが、IT部門の運用負担をすべて引き受けます。
PLCが外部にさらされている、HMIに社内VPNから到達できる、SCADAのラインがサポート切れのWindowsで動いている。こうした場合、攻撃はファイアウォールではなく現場のケーブルを通ってきます。Fortgaleが産業機械とそれをつなぐネットワークで対応する領域です。
PLC、HMI、RTU、ドライブ、IoTゲートウェイ、SCADAをパッシブに検出し、メーカー、ファームウェア、既知の脆弱性、接続先を把握します。資産を把握しなければ、防御はできません。
ゾーンとコンジットによる区分(Purdueモデル L0〜L5)、産業用DMZ、修正プログラムを適用できない機械の隔離。工場のネットワークをオフィスのネットワークと直接つなげない構成にします。
OT対応のセンサー(Claroty、Nozomi、Dragos)を使う24時間365日のSOC。PLCへのコマンド、ロジックの変更、ベースラインから外れたModbus、S7、EtherNet/IP、DNP3の通信を異常として検知します。
PLCのロジック変更、改ざんされた設定値、業務時間外のHMIへのアクセス、操作端末へのUSBの挿入を追跡してアラートを出し、社内調査のためにフォレンジック用のログを保存します。
装置メーカーは、多要素認証、セッション記録、有効期限つきの踏み台サーバーを経由して接続します。常時接続のVPN、記録の残らないリモートサポート、初期設定のままのバックドアは使いません。
経済産業省「工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン」とIEC 62443-2-1・62443-3-3に照らした技術評価を行います。取引先から求められる対策状況の説明資料の作成も支援します。SCS評価制度(★)は2026年度末頃に開始予定です。
監視、トリアージ、対応を統括する欧州のSOC。製造業を担当するL2・L3のチームが運用します。
詳しく見る →欧州のSOCが運用するEDR・XDRで、エンドポイント、ネットワーク、クラウド、アイデンティティの脅威をリアルタイムで検知し、遮断します。
詳しく見る →欧州で活動する製造業向けの攻撃者に関する独自のフィード:LockBit、Raspberry Robin、BlackCat、Industroyer、インフォスティーラー。
詳しく見る →製造業の企業は、フィッシング、マルウェア(LockBit、Raspberry Robin、BlackCat)、VPN・RDP・Active Directoryへのブルートフォース攻撃に毎週さらされています。FortgaleのSOCとMDRは24時間365日体制で検知、封じ込め、対応を行い、アラートとセキュリティ製品の運用を自律的に担います。お客様のIT部門は、日々の運用対応から解放されます。
いいえ。Fortgaleはベンダー非依存のアプローチをとり、ファイアウォール、アンチウイルス、バックアップ、ネットワークセキュリティへの既存の投資を活かして、自社のSOCと統合・連携させます。あわせて、手薄になりがちなクラウドとActive Directoryを強化し、OT(SCADA、PLC、DCS、HMI)の監視を加えます。全面的な入れ替えも、見えないコストもありません。
はい。Fortgaleは、10以上の分野で直接の運用経験を持つ数少ない欧州のサイバーセキュリティ事業者の一つです:機械、自動車、食品・飲料、医薬品、プラスチック・ゴム、繊維、包装、エレクトロニクス、エンジニアリング(EPC)、民間航空宇宙。検知ルールと対応手順書は分野ごとに調整しており、汎用のテンプレートではありません。
主に3つの系統です。(1)フィッシング:CFOや調達部門を狙うビジネスメール詐欺、M365アカウントの認証情報を狙うフィッシング、取引先のなりすまし。(2)マルウェア:LockBit 4.0、USBワームのRaspberry Robin、BlackCatランサムウェア、インフォスティーラー(RedLine、Lumma、Vidar)。(3)ブルートフォース:公開されたRDP・VPN、Active Directory(パスワードスプレー)、HMI・SCADAへのベンダーのリモートアクセス。独自のIOC・TTPで継続的に追跡し、自動でブロックします。
工場のセキュリティについては、経済産業省の「工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン」Ver1.0(2022年11月)と、別添「スマート化を進める上でのポイント」(2024年4月)が基本的な参照先です。国際標準のIEC 62443も広く使われています。サプライチェーンについては、サイバーセキュリティ経営ガイドライン Ver3.0の重要10項目の指示9が委託先を含む対策を求めており、SCS評価制度(★)は2026年度末頃に開始が予定されています。Fortgaleは対策の技術的な実装と記録を支援します。Fortgale自身はSCS評価制度の評価を受けていません。法的な判断は弁護士等の専門家にご確認ください。制度の概要は日本のサイバーセキュリティ法規制のページにまとめています。
はい。非侵襲型のアプローチをとります:OT通信(Modbus、Profinet、DNP3、S7comm)のパッシブ監視、Purdueモデルにもとづくネットワーク分離、境界での補完的な制御、仮想パッチ。PLC、HMI、SCADAには手を加えず、その周囲に可視化と防御を加えるため、生産の継続性に影響を与えません。
サービスの提供、レポート、緊急対応は英語で行います。お問い合わせは日本語でも受け付けますが、回答は英語となる場合があります。
LockBit、BlackCat、Akiraなど、欧州の製造業に対して活動する攻撃者のプロファイルを作成しています:TTP、リークサイト、データの持ち出しのパターン、交渉への対応手順。このリサーチが、お客様の工場の防御を支えています。
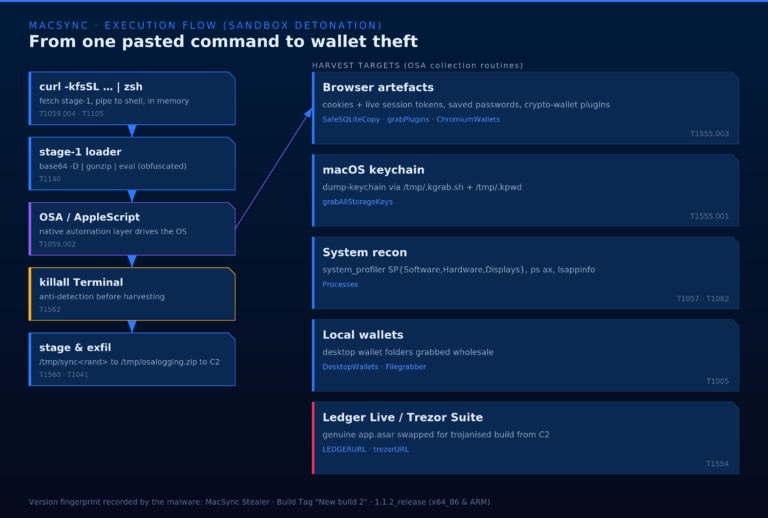
No exploit. No attachment. No phishing email. In this campaign the threat actor needs the victim to do exactly one thing: copy a command from an installation guide and paste it i…
記事を読む →
ABSTRACT The FBI recently issued an advisory on Kali365, a Phishing-as-a-Service platform that abuses legitimate Microsoft OAuth flows to bypass multi-factor authentication. Kali…
記事を読む →
Intelligence · Phishing Kit · Q1 2026 April 24, 2026Fortgale CTI14 min readRPT-26-0424 Observation of the quarter The 2026 phishing ecosystem has outpaced traditional defenses. M…
記事を読む →
In the high-stakes world of venture capital and corporate funding, where millions hang in the balance and sensitive financial data flows freely, a new breed of cyber threat is em…
記事を読む →
In February 2026, the Fortgale Incident Response team investigated a multi-stage intrusion attributed to Mora_001, a Russian-origin threat actor exploiting Fortinet vulnerabiliti…
記事を読む →
UPDATES: 27.11.2024: As mentioned by TrustWave, "Supercar Phishing Kit" has an high level of overlapping with the most recent update of "Rockstar 2FA Phishing-as-a-Service" 26.09…
記事を読む →製造業向けの4週間のセキュリティ診断:IT・OTのマッピング、ネットワーク分離の分析、レガシー機器とリモートアクセスのリスク、Active Directoryとクラウドの監査、経済産業省ガイドラインとIEC 62443に照らした評価、ロードマップつきのリスクレポート。打ち合わせから72時間以内に、貴社の分野に合わせたレポートをお届けします。
自動返信やナーチャリングメールは送りません。1営業日以内(欧州の営業日・CET/CEST)に、アナリストから英語でご連絡します。
レポートの全文(エグゼクティブサマリー、運用向けIoC、技術的な対応手順書)は限定公開です。いくつかの情報をお送りいただくと、アナリストからアクセス方法と簡単な技術ブリーフィングについてご連絡します。
30分以内に折り返しご連絡し、1〜4時間を目安に封じ込めを行います。Fortgaleのお客様でなくてもご相談いただけます。緊急対応は英語で行います。
