01 ·
挙動ベースの防御
配信経路ではなく、アクセス先のページの挙動にもとづいて動作します。メッセージがセキュアメールゲートウェイ(SEG)、サンドボックス、DNSフィルターをすり抜けた場合にも有効です。

AiTMフィッシング(中間者型フィッシング)は、認証情報を盗むだけではありません。認証後のセッショントークンを取得し、多要素認証を無力化します。Fortgaleは、ユーザーが悪意あるプロキシを操作する前に攻撃をブロックします。
従来のフィッシング対策は、メールが届く前に介入します。Fortgaleは従来のフィルターが機能しない場面、つまりユーザーが認証情報を入力しようとする瞬間に動作します。
配信経路ではなく、アクセス先のページの挙動にもとづいて動作します。メッセージがセキュアメールゲートウェイ(SEG)、サンドボックス、DNSフィルターをすり抜けた場合にも有効です。
多要素認証を回避するAiTMを前提に設計しています。不正な経路でトークンが発行される前に動作するため、窃取が構造的に成立しません。
DNS、メールサーバー、M365テナントの変更は不要です。ガイド付きの導入は数時間で完了します。FIDO2、TOTP、ハードウェアキーなど、あらゆる多要素認証の方式と併用できます。
フィッシング対策協議会の「フィッシングレポート2026」によると、2025年のフィッシング報告件数は2,454,297件で過去最多でした。AiTMのプロキシは多要素認証を無力化します。唯一の防御は、ユーザーが入力する前に、アクセス先のページで対処することです。
フィッシングメールがSEG、サンドボックス、DNSフィルターをすり抜けます。本文には、一見正規に見えるAiTMプロキシへのリンクがあります。
ユーザーがクリックします。透過型のプロキシ(Evilginx、Modlishka、Muraena)が、本物のM365ポータルとの通信を中継します。
ユーザーが認証情報と2要素目を入力します。プロキシはパスワードと多要素認証のコードをすべて取得します。
Microsoftがセッショントークンを発行します。プロキシはこれを傍受して再利用し、多要素認証を回避します。
Interceptorがプロキシを検知し、認証情報の入力前にユーザーをブロックします。データは一切送信されません。
配信経路ではなく、アクセス先ページの挙動にもとづいて動作します。メッセージがSEG、サンドボックス、DNSフィルターをすり抜けた場合にも有効です。
多要素認証を回避するAiTMを前提に設計しています。不正な経路でトークンが発行される前に動作するため、窃取が構造的に成立しません。
DNS、メールサーバー、M365テナントの変更は不要です。数時間のガイド付き導入で、ユーザーの業務に影響はありません。
Microsoft 365(Exchange Online、SharePoint、Teams)とGoogle Workspace(Gmail、Drive、Meet)の両方を保護します。
Fortgale Intelligence Feedと連携します。新しいAiTMインフラ、新たなフィッシングキット、なりすましドメインをリアルタイムで検知し、ブロックします。
阻止した攻撃、対象となったユーザー、狙われた業界を一元的なダッシュボードで確認できます。CISO向けレポートにはMTTD・MTTRの指標と月次の傾向を含みます。
Interceptorによる予防、ADとクラウドを対象とした侵害後のITDR、SOCによる監視までを含むプログラムです。AiTMはその一部にすぎません。
プログラムを見る →欧州のSOCが運用するEDR・XDR。検知まで15分未満、封じ込めまで30分未満。
詳しく見る →AiTMフィッシングのドメイン、Evilginx・Modlishkaのキット、C2インフラなど、週34,000件超のIoCをSTIX/TAXIIで配信します。
詳しく見る →Adversary-in-the-Middle(中間者型)の略で、ユーザーと正規サイト(M365)の間に透過型のプロキシを置く手口です。認証情報と多要素認証のトークンを取得し、認証を回避します。欧州の高度な攻撃キャンペーンで主流となっている手法です。代表的なフレームワーク:Evilginx、Modlishka、Muraena。
AiTMのプロキシページに特徴的なシグナルをリアルタイムで検知し、認証情報が入力される前に警告を表示します。分析の対象はメールの経路ではなく、ページとセッションの挙動です。
多要素認証が保護するのは静的な認証情報(ユーザー名とパスワード)で、認証後に発行されるセッショントークンは保護しません。AiTMのプロキシは2要素目の入力後も有効なトークンを受け取り、攻撃者がそれをそのまま再利用します。Interceptorはその前の段階で動作します。日本では日本証券業協会が2025年10月15日にガイドラインを改正し、証券会社のログインや出金などの際に、パスキーなどのフィッシング耐性のある多要素認証を必須とするよう求めました。金融庁は、この必須化を原則として2026年6月末までに実施するよう求めていました。InterceptorはFIDO2を含む各種の多要素認証と併用できます。
はい。製造業、物流、専門サービスの分野で、Googleを狙うAiTMキャンペーンが増えています。仕組みは同じで、認証情報の入力前に警告を表示します。
既存環境に負担をかけない、迅速な導入です。インフラ、メールサーバー、DNS、M365テナントの変更は不要です。導入は数時間で完了します。チームは24営業時間以内に回答します。
流通しているAiTMフィッシングキット、リバースプロキシのインフラ、トークンの乗っ取り、再利用されるキットを分析しています。Supercar Phishing KitやPhishing Kits Bypass MFAは、M365の検知ロジックを支えるリサーチのほんの一例です。
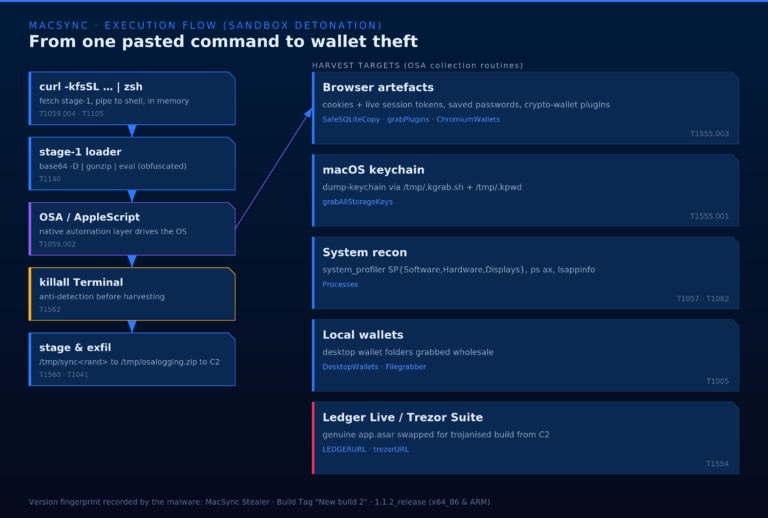
No exploit. No attachment. No phishing email. In this campaign the threat actor needs the victim to do exactly one thing: copy a command from an installation guide and paste it i…
記事を読む →
ABSTRACT The FBI recently issued an advisory on Kali365, a Phishing-as-a-Service platform that abuses legitimate Microsoft OAuth flows to bypass multi-factor authentication. Kali…
記事を読む →
Intelligence · Phishing Kit · Q1 2026 April 24, 2026Fortgale CTI14 min readRPT-26-0424 Observation of the quarter The 2026 phishing ecosystem has outpaced traditional defenses. M…
記事を読む →
In the high-stakes world of venture capital and corporate funding, where millions hang in the balance and sensitive financial data flows freely, a new breed of cyber threat is em…
記事を読む →
In February 2026, the Fortgale Incident Response team investigated a multi-stage intrusion attributed to Mora_001, a Russian-origin threat actor exploiting Fortinet vulnerabiliti…
記事を読む →
UPDATES: 27.11.2024: As mentioned by TrustWave, "Supercar Phishing Kit" has an high level of overlapping with the most recent update of "Rockstar 2FA Phishing-as-a-Service" 26.09…
記事を読む →PhaaSプラットフォームKali365(OAuthデバイスコードフローの悪用)の800ドメインを分析しました。85.8%がCloudflare Workers上でホストされていました。
分析を読む(英語) →SOCの検知ルールは、実際の攻撃キャンペーンの直接分析から生まれています。2026年第1四半期のCTIレポートでは9つのフィッシングキットをプロファイリングしました。
レポートを読む(英語) →100本以上の分析を公開しています。攻撃者の特定は、Mandiant(Google)、Amazon、SentinelOne、Huntressなどの第三者によって裏付けられています。欧州のSOCが24時間365日体制で監視しています。
Fortgale M365 Phishing Interceptorは、認証情報が入力される前、つまりセッショントークンが盗まれる前にAiTMフィッシングをブロックします。導入は無料、インフラの変更は不要で、数時間で稼働します。
自動返信やナーチャリングメールは送りません。1営業日以内(欧州の営業日・CET/CEST)に、アナリストから英語でご連絡します。
レポートの全文(エグゼクティブサマリー、運用向けIoC、技術的な対応手順書)は限定公開です。いくつかの情報をお送りいただくと、アナリストからアクセス方法と簡単な技術ブリーフィングについてご連絡します。
30分以内に折り返しご連絡し、1〜4時間を目安に封じ込めを行います。Fortgaleのお客様でなくてもご相談いただけます。緊急対応は英語で行います。
