01 ·
初期段階での検知
SOCは平均21日の潜伏期間のあいだに、キルチェーンの最初の4段階(初期侵入、権限昇格、内部偵察、横展開)で対応します。攻撃者がデータやバックアップに触れる前に、MITRE ATT&CKにもとづく振る舞い検知で捉えます。
IPAの『情報セキュリティ10大脅威 2026(組織編)』では、「ランサム攻撃による被害」が11年連続で第1位です。 Fortgaleは攻撃者を初期段階(初期侵入、権限昇格、内部偵察、横展開)で特定し、 データやバックアップに手が届く前に止めます。封じ込めまで30分未満(中央値)。
暗号化が進行中、身代金要求のメッセージ、システムのロック、侵害の疑い:1分ごとに被害は広がります。インシデントレスポンスチームが24時間365日対応します。緊急対応は英語で行います。
緊急対応を依頼する IRチーム · 30分で対応開始 初動のポイント:最初の数分でやるべきこと → +39 02 8969 2266 緊急窓口 · 24·7·365 · 英語攻撃者がバックアップに到達した時点で、暗号化は目前です。FortgaleのSOCは、攻撃者がまだ痕跡を残し、見えていて、封じ込められる初期アクセスの段階で、21日早く捉えます。
SOCは平均21日の潜伏期間のあいだに、キルチェーンの最初の4段階(初期侵入、権限昇格、内部偵察、横展開)で対応します。攻撃者がデータやバックアップに触れる前に、MITRE ATT&CKにもとづく振る舞い検知で捉えます。
LockBit、RansomHub、Play、Akira、Black Basta、Cl0p、Medusa、Qilin、BlackCatのC2インフラを監視しています。グループがキャンペーンを準備していれば、Fortgaleがいち早く把握します。
SIEMやEDRは1日に数千件のアラートを出します。専門のアナリストがいなければ、それはノイズです。Fortgaleは欧州市場を狙うグループ固有のTTPを把握しており、初期侵入が侵害に変わる前に見分けます。
出典:警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」、「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」。VPN機器の割合は被害組織へのアンケート、二重脅迫の割合は手口が判明した被害にもとづきます。
ランサムウェアは一瞬の爆発ではなく、21日にわたる作戦です。FortgaleのSOCは、攻撃者がまだ見えていて封じ込められる最初の4段階で対応します。上流で捉えれば、データの持ち出しも暗号化も起こりません。
フィッシング、外部に公開されたVPN・RDP、盗まれた認証情報、既知の脆弱性。Fortgaleが検知:不審なログイン、地理的にありえない移動(Impossible Travel)、ダークウェブ上のIoC、既知のC2への通信。
Kerberoasting、サービスアカウントの悪用、AD CSの悪用。Fortgaleが検知:UEBAのパターン、Kerberosチケットの異常、ベースラインを外れたDomain Adminへの昇格。
ネットワーク、重要資産、ファイルサーバー、バックアップ、ADの把握。Fortgaleが検知:不審なSMB列挙、大量のLDAPクエリ、業務時間外の内部スキャン。
Pass-the-Hash、RDPによる横移動、DC・ESXi・バックアップに向けたPsExecの悪用。Fortgaleはここで隔離します:数秒で端末を隔離し、封じ込めまで30分未満(中央値)。攻撃はここで止まります。
二重脅迫:機密データ、契約書、知的財産、メールをリークサイトで公開。Fortgaleが第1〜4段階で対応すれば起こりません。
最終段階:大規模な暗号化、生産停止、身代金の要求。Fortgaleが第1〜4段階で対応すれば起こりません。
このリストのグループは、いずれも過去24か月に欧州のお客様を攻撃しています。各グループのTTPはSOCの検知ルールに組み込まれています。
欧州市場を狙う最も活発なRaaS。二重脅迫、VPN・RDPの悪用、積極的な横展開。
2024年から活動するRaaS。世界全体の9.8%。重要インフラ、医療、金融、行政を標的にします。
閉鎖型のグループで、公開の交渉は行いません。製造業、行政、運輸、法律事務所を標的にします。
二重脅迫。Linux、Windows、ESXi向けのランサムウェア。中小企業、教育、宿泊業を標的にします。
Contiの後継。QakBotを使って拡散。医療、製造業、建設、金融を標的にします。
ゼロデイ脆弱性の悪用に特化:MOVEit、GoAnywhere、Accellion。金融、医療、法律分野へのサプライチェーン攻撃。
カウントダウン付きの公開ブログ。教育、公共部門、製造業、医療を標的にします。
Go・Rust製で、VMware ESXiを標的にします。医療、重要インフラ、製造業が対象です。警察庁によると、2025年に日本でランサムウェアの種別が判明した被害のうち最多でした(149件中32件)。
Phobosベース。中小企業、建設、小売、運輸を標的にします。
旧Hiveのメンバー。データ窃取が中心:製造業、金融、物流。
盗んだデータを公開オークションにかけます。公共部門、医療、教育、防衛を標的にします。
Rust製。三重脅迫(暗号化、データ公開、DDoS)。医療、エネルギー、製造業、金融。
欧州市場で活動するグループを、IoCフィード、MITREに対応づけたTTP、新たなキャンペーンの早期警戒で監視します。STIX/TAXIIでSIEMに配信します。
キルチェーンの最初の4段階を対象とした振る舞い検知:不審なアクセス、権限昇格、内部偵察、横展開。Mimikatz・Cobalt Strikeのシグネチャ、UEBAのパターン、ダークウェブ上のIoC。
数秒で端末を隔離し、封じ込めまで30分未満(中央値)。EDR、ファイアウォール、IAMをまたいだ対応と、CISOへの直接エスカレーションを行います。
証拠保全(Chain of Custody)を伴うフォレンジック、根絶、復旧。検知から封じ込めまでの対応を時系列で記録し、個人情報保護委員会などへの報告に必要な事実関係の整理と、取締役会・法務部門へのコミュニケーションを支援します。
VPN機器やリモートデスクトップの脆弱性・設定不備、フィッシング、盗まれた認証情報、修正されていない脆弱性、ソフトウェアのサプライチェーンです。警察庁によると、2025年に被害を受けた組織へのアンケートでは、侵入経路の60%超がVPN機器でした。いずれの経路も、検知可能な痕跡を残します。
いいえ。最近の攻撃グループ(LockBit 3.0、RansomHub)は、暗号化の前にバックアップを狙います。データがすでに持ち出されていれば、二重脅迫によって復元だけでは解決しません。アスクルが2025年12月に公表した調査報告によると、同年の同社の事案では、6月5日の初期侵入から約4か月半後の10月19日に、暗号化とバックアップの削除が行われました。ネットワークから切り離したイミュータブルバックアップと、初期段階で検知する仕組みの両方が必要です。
最初の4段階です:初期侵入、権限昇格、内部偵察、横展開。暗号化までの平均21日の潜伏期間のうち、攻撃者がまだ見えていて封じ込められるのはこの段階です。Fortgaleが上流で対応すれば、データの持ち出しと暗号化は起こりません。
すぐに隔離してください(ケーブルを抜き、Wi-Fiを切る)。ただし端末の電源は切らないでください(揮発性メモリ上のフォレンジックの痕跡が失われます)。状況を評価する前に身代金を支払わないでください。インシデントレスポンスにご連絡ください。Fortgaleの緊急窓口(24時間365日):+39 02 8969 2266。緊急対応は英語で行います。
警察庁によると、2025年のランサムウェア被害は製造業が最多(91件)でした。被害の約6割(143件)は中小企業です。規模が小さいから狙われない、という企業はありません。
場合によります。個人情報保護法では、サイバー攻撃を含む不正の目的による漏えい等またはそのおそれがある場合などに、個人情報保護委員会への報告が必要です(速報は速やかに、概ね3〜5日以内。この場合の確報は60日以内)。特別社会基盤事業者には、サイバー対処能力強化法による報告義務もあります。報告が必要かどうかの判断は、お客様と法務の専門家が行います。Fortgaleは判断に必要な技術的な事実を提供します。詳しくは漏えい等報告をご覧ください。
プロファイル、TTP、リークサイト、インフラ、交渉のパターン:欧州で活動するグループを対象にした専門的なリサーチです。インシデントに対応するとき、Fortgaleは相手が誰で、何をするのかをすでに把握しています。場当たり的な対応はしません。
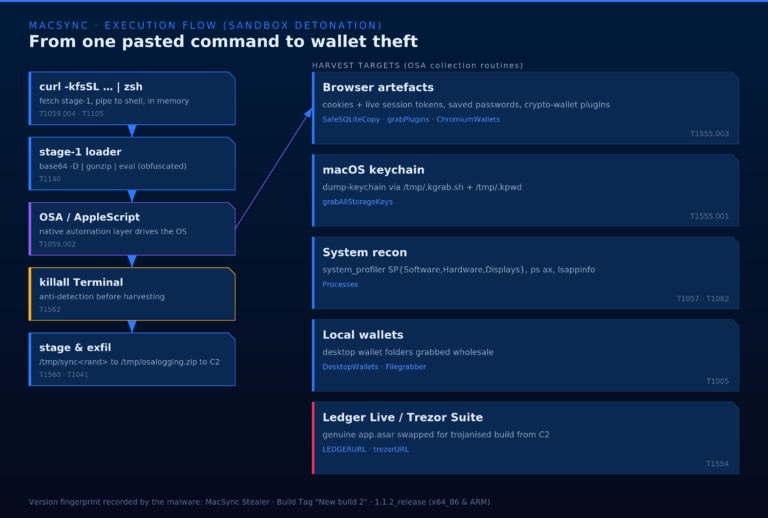
No exploit. No attachment. No phishing email. In this campaign the threat actor needs the victim to do exactly one thing: copy a command from an installation guide and paste it i…
記事を読む →
ABSTRACT The FBI recently issued an advisory on Kali365, a Phishing-as-a-Service platform that abuses legitimate Microsoft OAuth flows to bypass multi-factor authentication. Kali…
記事を読む →
Intelligence · Phishing Kit · Q1 2026 April 24, 2026Fortgale CTI14 min readRPT-26-0424 Observation of the quarter The 2026 phishing ecosystem has outpaced traditional defenses. M…
記事を読む →
In the high-stakes world of venture capital and corporate funding, where millions hang in the balance and sensitive financial data flows freely, a new breed of cyber threat is em…
記事を読む →
In February 2026, the Fortgale Incident Response team investigated a multi-stage intrusion attributed to Mora_001, a Russian-origin threat actor exploiting Fortinet vulnerabiliti…
記事を読む →
UPDATES: 27.11.2024: As mentioned by TrustWave, "Supercar Phishing Kit" has an high level of overlapping with the most recent update of "Rockstar 2FA Phishing-as-a-Service" 26.09…
記事を読む →攻撃者は暗号化の前に、平均21日をかけてネットワークを調べ、権限を昇格し、横展開します。Fortgaleが対応するのは、この期間です。無料の診断で、すでに誰かが侵害の初期段階にいないかを確認できます。
自動返信やナーチャリングメールは送りません。1営業日以内(欧州の営業日・CET/CEST)に、アナリストから英語でご連絡します。
レポートの全文(エグゼクティブサマリー、運用向けIoC、技術的な対応手順書)は限定公開です。いくつかの情報をお送りいただくと、アナリストからアクセス方法と簡単な技術ブリーフィングについてご連絡します。
30分以内に折り返しご連絡し、1〜4時間を目安に封じ込めを行います。Fortgaleのお客様でなくてもご相談いただけます。緊急対応は英語で行います。
