取締役会との机上演習 · 侵害を想定したシミュレーション
Advisory · エグゼクティブ・ブリーフィング · 取締役会報告

経営判断を支える 取締役会向けサイバーブリーフィング

Fortgaleのアドバイザリーは、CISO、経営陣、取締役会が サイバー攻撃の前・最中・後に戦略的な判断を下すための手段を提供します。 リスクの言葉で示す取締役会向けの態勢報告、危機対応時のリアルタイムのブリーフィング、 監督官庁、保険会社、株主への説明に使える記録を備えたインシデント後レポート。 サイバーセキュリティ経営ガイドラインが経営層に求める関与を、Fortgaleが実行可能なプロセスにします。

アナリストに相談する 前 · 最中 · 後 ↓
3原則 · 10項目経営ガイドラインの実践
3つの局面前 · 最中 · 後
年4回取締役会向けレポート
認証 · 規格
ISO/IEC 27001
ISO 9001
ISO 14001
ISO 45001
Fortgaleの考え方

スライドではなく、運用に根ざしたアドバイザリー

Fortgaleのサイバーセキュリティ・アドバイザリーは、防御の運用拠点における戦略の層です。 態勢を定め、規制上の要件をロードマップに落とし込み、想定しうる最悪のシナリオに備え、 その成果を四半期ごとに測定します。

提供しないもの
  • PDFを1冊作って終わる年1回の監査
  • 責任者のいないPowerPointのロードマップ
  • 一般的なシナリオによる机上演習
  • データを把握できない独立したvCISO
提供するもの
  • 四半期ごとに更新されるリスク台帳
  • KPI、責任者、予算、期限を備えたロードマップ
  • お客様を狙う可能性が最も高い攻撃者を想定した机上演習
  • FortgaleのSOC、MDR、CTIとつながったアドバイザー
3つの局面 · 1つのガバナンス

サイバー攻撃の前・最中・後に、根拠ある判断を

Fortgaleのエグゼクティブ・ブリーフィングと取締役会報告は、取締役会がデータにもとづいて判断すべき3つの局面をカバーします。攻撃前の態勢、インシデント中の危機対応の判断、攻撃後の説明責任です。サイバーセキュリティ経営ガイドラインが経営者に求める関与を、Fortgaleが運用の形にします。

攻撃の前
根拠ある態勢

取締役会は、感覚ではなくデータで承認します

取締役会に対して、セキュリティ態勢の現状、業界で活動する攻撃者、優先すべき投資について定期的にブリーフィングを行います。監査委員会でそのまま使える資料も用意します。リスク選好は、感覚ではなく証拠にもとづいて明文化されます。

  • 四半期ごとの取締役会向けリスクブリーフィング · 事業リスクの言葉で
  • サイバー予算の助言 · 脅威の状況にもとづく投資の優先順位
  • 明文化され、追跡されるリスク選好ステートメント
  • お客様の業種を狙う実在の攻撃者を想定した、取締役会レベルの机上演習
攻撃の最中
危機下の意思決定

記録に残る判断のための、リアルタイムの技術的状況

インシデントの最初の1時間は決定的です。どの資産が侵害されたのか。被害の見込みはどの程度か。身代金を支払うのか。関係機関に報告するのか。市場に開示するのか。取締役会は断片的な情報ではなく、FortgaleのIRチームが更新し続ける技術的な状況にもとづいて判断します。

  • 危機対応室へのブリーフィング · 発生から1時間 · 4時間 · 24時間の間隔
  • 判断の枠組み · 支払うか否か、報告するか否か、開示するか否か
  • 個人情報保護委員会への速報・確報など、該当する報告に必要な事実関係の整理
  • 法務、サイバー保険会社、関係機関との連携
攻撃の後
教訓と説明責任

監督官庁と株主への説明に使える記録

取締役会へのインシデント後レポートは、リスクの言葉で作成します。何が起きたのか、何が機能したのか、何を変える必要があるのか。完全な監査証跡を備えた記録は、監督官庁、サイバー保険会社、民事訴訟などへの備えとしても使えます。あわせてリスク台帳と改善ロードマップを更新します。

  • 取締役会レベルのインシデント後レビュー · 事業の言葉で
  • リスク台帳の更新 · 残存リスクを追跡
  • 責任者、KPI、期限、予算を定めた改善ロードマップ
  • フォレンジックデータの証拠保全 · 監督官庁、保険会社、訴訟への備え
サービス内容

6つの機能で、一貫した態勢を

標準的なアドバイザリー契約は、リスクガバナンス、規制要件への実践的な対応、 運用面の準備を組み合わせたものです。各機能は、お客様の状況に応じて組み合わせられます。

01

継続的なリスクアセスメント

年1回の監査ではなく、Fortgale CTIが観測する脅威の状況を反映して四半期ごとに更新されるリスクの全体像です。誰がお客様の業種を狙っているのか、どの手法を使い、どの資産を攻撃しているのかを示します。

02

経営ガイドライン · 報告義務への備え

サイバーセキュリティ経営ガイドラインの重要10項目に照らしたギャップ分析、改善ロードマップ、取締役会向けの資料。個人情報保護法にもとづく漏えい等報告や、該当する場合はサイバー対処能力強化法による報告に備え、インシデントの時系列を記録する体制を整えます。金融機関には金融庁ガイドラインの観点も加えます。

03

実在の攻撃者を想定した机上演習

お客様の業種に対して最も可能性の高い攻撃者のTTPにもとづいて、インシデントを再現します。製造業に対するLockBit 4.0、保険会社に対するScattered Spider、金融機関に対するCl0pなどです。一般的なシナリオではありません。

04

エグゼクティブ・ブリーフィングと取締役会報告

サイバー攻撃の前(態勢、リスク選好、投資)、最中(危機対応ブリーフィング、記録に残る判断)、後(インシデント後レポート、教訓)に取締役会へブリーフィングを行います。取締役会向けのレポートは年4回、事業リスクの言葉で、経営ガイドラインの考え方に沿って作成します。FortgaleのCTIサービスの機能04です。

05

サードパーティリスク管理

現代の攻撃において、委託先は主要な攻撃対象領域です。Fortgaleは重要な委託先について、評価と監視のプロセスを構築します。経営ガイドラインの指示9や、今後開始予定のSCS評価制度を見据えた内容です。

06

vCISOとシニアアドバイザー

仮想CISOとして、または既存のCISOを補佐するアドバイザーとして、シニアの担当者を置きます。独立したvCISOと異なり、FortgaleのアドバイザーはFortgaleのSOC、MDR、CTIとつながっており、お客様のインシデントと指標を直接把握できます。

進め方

5つのフェーズで、継続的なサイクルを

態勢は状態ではなく、プロセスです。Fortgaleのモデルは、アセスメント、ロードマップ、 実行、見直しを四半期ごとのサイクルで回します。

  1. 01 · アセスメント

    現状の態勢と課題

    ガバナンス、プロセス、統制、資産、規制上の要件など、現在のセキュリティ態勢を分析します。関連する枠組みとの対応づけ(サイバーセキュリティ経営ガイドライン、ISO 27001、NIST CSF、金融機関は金融庁ガイドライン)を行い、重大な課題を特定します。

  2. 02 · 脅威プロファイリング

    お客様の業種を狙う攻撃者

    Fortgale CTIにもとづき、お客様の業種と規模に対して最も可能性の高い脅威アクターをプロファイリングします。すでにお客様を狙った攻撃者、同業他社を狙っている攻撃者、進行中のキャンペーンを明らかにします。

  3. 03 · ロードマップ

    実行可能な改善計画

    規制のチェックリストではなく実際のリスクにもとづいて優先順位をつけた、12〜24か月のロードマップを作成します。各施策には責任者、KPI、期限、概算予算を設定します。そのまま取締役会に提出できます。

  4. 04 · 実行

    実行と机上演習

    実行の段階では、Fortgaleが社内チームと並走します。対応手順書の見直し、実在の攻撃者を想定した机上演習による準備状況の検証、報告体制の整備、委託先のガバナンスを支援します。

  5. 05 · 継続的な見直し

    四半期ごとの更新

    四半期ごとに態勢を見直します。脅威の状況で何が変わったのか、どの改善が完了したのか、どのような新たなリスクが生じているのか。態勢は状態ではなく、プロセスです。

対象

4つの企業像、4つの視点

新任のCISO

最初の100日

新任のCISOに必要なのは、引き継いだ態勢についての客観的な見方、現実的な優先順位、そして社内の力学に左右されずに並走するパートナーです。Fortgaleのアドバイザリーは、最初の100日を組み立てるための枠組み、指標、欧州で観測した脅威の知見を提供します。

特別社会基盤事業者

重要インフラを担う企業

サイバー対処能力強化法により、2026年10月1日から指定された事業者には、特定重要電子計算機の届出やインシデントの報告が段階的に求められています。Fortgaleのアドバイザリーは、こうした要件を踏まえて、実行でき、記録で示せるロードマップに落とし込みます。

金融機関

銀行 · 保険 · 証券

金融庁の「金融分野におけるサイバーセキュリティに関するガイドライン」は、ガバナンスからサードパーティリスク管理までの対応を求めています。Fortgaleは、欧州の金融機関を狙う攻撃者(Cl0p、FIN7)に関する直接の経験をもとに、その取り組みを支援します。

専任CISOのいない企業

中堅の製造業

社内に専任のCISOを置いていないものの、攻撃の標的になっている中堅から大規模の製造業です(LockBit、Akira、BlackCat)。警察庁によると、2025年のランサムウェア被害の報告で最も多かった業種は製造業でした。FortgaleのvCISOモデルは、予測可能な費用でシニアの体制を提供します。

ガイドラインと法令

経営層が関与すべき理由

サイバーセキュリティは、もはや技術部門に任せきりにできる課題ではありません。経済産業省のガイドラインは経営者の関与を求め、法令は特定の場面で報告義務を定めています。主な参照先は次のとおりです。

  • 01
    経済産業省 · サイバーセキュリティ経営ガイドライン Ver3.0(2023年3月)

    経営者が認識すべき3原則と、経営者がCISO等に指示すべき重要10項目を示しています。法令ではなくガイドラインですが、経営者がサイバーセキュリティを経営課題として扱うための指針です。

  • 02
    経営ガイドライン · 指示7・8

    「インシデント発生時の緊急対応体制の整備」と「インシデントによる被害に備えた事業継続・復旧体制の整備」。危機の最中に誰が何を判断するのかを、平時のうちに決めておくことが求められます。

  • 03
    経営ガイドライン · 指示9 · SCS評価制度(★)

    「ビジネスパートナーや委託先等を含めたサプライチェーン全体の状況把握及び対策」。経済産業省と国家サイバー統括室(NCO)によるSCS評価制度は2026年度末頃の開始が予定されており、委託先には自社の対策を文書で示すことが求められていきます。

  • 04
    個人情報保護法 · 漏えい等報告

    不正の目的による漏えい(サイバー攻撃を含む)などに該当する場合、個人情報保護委員会(PPC)への報告が必要です。速報は「速やかに(概ね3〜5日以内)」、確報は原則30日以内、不正の目的による場合は60日以内です(2022年4月1日施行)。

  • 05
    サイバー対処能力強化法 · 特別社会基盤事業者

    2026年10月1日から、指定された特別社会基盤事業者には、インシデントの第一報を速やかに、詳報を30日以内に所管大臣と内閣総理大臣へ報告することが求められます。すべての企業が対象ではありません。

  • 06
    金融庁 · 金融分野におけるサイバーセキュリティに関するガイドライン(2024年10月)

    ガバナンス、特定、防御、検知、対応・復旧、サードパーティリスク管理の6つの分野で、金融機関に求められる対応を示しています。6つの分野の最初に置かれているのがガバナンスです。

Fortgaleのエグゼクティブ・ブリーフィングは、こうした取り組みについて完全な監査証跡を備えた記録を作成します。取締役会への説明だけでなく、監督官庁や保険会社への説明にも使えます。日本の法規制の概要は日本のサイバーセキュリティ法規制、漏えい時の報告は漏えい等報告をご覧ください。法的な判断は弁護士等の専門家にご確認ください。

リサーチ · アドバイザリーの土台

Fortgaleのアドバイザリーは自社のインテリジェンスから始まります

Fortgaleが取締役会に助言するとき、出発点はFortgale自身のデータです:お客様の業種で活動する攻撃者、同業他社で観測したキャンペーン、仮定のシナリオではなく技術的な証拠にもとづくリスク判断。

emerging threats2026年7月17日

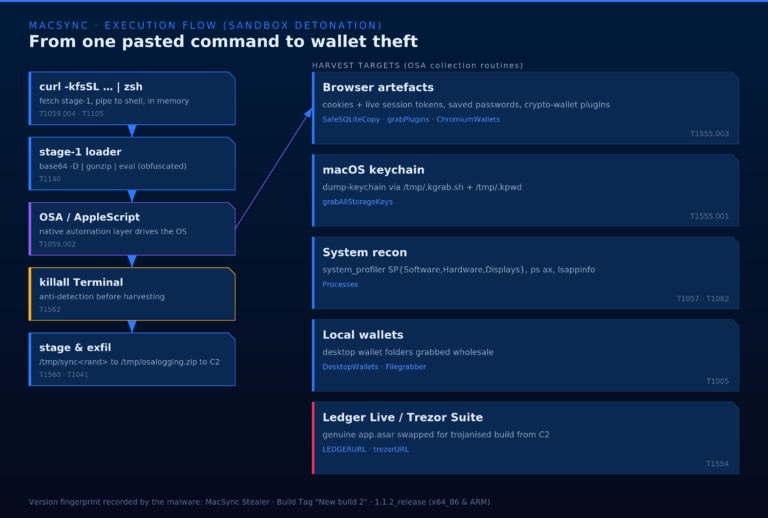
MacSync: when the victim types the attack chain

No exploit. No attachment. No phishing email. In this campaign the threat actor needs the victim to do exactly one thing: copy a command from an installation guide and paste it i…

記事を読む →
Featured2026年6月10日

Kali365: when the session becomes the new credential

ABSTRACT The FBI recently issued an advisory on Kali365, a Phishing-as-a-Service platform that abuses legitimate Microsoft OAuth flows to bypass multi-factor authentication. Kali…

記事を読む →
Defence2026年4月15日

Phishing Kits Bypass MFA and Hijack companies's accounts in minutes

Intelligence · Phishing Kit · Q1 2026 April 24, 2026Fortgale CTI14 min readRPT-26-0424 Observation of the quarter The 2026 phishing ecosystem has outpaced traditional defenses. M…

記事を読む →
Featured2026年4月8日

Investment-Targeted Phishing: How Phishing Kit Fuels Espionage in Funding Rounds

In the high-stakes world of venture capital and corporate funding, where millions hang in the balance and sensitive financial data flows freely, a new breed of cyber threat is em…

記事を読む →
Defence2026年3月13日

Operation Storming Tide: A massive multi-stage intrusion campaign

In February 2026, the Fortgale Incident Response team investigated a multi-stage intrusion attributed to Mora_001, a Russian-origin threat actor exploiting Fortinet vulnerabiliti…

記事を読む →
Featured2024年9月4日

Behind the Wheel: Unveiling the Supercar Phishing Kit Targeting Microsoft 365

UPDATES: 27.11.2024: As mentioned by TrustWave, "Supercar Phishing Kit" has an high level of overlapping with the most recent update of "Rockstar 2FA Phishing-as-a-Service" 26.09…

記事を読む →
FAQ · Advisory

アドバイザリーについてよくある質問

Fortgaleのアドバイザリーは、一般的なコンサルティング会社と何が違いますか?

一般的なコンサルティング会社が作るのは、スライドとロードマップです。Fortgaleが作るのは、対応手順書と検知ルールです。アドバイザリーはFortgaleのSOCやMDRと同じ運用能力に根ざしています。すべての提言は実行可能な手順と測定可能なKPIに落とし込まれ、契約の更新時ではなく、脅威の状況が変わったときに見直されます。

「報告義務と経営ガイドラインへの備え」とは、具体的に何を指しますか?

次のものが文書化され、実際に機能している状態を指します:最新のリスク台帳、検証済みのインシデント対応プロセス、個人情報保護委員会などへの報告に必要な事実関係を速やかに整理できる体制、サードパーティリスクの管理、完全な監査証跡、四半期ごとの取締役会報告。規程を整えるだけでは十分ではありません。重要なのは、緊迫した場面で体制が実際に機能するという証拠です。

実在の攻撃者を想定した机上演習とは何ですか?

「ランサムウェアに感染した」といった一般的なシナリオではなく、お客様の業種と規模に対して最も可能性の高い攻撃者を、その実際のTTPを使って再現します。たとえば上場製造業に対するLockBit 4.0、保険会社に対するScattered Spider、銀行に対するCl0pです。その結果、抽象的ではない、具体的な備えが得られます。

アドバイザリーにはvCISOが含まれますか?

ご要望に応じて提供します。Fortgaleは、仮想CISOとして、または既存のCISOを補佐するアドバイザーとして、シニアの担当者を置きます。独立したvCISOとの違いは、FortgaleのアドバイザーがFortgaleのSOC、MDR、CTIとつながっている点です。インシデント、観測された脅威アクター、お客様の運用指標を直接把握できます。

アドバイザリーの契約期間はどのくらいですか?

標準は継続契約で、脅威の状況と規制の動向を踏まえて四半期ごとに見直します。初回のリスクアセスメント、机上演習、経営ガイドラインに照らしたギャップ分析など、単発のご依頼も可能です。ただし、本当の価値は継続的な関係の中で生まれます。サイバーセキュリティの態勢は、一度のプロジェクトで作るものではなく、維持していくものです。

自社でSOCやMDRを持っていなくても利用できますか?

はい。Fortgaleのアドバイザリーは、お客様の技術スタックに依存しません。他社のMDRやMSSPを利用している企業、社内チームで運用している企業、両者を組み合わせている企業でも利用できます。価値の源泉は、欧州市場に関するFortgale独自のサイバー脅威インテリジェンスと、欧州で実際に発生したインシデントへの対応経験です。どちらも、検知ベンダーの選択にかかわらず役立ちます。

「サイバー攻撃の前・最中・後に取締役会が根拠ある判断を下す」とは、どういう意味ですか?

3つの異なる局面を指します。前:セキュリティ態勢、業界で活動する攻撃者、優先すべき投資についての定期的なブリーフィングにより、取締役会がデータにもとづいてリスク選好を承認できるようにします。最中:インシデント発生から最初の24時間にリアルタイムでブリーフィングを行い、身代金の支払い、関係機関への報告、市場への開示といった重要な判断を支えます。後:取締役会向けのインシデント後レポートと、監督官庁、サイバー保険会社、株主への説明に使える記録を作成します。

サイバーセキュリティについて、取締役会にはどのような役割が求められますか?

経済産業省の「サイバーセキュリティ経営ガイドライン Ver3.0」は、経営者が認識すべき3原則と、経営者がCISO等に指示すべき重要10項目を示しています。法令ではなくガイドラインですが、経営者がサイバーセキュリティを経営課題として扱うための指針です。法令上の報告義務としては、個人情報保護法にもとづく個人情報保護委員会への漏えい等報告があり、特別社会基盤事業者には2026年10月からサイバー対処能力強化法による報告も求められます。Fortgaleのエグゼクティブ・ブリーフィングは、こうした取り組みを記録に残る形で支えます。法的な判断は弁護士等の専門家にご確認ください。

取締役会へのブリーフィングは技術的な内容ですか?

いいえ。レポートとブリーフィングは、事業リスクの言葉で行います:想定される経済的影響、残存リスク、関連する枠組み(サイバーセキュリティ経営ガイドライン、ISO 27001、NIST CSF)との整合、求められる判断。MITRE ATT&CKやTTPなどの技術的な詳細は、CISO向けの添付資料にまとめます。取締役会が受け取るのは、判断に必要な情報です。SOCチームが運用で使う情報ではありません。

日本語で対応できますか?

サービスの提供、レポート、緊急対応は英語で行います。お問い合わせは日本語でも受け付けますが、回答は英語となる場合があります。

お問い合わせ · 最初の一歩

アナリストとの技術的な対話から

1回の面談、1通のNDA、1回の初期リスクブリーフィング。面談後72時間以内に、お客様の態勢についての客観的な見方と、具体的なロードマップの提案をお届けします。

回答の目安:1営業日以内(欧州の営業日・CET/CEST)。ご連絡は英語です。