サイバー攻撃は「何か」ではありません。 「誰か」です。
そして「誰か」であれば、知ることも、先読みすることも、止めることもできます。
Fortgaleは、2つの能力を統合した欧州のサイバー防衛チームです。ひとつは、シニアアナリストが測定可能な時間内に攻撃を検知し封じ込める24時間365日体制のSOC(セキュリティオペレーションセンター)とMDR(マネージド・ディテクション・アンド・レスポンス)です。もうひとつは、欧州を狙う攻撃グループを追跡する独自のサイバー脅威インテリジェンス(CTI)です。
封じ込めまでの時間は中央値で30分未満です。Fortgaleのアナリストが、お客様のチームと直接連携します。
ISO/IEC 27001認証取得

意図をもって築いた、欧州のサイバー防衛拠点
Fortgaleは2017年にミラノで設立されました。目指したのは技術製品の再販ではなく、お客様の技術スタックに依存しない、アナリストが運用する防衛拠点です。最初のSOC/MDRは2019年に稼働しました。
現在、銀行・金融、製造、運輸、航空宇宙・防衛の組織を守っています。本拠地はミラノ、活動の範囲は欧州全域とその先に広がります。SOC、MDR、サイバー脅威インテリジェンス、アドバイザリーの4つの機能を、独自のAI-nativeプラットフォームで統合しています。
- 欧州市場で活動する287の脅威アクターを継続的に追跡
- 確定したアラートから封じ込めまで、中央値で30分未満
- ISO/IEC 27001 · 9001 · 14001 · 45001認証取得
Fortgaleの防御は、独自のインテリジェンスの上に成り立っています
Fortgaleが欧州市場で活動する攻撃者を知っているのは、自ら調査しているからです。攻撃者をプロファイリングし、検体を解析し、キャンペーンを追跡しています。お客様に提供するすべての防御は、この研究から生まれます。第三者のフィードを寄せ集めることはしません。公開するのは、自ら検証した情報だけです。
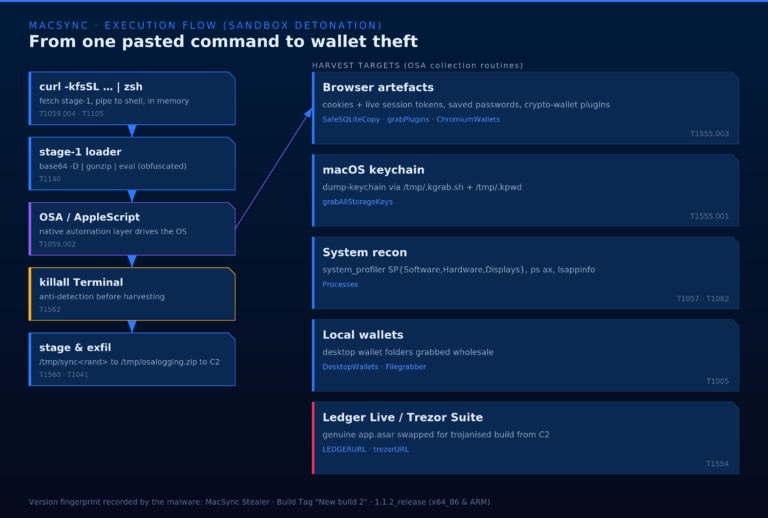
MacSync: when the victim types the attack chain
No exploit. No attachment. No phishing email. In this campaign the threat actor needs the victim to do exactly one thing: copy a command from an installation guide and paste it i…
記事を読む →
Kali365: when the session becomes the new credential
ABSTRACT The FBI recently issued an advisory on Kali365, a Phishing-as-a-Service platform that abuses legitimate Microsoft OAuth flows to bypass multi-factor authentication. Kali…
記事を読む →
Phishing Kits Bypass MFA and Hijack companies's accounts in minutes
Intelligence · Phishing Kit · Q1 2026 April 24, 2026Fortgale CTI14 min readRPT-26-0424 Observation of the quarter The 2026 phishing ecosystem has outpaced traditional defenses. M…
記事を読む →
Investment-Targeted Phishing: How Phishing Kit Fuels Espionage in Funding Rounds
In the high-stakes world of venture capital and corporate funding, where millions hang in the balance and sensitive financial data flows freely, a new breed of cyber threat is em…
記事を読む →
Operation Storming Tide: A massive multi-stage intrusion campaign
In February 2026, the Fortgale Incident Response team investigated a multi-stage intrusion attributed to Mora_001, a Russian-origin threat actor exploiting Fortinet vulnerabiliti…
記事を読む →
Behind the Wheel: Unveiling the Supercar Phishing Kit Targeting Microsoft 365
UPDATES: 27.11.2024: As mentioned by TrustWave, "Supercar Phishing Kit" has an high level of overlapping with the most recent update of "Rockstar 2FA Phishing-as-a-Service" 26.09…
記事を読む →8つの重要な業種で、組織を守っています
業種ごとに、異なる攻撃者がいます
ひとつの防衛拠点に、4つの運用機能
SOC、MDR、サイバー脅威インテリジェンス、アドバイザリーは、知る、先読みする、止めるという3つの動詞に対応しています。別々のモジュールではありません。攻撃のライフサイクル全体を通して組織を守る、ひとつの防衛拠点の4つの側面です。

マネージドSOC
欧州のアナリストが24時間365日体制で運用するSOC。トリアージ、エスカレーション、インシデント管理までを担います。
- 欧州のシニアアナリストチーム
- サイバー領域ごとの専門チーム
- 経営層向けのレポート
マネージド・ディテクション・アンド・レスポンス
エンドポイント、アイデンティティ、クラウド、ネットワークを対象とするマネージド型の検知と対応。封じ込めは数週間ではなく、数分で。
- EDR · NDR · IDR · CDR
- リモートでの対応支援
- プロアクティブな脅威ハンティング

サイバー脅威インテリジェンス
欧州市場で活動する287の脅威アクターを継続的に追跡し、プロファイルを更新しています。新たな脅威は早期に警告します。
- 24時間365日のダークウェブ監視
- 脅威アクターに関する月次ブリーフィング
- アナリストが作成するレポート

サイバーセキュリティ・アドバイザリー
リスク評価、サイバーセキュリティ経営ガイドラインを踏まえた体制の見直し、実際のシナリオに基づく机上演習、vCISO。戦略を実際の運用につなげます。
- 経営ガイドラインを踏まえた体制整備
- 実在の攻撃者を想定した机上演習
- vCISO(バーチャルCISO)サービス
アナリストとのミーティングを予約
一度のミーティング、一通のNDA、一度の技術的な対話。営業ファネルも、定型の営業プロセスもありません。ミーティングから72時間以内に、お客様の業種に関するレポートをお届けします。