01 ·
正規アカウント
T1078:ヘルプデスクへのなりすまし電話で盗まれた認証情報、プッシュ通知の連打による多要素認証の突破。マルウェアもシグネチャもなく、正しい認証情報を持つ「もう一人の利用者」がいるだけです。アスクルが2025年12月に公表した調査報告によると、同社の事案では、例外的に多要素認証の対象外だった委託先の管理者アカウントが初期侵入に使われたとされています。
MDR(マネージド・ディテクション・アンド・レスポンス)とは、お客様のシステム(エンドポイント、アイデンティティ、クラウド、ネットワーク)のテレメトリ、MITRE ATT&CKにもとづく検知、そしてお客様に代わってインシデントを調査し封じ込めるアナリストを組み合わせたマネージドサービスです。すでにお持ちの技術との違いは次のとおりです。EDRはアラートを生成するツールで、MDRはそのアラートに対応してインシデントを収束させるサービスです。SOCは監視を行う組織で、MDRはそこに対応を加えます。アナリストは通知するだけでなく、判断し封じ込める権限を持っています。
Fortgaleのサービスはベンダー非依存です。お客様がすでに使っているプラットフォーム(Microsoft Defender、CrowdStrike、SentinelOneなど)またはFortgaleのセンサーと連携します。違いを生むのは独自のサイバー脅威インテリジェンス(CTI)です。287の脅威アクターと攻撃ツールを継続的に追跡し、攻撃者が到達する前に検知ルールへ落とし込みます。このように、インテリジェンスを防御のサイクルの中に組み込んだ形を、FortgaleはMDIR(Managed Detection, Intelligence and Response)と呼んでいます。Fortgaleが目指すMDRの発展形です。
終わりの見えないプロジェクトも、6か月におよぶ事前調査もありません。検証済みの5つのステップを、お客様のスタックに必要な最小限に絞り込みます。アクセスとセキュリティ監視は、オンボーディングの最初の数日で稼働します。防御は初日から機能し、最初の実際のアラートは30分未満で封じ込めます。検知はMITRE ATT&CKにもとづき、287の脅威アクターと攻撃ツールの手口に照らして行います。3週目までに、プラットフォームへのアクセス、Fortgale Consoleのプロビジョニング、L2/L3アナリストのフェデレーションが完了し、欧州のSOCが24時間体制で運用する全面稼働の状態になります。その後は、月次の脅威ブリーフィング、四半期ごとの机上演習、お客様の状況に合わせて更新し続ける対応手順書が続きます。保護は稼働開始のイベントではありません。統合の初日から積み上がっていくものです。
初回の打ち合わせ、NDA、スタックと想定される攻撃者の整理
テレメトリの接続、アクセスと監視は数日で稼働
Fortgale Consoleのテナント、CISO・IT担当者のアクセス
Fortgaleのアナリストがお客様のプラットフォームに参加
24時間365日のSOC、封じ込めまで30分未満、欧州の防衛拠点
警察庁によると、2025年にランサムウェア被害を受けた組織へのアンケートでは、侵入経路の6割超がVPN機器でした。VPN機器の悪用は、正規アカウントの悪用(T1078)やフィッシング(T1566)と同じく、マルウェアを前提とした検知が反応する前に攻撃者を内部に入れてしまいます。
T1078:ヘルプデスクへのなりすまし電話で盗まれた認証情報、プッシュ通知の連打による多要素認証の突破。マルウェアもシグネチャもなく、正しい認証情報を持つ「もう一人の利用者」がいるだけです。アスクルが2025年12月に公表した調査報告によると、同社の事案では、例外的に多要素認証の対象外だった委託先の管理者アカウントが初期侵入に使われたとされています。
T1190:ファイル転送、VPN、ID基盤の脆弱性の悪用。Cl0pのような攻撃グループは犯罪市場でゼロデイ脆弱性を入手し、CVEが公開される前に標的型の攻撃で使います。
エンドポイント、アイデンティティ、クラウド、ネットワーク。単一のテレメトリしか持たないSIEMが相関分析を終える前に、横展開によって標的は移っていきます。必要なのは個別のアラートではなく、マルチドメインのAI相関分析です。
最初のアラートから封じ込めまで、すべてを単一の窓口で担います。ベンダー間の引き継ぎも、伝言も、責任のあいまいな領域もありません。
EDR · NDR · IDR · CDR:エンドポイント、ネットワーク、アイデンティティ、クラウドのテレメトリを、ひとつのデータ基盤に正規化します。ベンダー非依存のため、お客様の既存のスタックに合わせます。
サイバー脅威インテリジェンスが追跡する287の脅威アクターと攻撃ツールの手口に照らして、マルチドメインのAI相関分析を行います。導入30日目でノイズを90%超削減。人のアナリストが見るべきものだけがティアゼロを通過します。
欧州のSOCのアナリストは判断権限を持っています。トリアージ、調査、脅威アクターへの帰属まで担います。日本の業務時間(9〜18時)は、欧州では夜間から午前にあたります。24時間365日体制のSOCは、この時間帯も通常どおり監視と対応を行います。
確定したアラートから封じ込めまで30分未満(中央値)。リモートでの対応支援:プロセスの停止、認証情報のリセット、必要に応じたネットワークの分離。重大なインシデントはインシデントレスポンスチームにエスカレーションします。
2026年第1四半期に、欧州のお客様の実際のテレメトリで測定した指標です。四半期ごとに更新します。
Fortgaleは、お客様が使っているプラットフォーム上でMDRサービスを運用します(または、お客様と一緒に最適なものを選びます)。プラットフォームごとに専用ページを用意し、技術的な詳細、観測した脅威インテリジェンス、独自の対応手順書を紹介しています。
CISOはリスクにもとづいて判断し、IT責任者は対応手順書にもとづいて判断します。Fortgale MDRは、その両方に根拠を提供します。
ランサムウェアは「起きるかどうか」ではなく「いつ起きるか」の問題です。CISOには毎月、自社の業界に対して可能性の高い3つの脅威アクターのプロファイルと、それぞれに対応するFortgaleの対応手順書をお届けします。
アラートが本物であれば、判断にかかる時間がそのまま封じ込めにかかる時間です。L2/L3アナリストはお客様のスタックを把握し、判断権限を持っています。
MDRのアラートが確定したとき、実行する対応手順書は、実際の攻撃者に対してすでに検証されています。脅威アクターをプロファイリングし、検体を分析し、手口を追跡します。このリサーチは棚に置かれる資料ではなく、本番環境での実際の対応になります。
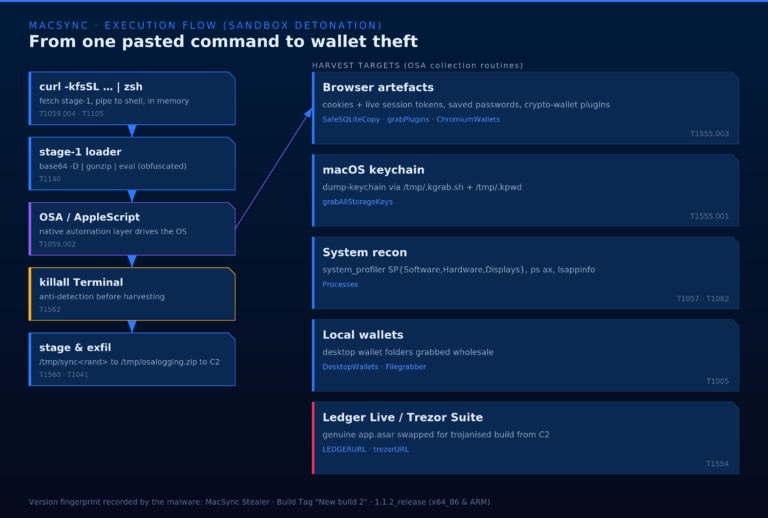
No exploit. No attachment. No phishing email. In this campaign the threat actor needs the victim to do exactly one thing: copy a command from an installation guide and paste it i…
記事を読む →
ABSTRACT The FBI recently issued an advisory on Kali365, a Phishing-as-a-Service platform that abuses legitimate Microsoft OAuth flows to bypass multi-factor authentication. Kali…
記事を読む →
Intelligence · Phishing Kit · Q1 2026 April 24, 2026Fortgale CTI14 min readRPT-26-0424 Observation of the quarter The 2026 phishing ecosystem has outpaced traditional defenses. M…
記事を読む →
In the high-stakes world of venture capital and corporate funding, where millions hang in the balance and sensitive financial data flows freely, a new breed of cyber threat is em…
記事を読む →
In February 2026, the Fortgale Incident Response team investigated a multi-stage intrusion attributed to Mora_001, a Russian-origin threat actor exploiting Fortinet vulnerabiliti…
記事を読む →
UPDATES: 27.11.2024: As mentioned by TrustWave, "Supercar Phishing Kit" has an high level of overlapping with the most recent update of "Rockstar 2FA Phishing-as-a-Service" 26.09…
記事を読む →MDRは、エンドポイント、アイデンティティ、クラウド、ネットワークのテレメトリ、MITRE ATT&CKにもとづく検知、そしてインシデントを調査し封じ込めるアナリストを組み合わせたマネージドサービスです。Fortgaleは欧州のSOCで24時間365日体制で運用し、確定したアラートから封じ込めまで30分未満(中央値)です。サイバー攻撃は「何か」ではなく「誰か」です。MDRは、その相手を知り、先回りし、止めるためにあります。
SOCは監視を行う組織です。MDRはSOCの上に、インテリジェンス主導の検知と、何より対応を加えるサービスです。アナリストは通知するだけでなく、判断し封じ込める権限を持っています。Fortgaleのモデルでは、マネージドSOCとMDRは同じ欧州の拠点が担い、事業者間の引き継ぎはありません。
EDRはエンドポイントで脅威を検知する技術です。MDRはその技術(さらにアイデンティティ、クラウド、ネットワーク)を運用し、サイバー脅威インテリジェンスと相関させ、判断するアナリストを加えるサービスです。EDRはアラートを生成し、MDRはそれに対応してインシデントを収束させます。
はい。継続的な監視の中で、検知から封じ込めまでの対応を時系列で記録し、社内外への報告に必要な事実関係の整理を支援します。個人情報保護委員会への報告が必要かどうかの判断は、お客様と法務の専門家が行います。Fortgaleは判断に必要な技術的な事実を提供します。運用はISO/IEC 27001に沿っています。
防御は初日から有効です。アクセスとセキュリティ監視は、オンボーディングの最初の数日で稼働します。NDA締結から3週間以内にプラットフォームへのアクセスが完了し、サービスは全面稼働となります。ディスカバリー、オンボーディング、プロビジョニング、フェデレーション、完全な保護の5ステップです。稼働開始のイベントはなく、保護は初日から積み上がっていきます。
はい。サービスはベンダー非依存で、お客様がすでに使っているプラットフォーム上で運用するか、お客様と一緒に最適なものを選びます。FortgaleはMicrosoft Defender、CrowdStrike Falcon、SentinelOneをはじめとする10の主要プラットフォームでMDRを運用し、すべてを単一のコンソールで管理します。
サービスの提供、レポート、緊急対応は英語で行います。お問い合わせは日本語でも受け付けますが、回答は英語となる場合があります。
「Operation Storming Tide」では、Fortgaleのチームが欧州の物流企業で多段階の侵入(脅威アクターMora_001)を検知し封じ込めました。データの持ち出しとランサムウェアの実行を阻止しています。
分析を読む(英語) →100本を超える分析を公開(英語・イタリア語)。帰属の分析は、Mandiant(Google)、Amazon、SentinelOne、Huntressなどの第三者によって裏づけられています。欧州のSOC、24時間365日体制。
MDRとは → · MDRがSOC以上である理由 → · MDR、EDR、XDRの違い → · MDRからMDIRへ →
お客様の業界について、可能性の高い攻撃者をまとめたレポートと、お客様の技術スタックに対応したMDRの実際の対応手順書をご用意します。
自動返信やナーチャリングメールは送りません。1営業日以内(欧州の営業日・CET/CEST)に、アナリストから英語でご連絡します。
レポートの全文(エグゼクティブサマリー、運用向けIoC、技術的な対応手順書)は限定公開です。いくつかの情報をお送りいただくと、アナリストからアクセス方法と簡単な技術ブリーフィングについてご連絡します。
30分以内に折り返しご連絡し、1〜4時間を目安に封じ込めを行います。Fortgaleのお客様でなくてもご相談いただけます。緊急対応は英語で行います。
