01 ·
診療の継続
診療は止められません。FortgaleのMDRは、重要な診療システムを停止させずに封じ込めることを前提に設計されています。医療機関の情報システム部門と一体で対応します。
医療機関のサイバーセキュリティは、診療を止めないことが前提です。インシデントで診療科が止まると、3つの対応が同時に動きます:診療の継続、システムの封じ込め、そして個人情報保護委員会への報告に必要な事実の整理です。Fortgaleはこの3つを並行して進めます。
医療は、個人データを扱う業種のひとつというだけではありません。止められない社会の基盤であり、最も機微な情報資産である診療情報(個人情報保護法上の要配慮個人情報)を扱い、パッチを当てられないまま10〜15年稼働する機器を抱えています。
診療は止められません。FortgaleのMDRは、重要な診療システムを停止させずに封じ込めることを前提に設計されています。医療機関の情報システム部門と一体で対応します。
患者情報は要配慮個人情報です。漏えいのおそれがあれば個人情報保護委員会への速報(概ね3〜5日以内)と確報が必要になります。Fortgaleは検知から封じ込めまでを時系列で記録し、報告に必要な技術的な事実を整理します。
PACS、RIS、生体情報モニタ、輸液ポンプは、IT端末のようにパッチを適用できません。ネットワーク分離、OTに対応したパッシブ監視、多要素認証付きの踏み台サーバーによる保守事業者のアクセス管理で守ります。
個人情報保護法では、要配慮個人情報の漏えい等が発生した、またはそのおそれがある場合、個人情報保護委員会への報告と本人への通知が必要です。Fortgaleは検知から封じ込めまでを時系列で記録し、報告に必要な技術的な事実を整理します。報告が必要かどうかの判断は、お客様と法務の専門家が行います。
「速やかに」とされ、目安は概ね3〜5日以内です。期限は、事業者のいずれかの部署が事態を知った時点から数えます。
原則として30日以内に提出する報告です。検知から復旧までの時系列の記録が、報告内容の裏付けになります。
サイバー攻撃など不正の目的による漏えい等のおそれがある場合は60日以内です。フォレンジック調査の結果が報告の中心になります。
LockBit、BlackCat、Rhysidaなどのグループが欧州の病院を攻撃してきました。診療科の停止、救急の受け入れ制限、手術の延期につながります。
検査結果、既往歴、臨床写真をリークサイトで公開すると脅す二重脅迫です。警察庁によると、2025年のランサムウェア被害のうち、手口が判明したものの約9割が二重脅迫でした。
経理・調達部門を狙うフィッシングです。医薬品や医療機器の取引で振込先の不正な変更が起こります。
PACS、RIS、生体情報モニタに残る既知の未修正脆弱性が狙われます。公開されたDICOM/HL7ブローカーから診療ネットワークへ横展開されます。
病歴などの患者情報は、個人情報保護法上の要配慮個人情報です。漏えい等が発生した、またはそのおそれがある場合は、個人情報保護委員会(PPC)への報告が必要です。速報は「速やかに(概ね3〜5日以内)」、確報は30日以内、サイバー攻撃など不正の目的によるおそれがある場合は60日以内です。期限は、事業者のいずれかの部署が事態を知った時点から数えます。本人への通知も「速やかに」行います。法的な判断は弁護士等の専門家にご確認ください。
厚生労働省の「医療情報システムの安全管理に関するガイドライン」第7.0版です。2026年夏に公表され、保守委託機関向けの編が新設されたほか、定期的なパスワード変更の義務が廃止され、二要素認証については2027年4月1日を期限とする経過措置が設けられています。また、2026年6月に公表された経済安全保障推進法の改正概要では、基幹インフラ制度の対象に医療分野が加わることになりました。適用の時期と範囲は、所管省庁の公表をご確認ください。
5つの対応を並行して進めます。(1)診療継続計画を発動し、診療を確保します。(2)侵害されたシステムは電源を切らずに隔離します(メモリ上の証拠を保全するため)。(3)患者情報の漏えいのおそれがあれば、個人情報保護委員会への速報を準備します。(4)警察やIPAなど関係機関の相談窓口への相談を検討します(任意)。(5)技術的なインシデント対応を開始します。Fortgaleは技術面から5つすべてを並行して支援します。
医療機器(PACS、RIS、生体情報モニタ、輸液ポンプ、IoMT)は、IT端末のようにアップデートできることがほとんどありません。対策の柱は、専用のネットワーク分離(医療用VLANの隔離)、OTに対応したパッシブなトラフィック監視、多要素認証付きの踏み台サーバーによる保守事業者のアクセス管理、ファームウェアとCVEの棚卸し、境界の堅牢化(IoMTゲートウェイ、DICOM/HL7ブローカー)です。ガイドライン第7.0版で保守委託機関向けの編が新設されたことから、リモート保守の管理は特に重要です。
サービスの提供、レポート、緊急対応は英語で行います。お問い合わせは日本語でも受け付けますが、回答は英語となる場合があります。
日本の法規制の全体像は日本のサイバーセキュリティ法規制、報告の手順は漏えい等報告のページをご覧ください。
欧州の医療機関を攻撃してきたランサムウェアグループのTTP、患者情報の持ち出し手法、医療機器のサプライチェーンへの攻撃をプロファイリングしています。公的な医療機関から民間の医療機関まで、医療分野に適用したリサーチです。
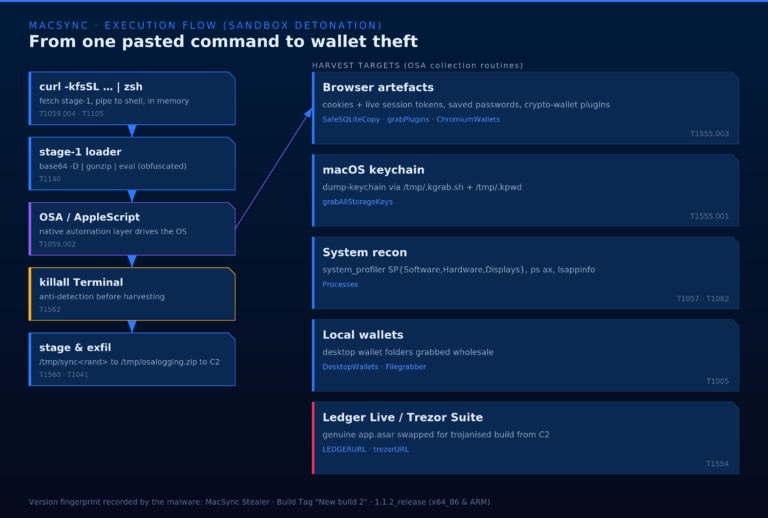
No exploit. No attachment. No phishing email. In this campaign the threat actor needs the victim to do exactly one thing: copy a command from an installation guide and paste it i…
記事を読む →
ABSTRACT The FBI recently issued an advisory on Kali365, a Phishing-as-a-Service platform that abuses legitimate Microsoft OAuth flows to bypass multi-factor authentication. Kali…
記事を読む →
Intelligence · Phishing Kit · Q1 2026 April 24, 2026Fortgale CTI14 min readRPT-26-0424 Observation of the quarter The 2026 phishing ecosystem has outpaced traditional defenses. M…
記事を読む →
In the high-stakes world of venture capital and corporate funding, where millions hang in the balance and sensitive financial data flows freely, a new breed of cyber threat is em…
記事を読む →
In February 2026, the Fortgale Incident Response team investigated a multi-stage intrusion attributed to Mora_001, a Russian-origin threat actor exploiting Fortinet vulnerabiliti…
記事を読む →
UPDATES: 27.11.2024: As mentioned by TrustWave, "Supercar Phishing Kit" has an high level of overlapping with the most recent update of "Rockstar 2FA Phishing-as-a-Service" 26.09…
記事を読む →Fortgaleは、欧州の公立・民間の医療機関が診療データ、医療機器、診療の継続を守る取り組みを支援しています。24時間365日のMDRから漏えい等報告に必要な事実の整理まで、ひとつの運用フローで支援します。
自動返信やナーチャリングメールは送りません。1営業日以内(欧州の営業日・CET/CEST)に、アナリストから英語でご連絡します。
レポートの全文(エグゼクティブサマリー、運用向けIoC、技術的な対応手順書)は限定公開です。いくつかの情報をお送りいただくと、アナリストからアクセス方法と簡単な技術ブリーフィングについてご連絡します。
30分以内に折り返しご連絡し、1〜4時間を目安に封じ込めを行います。Fortgaleのお客様でなくてもご相談いただけます。緊急対応は英語で行います。
