01 ·
EDR + SIEM + UEBAによる監視
欧州のSOCが24時間365日体制で、金融分野の攻撃者に合わせて調整した振る舞い検知を行います。特権ユーザー、送金、清算システムへのアクセスの異常をUEBAで検知。トリアージは15分未満です。
金融分野を狙うサイバー攻撃は高度化し、監督当局の要求も厳しくなっています。Fortgaleは、銀行、保険会社、資産運用会社、フィンテックを、欧州のアナリストチームによる24時間365日の監視、金融庁ガイドラインの検知・対応・復旧を支える運用、インシデントレスポンスで守ります。 Fortgaleは欧州ですでに銀行・金融・保険の分野で運用しています。この業種は探索中の市場ではなく、日々守っている領域です。
金融庁は2024年10月に「金融分野におけるサイバーセキュリティに関するガイドライン」を公表し、ガバナンス、特定、防御、検知、対応・復旧、サードパーティリスク管理の6つの領域で、金融機関に求める対応を示しました。必要なのは汎用的なルールではなく、金融分野に合わせた検知ルールです。
欧州のSOCが24時間365日体制で、金融分野の攻撃者に合わせて調整した振る舞い検知を行います。特権ユーザー、送金、清算システムへのアクセスの異常をUEBAで検知。トリアージは15分未満です。
金融分野に特化した50以上の脅威アクターを追跡しています:Carbanak、FIN7、Cobalt、金融機関を狙うランサムウェア、内部不正グループ、金融サプライチェーン。MITREに対応づけたIOC・TTPをSIEMに適用します。
現状評価、ギャップ分析、改善ロードマップ。ガイドラインの検知、対応・復旧、サードパーティリスク管理を運用面から支え、インシデントの時系列を記録します。監査や社内外への説明に使える文書を用意します。
迅速なトリアージ、専門的なインテリジェンス、途切れない監視、そして速い封じ込め。
被害が出るのを待ちません。最初のフィッシングから不正送金まで、キルチェーンの各段階で検知、ブロック、封じ込めを行います。
特権を持つ担当者を狙ったフィッシング、インターネットバンキングや証券アプリへのパスワードリスト攻撃、VPNやトレーディングデスクのアカウント侵害。検知:CTIのIOC、振る舞い分析、MFA疲労攻撃のパターン。
Kerberoasting、サービスアカウントの悪用、Active Directoryの脆弱性を使った管理者アカウントへの昇格。検知:UEBA、権限の異常、隠れた横展開。
勘定系、清算、決済ゲートウェイのシステムへの横展開。検知:マイクロセグメンテーション、内部通信の異常、非標準ポートでのC2ビーコン。
顧客データ、契約、トレーディングポジションの持ち出し。不正送金、注文板の操作、決済APIの悪用。検知:DLP、資金の流れの異常。
数秒で端末を隔離し、取引の停止とアカウントの無効化を実施。封じ込めまで30分未満(中央値)。報告に必要な事実関係を時系列で記録し、証拠保全を伴うフォレンジック調査を行います。
4つのサービスを欧州のひとつの窓口で提供します:現状評価、24時間365日の監視、インシデントレスポンス、復旧と強化。
金融庁の「金融分野におけるサイバーセキュリティに関するガイドライン」(2024年10月)が示す6つの領域を参照して、セキュリティ態勢を評価します。証券分野では、フィッシング耐性のある多要素認証(パスキーなど)の導入状況も確認します。優先順位をつけた改善ロードマップとスケジュールを提示します。
欧州のSOCが24時間365日体制で、金融分野の脅威に合わせた振る舞い検知を行います。特権ユーザー、送金、清算システムへのアクセスの異常をUEBAで検知し、金融分野に特化した脅威ハンティングを実施します。日本の営業時間は欧州の夜間から朝にあたりますが、同じ体制で監視します。
重大なインシデントでは、欧州のIRチームがリモートで初動対応を開始し、ミラノでは2〜4時間で現地に駆けつけます。証拠保全を伴うフォレンジック調査、報告に必要な事実関係の時系列整理、監督当局や社内外への説明資料の作成を支援します。勘定系を止めずに復旧を進めます。
インシデント後の取引の検証、システムの安全な復旧、証拠保全の監査、侵害されたシステムの強化、教訓の整理、インシデント対応計画の更新。取締役会と監督当局への説明に使えるレポートを作成します。
銀行、資産運用、保険、フィンテック、決済事業者、金融市場インフラ。規制や技術の要件は異なっても、欧州のひとつの運用拠点で守ります。
銀行、信用金庫などの預金取扱金融機関。2024年の金融庁ガイドラインの対象です。2024年末には、国内の大手銀行がDDoS攻撃を受けたことが報じられました。
資産運用会社、年金基金。トレーディングシステムとポジションデータの保護。
保険会社、保険代理店。顧客データ、引受システム、保険金支払管理の保護。
資金移動業者、電子マネー発行者。決済ゲートウェイ、ウォレット、不正検知システムの保護。
ネオバンク、融資プラットフォーム、ロボアドバイザー。クラウドネイティブな環境で、APIセキュリティ、モバイルアプリ、KYC/AMLとサイバー対策を統合します。
トレーディングデスク、マーケットメイカー、自己勘定取引。低遅延が求められる注文板、価格エンジン、執行システムをリアルタイムで保護。証券会社にはフィッシング耐性のある多要素認証が求められています。
PE・VCファンド、ファミリーオフィス。データルーム、M&A取引、機密性の高い案件情報の保護。この分野を狙うAPTのインテリジェンス。
清算機関、中央清算機関(CCP)、信用情報機関などの金融市場インフラ。特別社会基盤事業者に指定されている場合は、2026年10月1日からサイバー対処能力強化法にもとづく報告の対象となります。
金融庁ガイドラインを参照した現状評価、金融分野の脅威に合わせたEDR/SIEMと振る舞い検知による24時間365日の監視、プロアクティブな脅威ハンティング、インシデントレスポンス(ミラノでは数時間で現地対応)、報告に必要な事実関係の時系列記録、証拠保全を伴うデジタルフォレンジック、復旧支援、インシデント後の強化が含まれます。対象はエンドポイント、ネットワーク、アイデンティティ、クラウド、APIで、50以上の金融系脅威アクターに関する独自のインテリジェンスを活用します。
金融庁は2024年10月4日に「金融分野におけるサイバーセキュリティに関するガイドライン」を公表し、同日から適用しています。監督指針とは別の文書で、ガバナンス、特定、防御、検知、対応・復旧、サードパーティリスク管理の6つの領域に、約176の項目を示しています。証券分野では2025年10月15日に改正監督指針が適用され、日本証券業協会も同日にガイドラインを改正し、ログイン、出金、出金先口座の変更の際にフィッシング耐性のある多要素認証(パスキーなど)を必須とするよう求めました。金融庁は、この必須化を原則として2026年6月末までに実施するよう求めていました。Fortgaleはこのうち検知、対応・復旧、サードパーティリスク管理を運用面から支えます。適合性の判断は、お客様と専門家が行います。日本の法規制の概要は、サイバーセキュリティ法規制のページにまとめています。
不正送金や清算機関を狙う攻撃、インターネットバンキングや証券アプリへのパスワードリスト攻撃、決済ゲートウェイの侵害、決済・清算システムへのランサムウェア、特権を持つ担当者へのソーシャルエンジニアリング、金融系の委託先を狙うサプライチェーン攻撃、DDoS攻撃、清算システムを狙うAPT、トレーディングデスクの内部不正など、金融分野特有の脅威を監視しています。独自のインテリジェンスで、この分野に特化した50以上のアクターを追跡しています。日本では金融庁の「インターネット取引サービスへの不正アクセス・不正取引の発生状況」によると、2025年4月の証券口座への不正アクセスは5,490件、不正取引は3,033件でした(発生日ベースの暫定値)。
重要アラート(不審な送金、認証情報の侵害、ランサムウェア、決済ゲートウェイの異常)では、SOCが15分未満で調査を開始し、ただちに封じ込めを行います。フォレンジック調査や当局への説明の支援が必要なインシデントでは、IRチームがミラノで2〜4時間で現地対応できます。報告の要否や期限の判断はお客様と法務の専門家が行い、Fortgaleは判断に必要な技術的な事実を時系列で提供します。
はい。脅威ベースのペネトレーションテストの準備を支援します。金融分野を実際に狙う脅威アクターにもとづくシナリオの整理、演習中のレッドチームを識別する検知ルール、管理されたAPT攻撃シミュレーション、模擬インシデントの時系列に関するフォレンジックと技術レポート、テスト後の改善支援を提供します。
フィンテックや決済事業者は、リアルタイムの取引プラットフォーム、デジタルウォレット、決済・清算のAPI、KYC/AML、ブロックチェーン/DLT、モバイルアプリを守る必要があります。Fortgaleは、APIゲートウェイのセキュリティ、決済フローの異常、暗号資産のサプライチェーン、ウォレットの侵害、決済サービスへのDDoS攻撃を専門的に監視し、フィンテックに特化した脅威アクターのインテリジェンスも提供します。日本では警察庁が米国FBIなどと共同で、2024年5月にDMM Bitcoinから約482億円相当の暗号資産が流出した事案を、北朝鮮を背景とするTraderTraitorによるものと公表しています。
PhishSurf Nebula、バンキング型トロイの木馬、MFA回避やビジネスメール詐欺に特化したグループを分析しています:欧州の銀行・金融分野のお客様で観測したキャンペーン、フィッシングのインフラ、SWIFT/SEPAの事業者を狙う攻撃。守っている環境に適用するインテリジェンスです。
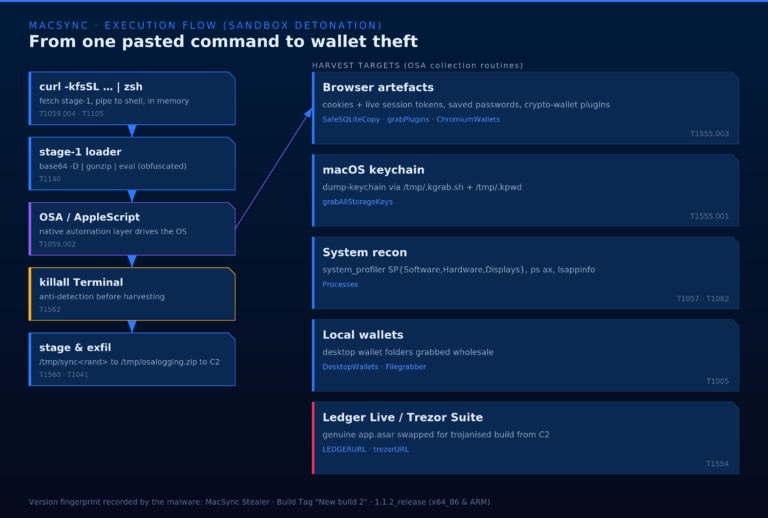
No exploit. No attachment. No phishing email. In this campaign the threat actor needs the victim to do exactly one thing: copy a command from an installation guide and paste it i…
記事を読む →
ABSTRACT The FBI recently issued an advisory on Kali365, a Phishing-as-a-Service platform that abuses legitimate Microsoft OAuth flows to bypass multi-factor authentication. Kali…
記事を読む →
Intelligence · Phishing Kit · Q1 2026 April 24, 2026Fortgale CTI14 min readRPT-26-0424 Observation of the quarter The 2026 phishing ecosystem has outpaced traditional defenses. M…
記事を読む →
In the high-stakes world of venture capital and corporate funding, where millions hang in the balance and sensitive financial data flows freely, a new breed of cyber threat is em…
記事を読む →
In February 2026, the Fortgale Incident Response team investigated a multi-stage intrusion attributed to Mora_001, a Russian-origin threat actor exploiting Fortinet vulnerabiliti…
記事を読む →
UPDATES: 27.11.2024: As mentioned by TrustWave, "Supercar Phishing Kit" has an high level of overlapping with the most recent update of "Rockstar 2FA Phishing-as-a-Service" 26.09…
記事を読む →Operation Storming Tideでは、Fortgaleのチームが欧州の物流企業で多段階の侵入(攻撃者Mora_001)を検知して封じ込め、データの持ち出しとランサムウェアを防ぎました。
分析を読む(英語) →金融庁のガイドラインは2024年10月から適用されています。証券分野では、フィッシング耐性のある多要素認証も求められています。4週間の評価で、ガイドラインの6つの領域を参照して態勢を整理し、改善ロードマップを提示します。お客様の業態に応じたレポートを72時間以内にお届けします。
自動返信やナーチャリングメールは送りません。1営業日以内(欧州の営業日・CET/CEST)に、アナリストから英語でご連絡します。
レポートの全文(エグゼクティブサマリー、運用向けIoC、技術的な対応手順書)は限定公開です。いくつかの情報をお送りいただくと、アナリストからアクセス方法と簡単な技術ブリーフィングについてご連絡します。
30分以内に折り返しご連絡し、1〜4時間を目安に封じ込めを行います。Fortgaleのお客様でなくてもご相談いただけます。緊急対応は英語で行います。
