01 ·
Comptes valides
T1078, identifiants volés via vishing helpdesk, bypass MFA par push-bombing. Pas de malware, pas de signature : juste un opérateur supplémentaire avec les bons identifiants.
MDR intel-driven avec SOC européen 24·7·365, vendor-agnostic : il opère sur la plateforme que vous utilisez déjà. Les TTP de 287 outils et acteurs qui ciblent les marchés européens deviennent des détections avant qu'ils ne vous atteignent. Confinement médian <30 min depuis l'alerte confirmée, défense active dès les premiers jours de l'onboarding.
Le Managed Detection and Response est un service géré de sécurité : télémétrie de vos systèmes (endpoint, identité, cloud, réseau), détection mappée sur MITRE ATT&CK et analystes qui investiguent et confinent les incidents à votre place. L'EDR et le XDR sont des outils ; le MDR est le service humain qui les opère et décide. Le comparatif complet est dans MDR vs EDR vs XDR, les bases dans qu'est-ce qu'un MDR.
Le service Fortgale est vendor-agnostic : il s'intègre à la plateforme que vous utilisez déjà (Microsoft Defender, CrowdStrike, SentinelOne et d'autres) ou s'appuie sur des capteurs Fortgale. La différence, c'est la CTI propriétaire : 287 groupes adverses et outils d'attaque suivis deviennent des détections avant que l'attaquant ne vous atteigne. Cette intelligence intégrée au cycle de défense, nous l'appelons MDIR, Managed Detection, Intelligence and Response : l'évolution du MDR que Fortgale poursuit.
Tous les services MDR de sécurité ne se valent pas. Avant de signer, vérifiez sept critères :
Le SOC Fortgale détecte, qualifie et confine : c'est le rôle du prestataire. Nos analystes mènent l'enquête et partagent avec votre équipe l'étendue de la compromission, les IOC et la chronologie. La remédiation et la restauration se décident ensemble : nous indiquons quoi corriger, votre équipe ou votre infogérant applique, nous vérifions que l'attaquant ne revient pas. Pour un incident majeur, la réponse à incident prend le relais sans changer d'interlocuteur.
Le service est un abonnement dimensionné sur votre périmètre : nombre d'endpoints et d'identités, domaines surveillés (cloud, SaaS, réseau), rétention des journaux et niveau de service. Surveillance 24·7·365, détection, confinement et enquête font partie du service. Nous établissons un devis après la réunion de Discovery, sur votre périmètre réel.
Couvrir 24·7·365 en interne demande plusieurs analystes en rotation, des outils et des mois de mise en place, dans un marché où les profils manquent. Le MDR apporte cette couverture en quelques jours. Le calcul complet est dans SOC géré ou SOC interne ; si votre EDR seul vous laisse des alertes sans réponse, lisez pourquoi l'EDR ne suffit pas.
Demander un devis MDRPas de projets interminables, pas de discovery de six mois. Cinq étapes vérifiées réduites au minimum viable pour votre stack. Accès et monitoring sécurité s'activent dès les premiers jours de l'onboarding : la défense est opérationnelle immédiatement, la première vraie alerte est confinée en <30 min, avec une détection mappée sur MITRE ATT&CK contre les TTPs de 287 outils et acteurs profilés. À la Semaine 3 : accès complets aux plateformes, provisioning Fortgale Console, fédération des analystes L2/L3, service en régime de croisière avec SOC européen H24. Dès lors, threat briefings mensuels, tabletop trimestriels, runbooks maintenus vivants contre votre posture. La protection n'est pas un événement go-live · c'est une propriété qui grandit dès le jour 1 d'intégration.
Première réunion · NDA · mapping stack & adversaires probables
Connecteurs de télémétrie · accès et monitoring actifs en quelques jours
Tenant Fortgale Console · accès CISO/IT
Analystes Fortgale sur les plateformes client
SOC 24·7 · confinement <30 min · présence de défense cyber européenne
Dans les incidents européens haut-niveau au T1 2026, les comptes valides (T1078) et le phishing (T1566) représentent la majorité des accès initiaux, avant toute détection basée sur des malwares. Source : ENISA Threat Landscape · télémétrie MITRE ATT&CK.
T1078, identifiants volés via vishing helpdesk, bypass MFA par push-bombing. Pas de malware, pas de signature : juste un opérateur supplémentaire avec les bons identifiants.
T1190, exploitation de transfert de fichiers, VPN, identity broker. Des acteurs comme Cl0p acquièrent des 0-days sur les marchés criminels et les utilisent dans des campagnes ciblées avant les CVEs.
Endpoint, identité, cloud, réseau, le mouvement latéral déplace la cible avant qu'un SIEM à télémétrie unique puisse corréler. Il faut une corrélation IA multi-domaine, pas des alertes en silo.
De la première alerte au confinement, tout sous un seul point de contact. Pas de transferts entre vendors, pas de traduction, pas de zone grise.
EDR · NDR · IDR · CDR, télémétrie depuis l'endpoint, le réseau, l'identité et le cloud, normalisée dans un data fabric unique. Vendor-agnostic : nous nous adaptons au stack que vous avez déjà.
Corrélation IA multi-domaine contre les TTPs des 287 outils et acteurs profilés par notre Cyber Threat Intelligence. Réduction du bruit de plus de 90 %. Seul ce qui mérite l'analyste humain sort du tier-zero.
Comment l'IA travaille dans le cycle de défense : lire le guide.
SOC européen, analystes avec autorité de décision. Triage, investigation, attribution au threat actor. Intégrés dans votre environnement réglementaire, fuseau horaire, langue et contexte compliance inclus.
Confinement médian <30 min depuis l'alerte confirmée. Réponse à distance assistée : kill de processus, reset d'identifiants, segmentation réseau à la demande. Pour les incidents critiques, escalade vers l'équipe Incident Response.
La Defence Map est une fonction de la Fortgale Defence Platform incluse dans le MDR Tier 1 et Tier 2, sans ligne de tarif supplémentaire. C'est la carte de votre infrastructure : elle montre où la défense couvre et où elle ne couvre pas.
Deliverable : dashboard dans la Fortgale Defence Platform.
Métriques mesurées sur la télémétrie réelle des clients au T1 2026. Mises à jour chaque trimestre.
Fortgale opère votre service MDR sur la plateforme que vous utilisez (ou choisit avec vous la plus adaptée). Pour chaque plateforme · une page dédiée avec détails techniques, threat intelligence observée et runbooks propriétaires.
Le CISO décide sur le risque. Le responsable IT décide sur le runbook. Le MDR Fortgale produit des preuves pour les deux.
Le ransomware n'est pas une question de "si" mais de "quand". Chaque mois le CISO reçoit le profil des 3 adversaires les plus probables contre son secteur, avec le runbook Fortgale déjà mappé sur chacun.
Quand l'alerte est réelle, le temps de décision est le temps de confinement. Nos analystes L2/L3 connaissent votre stack, partagent votre fuseau horaire et contexte réglementaire, et ont l'autorité de décision.
Quand une alerte MDR est confirmée, le runbook que nous exécutons a déjà été testé contre l'acteur réel. Nous profilons les acteurs, analysons les samples, suivons les TTPs : cette recherche devient action opérationnelle en production, pas de la documentation d'étagère.
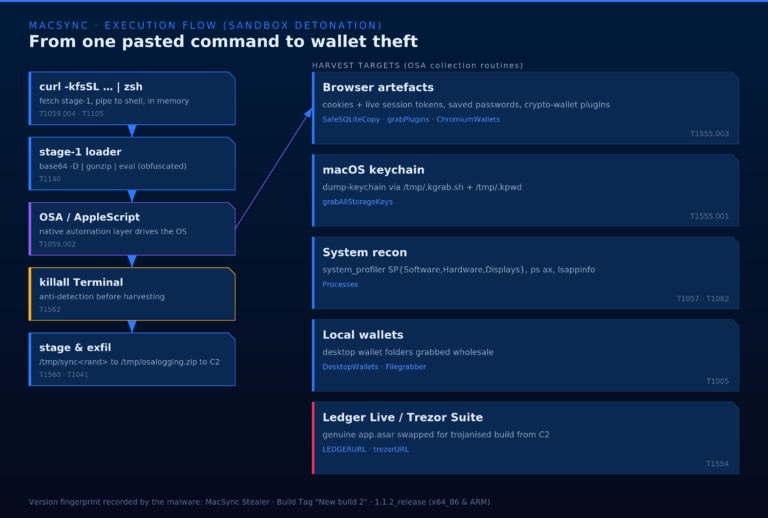
No exploit. No attachment. No phishing email. In this campaign the threat actor needs the victim to do exactly one thing: copy a command from an installation guide and paste it i…
Lire l'article →
ABSTRACT The FBI recently issued an advisory on Kali365, a Phishing-as-a-Service platform that abuses legitimate Microsoft OAuth flows to bypass multi-factor authentication. Kali…
Lire l'article →
Intelligence · Phishing Kit · Q1 2026 April 24, 2026Fortgale CTI14 min readRPT-26-0424 Observation of the quarter The 2026 phishing ecosystem has outpaced traditional defenses. M…
Lire l'article →
In the high-stakes world of venture capital and corporate funding, where millions hang in the balance and sensitive financial data flows freely, a new breed of cyber threat is em…
Lire l'article →
In February 2026, the Fortgale Incident Response team investigated a multi-stage intrusion attributed to Mora_001, a Russian-origin threat actor exploiting Fortinet vulnerabiliti…
Lire l'article →
UPDATES: 27.11.2024: As mentioned by TrustWave, "Supercar Phishing Kit" has an high level of overlapping with the most recent update of "Rockstar 2FA Phishing-as-a-Service" 26.09…
Lire l'article →Le MDR est un service géré qui réunit la télémétrie multi-domaine (endpoint, identité, cloud, réseau), une détection mappée sur MITRE ATT&CK et des analystes qui investiguent et confinent les incidents. Fortgale l'opère avec un SOC européen 24·7·365 : confinement médian <30 min depuis l'alerte confirmée. Une cyberattaque n'est pas quelque chose, c'est quelqu'un : le MDR sert à le connaître, l'anticiper et l'arrêter.
Le SOC est la structure qui surveille ; le MDR est le service qui, sur le SOC, ajoute une détection intel-driven et surtout la réponse : les analystes ont l'autorité de décider et de confiner, pas seulement de notifier. Dans le modèle Fortgale, le SOC géré et le MDR sont le même centre de défense européen, sans transfert entre prestataires.
Le XDR est une plateforme qui corrèle la télémétrie de plusieurs couches ; le MDR est le service humain qui l'opère, 24·7·365, et décide du confinement. Le MDR Fortgale peut s'appuyer sur votre EDR ou votre XDR. Comparatif détaillé dans la ressource MDR vs EDR vs XDR.
Le prix dépend du périmètre : nombre d'endpoints et d'identités, domaines surveillés (cloud, réseau, SaaS), plateforme existante, rétention et niveau de service. Fortgale établit un devis sur votre périmètre réel après la réunion de Discovery.
Vérifiez sept critères : une surveillance 24·7·365 réelle avec des analystes, l'autorité de confinement prévue au contrat, des délais mesurés (TTD et TTC), l'intégration à votre stack sans changer d'éditeur, un bruit réduit dès le jour 30, la localisation des données et des analystes dans l'UE, et des Reports réguliers avec des cas documentés.
Un SOC interne 24·7·365 demande plusieurs analystes en rotation, des outils et des mois de mise en place. Le MDR donne la même couverture dès les premiers jours, avec une équipe déjà formée et une intelligence sur les acteurs. Beaucoup d'organisations gardent une équipe interne réduite qui pilote le prestataire.
Oui. En France, la transposition de NIS2 (projet de loi Résilience) est encore en cours : l'ANSSI prépare le cadre et l'enregistrement via MonEspaceNIS2. Le MDR prépare dès aujourd'hui ce qui sera demandé : surveillance continue, détection documentée, collecte des IOC et documentation technique pour les notifications, aligné sur ISO/IEC 27001, DORA et le RGPD Art. 32. Le cadre en détail : NIS2 expliquée.
La défense est active dès le premier jour : accès et monitoring sécurité s'activent dans les premiers jours de l'onboarding. Sous trois semaines à compter du NDA : accès complets aux plateformes et service en régime de croisière. Cinq étapes : Discovery, Onboarding, Provisioning, Fédération, Protection complète. Aucun événement de go-live : la protection grandit dès le jour 1.
Oui, le service est vendor-agnostic : il s'intègre sur la plateforme que vous utilisez déjà, ou en choisit une optimale avec vous. Fortgale opère le MDR sur Microsoft Defender, CrowdStrike Falcon, SentinelOne et 7 autres plateformes leaders, toutes via une console unique.
Dans l'Operation Storming Tide, l'équipe Fortgale a détecté et contenu une intrusion multi-étapes (acteur Mora_001) chez une organisation logistique européenne : exfiltration de données et ransomware évités.
Lire l'analyse →Une attaque AiTM contre des dirigeants pendant une levée de fonds a été interceptée avant compromission. Aucun accès obtenu.
Lire le cas →Plus de 100 analyses publiées. Attributions corroborées par des tiers comme Mandiant (Google), Amazon, SentinelOne et Huntress. SOC européen, 24·7·365.
Qu'est-ce qu'un MDR → · Pourquoi le MDR va au-delà d'un SOC → · MDR vs EDR vs XDR → · Du MDR au MDIR →
Pas de funnel. Pas de démo générique. Nous vous apportons un Report construit sur votre secteur et des analystes avec autorité de décision.
Aucune séquence de nurturing, aucune réponse automatique. Un de nos analystes vous rappelle sous un jour ouvré.
Le Report complet (executive summary · IoC opérationnels · runbook technique) est confidentiel. Envoyez-nous deux informations et un de nos analystes vous recontacte avec l'accès et un bref briefing technique.
Réponse en 30 minutes, confinement en 1 à 4 heures. Même si vous n'êtes pas client Fortgale.
