La CTI Fortgale renforce la défense d'entreprise avant qu'une attaque
ne devienne un incident. Nous traquons les acteurs hostiles, générons des flux IoC
continus, produisons des advisories verticaux, des briefings pour le CISO et des
rapports pour le conseil, monitorons deep & dark web et gérons l'exposition
IT et de marque.
Huit modules CTI spécialisés. Chacun répond à un besoin concret.
La CTI Fortgale est délivrée comme huit capabilities spécialisées, activables individuellement ou en combinaison selon le contexte de votre organisation. Du tracking d'acteurs hostiles à la surveillance des fournisseurs critiques : chaque module répond à une question concrète du CISO, du SOC ou du conseil d'administration. Sous chaque service, une section «Pertinent quand…» vous aide à comprendre lesquels vous sont vraiment utiles.
Chaque module est activable individuellement ou en combinaison. Tarification modulaire selon le périmètre et le volume.
L'avantage Fortgale
L'intelligence qu'aucun vendor ne peut vous vendre.
Il existe des centaines de flux de threat intelligence sur le marché. La plupart agrègent des données tierces et les revendent. Fortgale fait quelque chose de radicalement différent : nous générons une intelligence originale, chaque jour.
01 ·
Intelligence issue d'incidents réels
Chaque incident traité par le SOC Fortgale devient une intelligence structurée : IoC observés en conditions réelles, TTP documentés, infrastructure offensive cartographiée. Pas des modèles théoriques, des artefacts extraits d'attaques contre des organisations européennes dans les dernières 24 heures.
02 ·
Recherche indépendante sur les threat actors
L'équipe CTI Fortgale analyse de façon indépendante les campagnes, l'infrastructure et les outils des grands groupes criminels et acteurs étatiques actifs contre l'Europe. Sans dépendre de vendors ou d'agrégateurs : analyses originales, nos propres attributions, publications indépendantes.
03 ·
L'IA comme multiplicateur, pas comme substitut
Fortgale intègre l'intelligence artificielle dans la plateforme et l'applique au contexte du client pour amplifier les analystes : corrélation à grande échelle, reconnaissance de patterns sur les campagnes connues, priorisation des alertes.
Plateforme · CTI
La CTI dans le portail : Contextual et Advanced Intelligence
La CTI de Fortgale se consulte dans la Fortgale Defence Platform, le portail où les analystes du SOC de Milan et le client travaillent sur les mêmes données. Deux niveaux d'intelligence, tous deux appliqués au contexte de l'organisation. Le tableau complet du portail est sur la page Fortgale Defence Platform.
Dans le portail
Contextual Intelligence
Advanced Intelligence
Profils d'acteurs et watchlist
Inclus
Inclus
Company Impact
Non inclus
Inclus
AI Assistant
Inclus
Inclus
Pour les modules du portail, le livrable est le tableau de bord dans la plateforme.
AI Assistant
Trois assistants, vos seules données.
Technical, CISO et Intel répondent sur les seules données du client. L'AI Assistant est inclus avec Contextual ou Advanced Intelligence, avec 5 crédits IA par année de contrat. La description complète est sur la page Fortgale Defence Platform.
Preuve · échelle de l'intelligence
Quatre chiffres qui ancrent Fortgale CTI.
Base de données propriétaire d'adversaires actifs contre l'Europe, distribution d'IoC en temps réel, couverture continue du dark web (avec la Digital Risk Protection pour la marque, les domaines et les données exposées), rapports bilingues pour les équipes de direction et techniques.
287
Groupes adverses & outils ciblant les marchés européens
34 k+
Indicators of Compromise produits chaque semaine
D/DW
Deep & Dark Web surveillé en continu
FR/EN
Rapports bilingues technique + exécutif
Recherche · publications récentes
Nos recherches, publiées sur le blog.
Nous profilons les acteurs, analysons les samples, suivons les campagnes. Une partie de cette recherche, nous la partageons avec la communauté sur notre blog. Nous n'agrégeons pas de feeds tiers, nous publions uniquement ce que nous avons vérifié de première main.
Quatre formats de livraison, intégrés dans vos flux.
La CTI est livrée en quatre formats opérationnels : PDF bilingues pour direction et analystes, flux STIX/TAXII consommables par SIEM/EDR, alertes webhook pour les flux et les advisories, et briefings live avec les analystes. Pour les modules du portail, le livrable est le tableau de bord dans la Fortgale Defence Platform. Chaque format est conçu pour s'insérer dans les processus existants, sans overhead.
01
Rapports PDF bilingues
Rapports de menaces, advisories verticaux et briefings exécutifs au format PDF, en français et en anglais. Deux découpes par rapport : technique pour analystes SOC et threat hunters (TTP, IoC, mapping MITRE) et exécutif pour direction et conseils (risque business, actions priorisées).
PDF · FR/ENVersion techniqueVersion exécutiveMapping MITRE
02
Flux STIX/TAXII · API
IoC machine-readable directement consommables par SIEM, EDR, pare-feu et plateformes TIP. Intégration standard STIX 2.1 / TAXII 2.1, support Custom Threat Intelligence sur les principales plateformes MDR. Rotation continue, indicateurs validés.
STIX 2.1TAXII 2.1REST APICustom TI
03
Alertes · webhook (flux et advisories)
Pour les flux et les advisories : notifications immédiates sur les IoC à haute priorité et les nouveaux advisories. Distribution via email, webhook, Slack, Microsoft Teams. SLA de livraison sous 15 minutes. Les modules du portail ne génèrent pas d'alertes : le livrable est le tableau de bord dans la Fortgale Defence Platform.
WebhookEmail · SMSSlack · TeamsSLA 15 min
04
Briefings live · Q&R analystes
Sessions périodiques avec l'équipe CTI : walkthroughs d'advisories, Q&R techniques, deep-dives sur des acteurs spécifiques détectés dans l'environnement du client. À la demande : convocation d'un analyste pour support de triage ou post-incident.
Briefings périodiquesQ&R analystesÀ la demandeWalkthrough
Le modèle opérationnel
Des analystes amplifiés par l'IA. Pas remplacés.
L'IA transforme les données brutes en signaux ; les analystes transforment les signaux en décisions. L'IA est intégrée dans la plateforme et travaille sur les données du client.
01
Corrélation à grande échelle
L'IA intégrée à la plateforme corrèle les événements réseau, endpoint et intelligence et remet aux analystes des signaux déjà priorisés, pas du bruit brut.
02
Reconnaissance de patterns sur 287 profils
Infrastructures, outillages et comportements des 287 acteurs et outils suivis sont reconnus et associés à l'alerte : l'attribution part de preuves techniques.
03
Analyse vérifiable
Chaque attribution est produite par l'équipe avec des méthodes documentées et des résultats vérifiables : quand Fortgale attribue une campagne à un acteur, c'est qu'elle en a les preuves, pas sur suggestion d'un vendor.
04
Un contexte qui s'accumule
Le contexte historique de l'infrastructure du client entre dans chaque nouvelle analyse : la CTI gagne en précision grâce à la relation continue.
Comment l'IA travaille dans le cycle MDIR : lire le guide.
Ce que nous observons
Un exemple de compromission suivie.
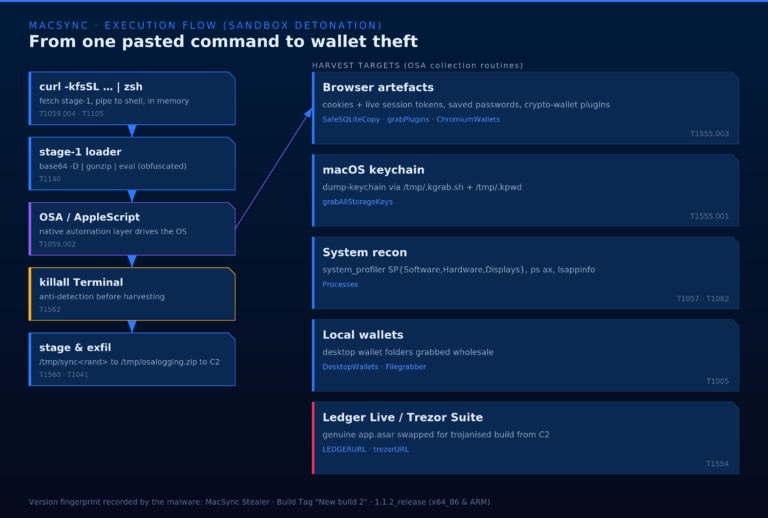
Les TTP qui alimentent Fortgale CTI proviennent d'incidents réels : énumération, mouvement latéral, credential dumping, exfiltration. La vidéo ci-dessous est une simulation du comportement récurrent d'un acteur, le type de preuves qu'un client voit dans nos rapports mensuels.
Intelligence appliquée · transversal
La CTI n'est pas un service isolé. C'est le moteur de toute la défense.
L'intelligence n'a de valeur que lorsqu'elle se traduit en protection concrète. Fortgale intègre la CTI directement dans le SOC et le service MDR, créant un cycle continu : détection → intelligence → défense améliorée.
Qu'est-ce qui distingue Fortgale CTI des flux commerciaux ?
La plupart des vendors CTI revendent des flux agrégés de tiers (VirusTotal, Mandiant, Recorded Future). Fortgale génère une intelligence originale à partir de trois sources principales : les incidents traités par le SOC quotidiennement, la recherche indépendante sur les threat actors, le monitoring continu deep & dark web. Une intelligence contextuelle, actuelle et applicable.
Que sont les IoC Fortgale et comment sont-ils appliqués ?
Les Indicators of Compromise (IP, domaines, hashes, URL, règles YARA) sont produits à partir d'incidents réels et de la recherche sur l'infrastructure offensive. Ils sont distribués automatiquement aux SIEM/EDR/pare-feu clients via STIX/TAXII et appliqués comme Custom Threat Intelligence sur les plateformes MDR, bloquant les menaces connues avant impact.
Que comprend le monitoring dark web ?
Recherche d'identifiants d'entreprise compromis dans les marketplaces criminelles, monitoring des forums où les acteurs planifient des attaques, détection de données exfiltrées sur les leak sites ransomware, traque des canaux Telegram et réseaux anonymisés, alertes temps réel lorsque le nom du client apparaît.
À qui s'adressent les rapports CTI ?
Deux formats : rapports techniques pour les équipes sécurité (analystes SOC, threat hunters, CISO techniques) avec IoC, TTP mappés MITRE et guidance opérationnelle ; rapports exécutifs pour la direction avec langage risque, business impact et actions priorisées. Publiés en français et en anglais.
La CTI est-elle accessible sans Fortgale SOC/MDR ?
Oui. Le service CTI est disponible à la fois comme composant intégré au SOC/MDR (intelligence appliquée automatiquement aux règles de détection) et comme service standalone pour les entreprises avec des équipes sécurité internes qui souhaitent l'enrichir avec des flux IoC propriétaires, advisories verticaux et rapports threat actor.
Que couvre l'Attack Surface Management dans le service CTI ?
L'ASM Fortgale effectue une découverte et un monitoring continus de la surface d'attaque externe du client : actifs internet-facing, vulnérabilités exploitables, shadow IT, certificats expirés, fuites d'identifiants, mauvaises configurations cloud (S3, Azure Blob, GCP). Tout est corrélé avec la threat intelligence interne pour prioriser ce qui est réellement exploitable par les acteurs actifs contre le secteur du client, pas une liste de vulnérabilités théoriques, mais une liste de risques concrets.
Que comprend Brand & Social Intelligence ?
Monitoring de la surface d'attaque non-IT : domaines look-alike, faux profils LinkedIn/Telegram usurpant des dirigeants, kits de phishing utilisant le logo client, usurpation d'identité exécutive, deepfakes, mentions réputationnelles dans les canaux criminels. Take-down coordonné avec les providers (registrars, plateformes sociales, hébergeurs) quand possible.
Produisez-vous des briefings pour les conseils d'administration et comités de risque ?
Oui. Le service Executive Briefing & Board Reporting produit des rapports dédiés pour le conseil et les comités de risque en langage de risque business : état de l'exposition, acteurs actifs contre l'organisation, conformité NIS2 et DORA, décisions requises, impact économique potentiel. Un outil opérationnel pour la gouvernance cyber au niveau du conseil.
Comment fonctionne l'attribution des attaques ?
L'attribution technique fait partie du Threat Actor Profiling. Lorsque l'équipe CTI détecte un incident, les TTP observés (mappés MITRE ATT&CK), l'infrastructure C2, l'outillage, le code malveillant et la victimologie sont corrélés avec les profils des acteurs déjà suivis. Quand les preuves sont suffisantes, une attribution documentée est formulée. Quand elles ne le sont pas, les hypothèses les plus probables sont indiquées sans excès, l'attribution précipitée est l'une des mauvaises pratiques les plus courantes dans la CTI commerciale.
Qu'est-ce qu'une plateforme CTI ?
Une plateforme CTI est l'environnement où la threat intelligence se consulte et s'applique au contexte de l'organisation. Celle de Fortgale est la Fortgale Defence Platform : elle offre Contextual Intelligence et Advanced Intelligence, les profils des 287 acteurs et outils suivis et l'AI Assistant, les analystes du SOC de Milan travaillant sur les mêmes données que le client.
Quelle différence entre CTI et AI Security ?
La CTI est de l'intelligence sur les adversaires : qui attaque, avec quels outils et quelle infrastructure. L'AI Security protège les systèmes d'intelligence artificielle utilisés par l'organisation. Ce sont deux services distincts : la CTI éclaire la défense, l'AI Security en étend le périmètre aux systèmes d'IA.
Pour qui · deux angles
Le problème que la CTI résout.
Le CISO décide qui attaque son secteur. L'équipe sécurité décide quoi bloquer. La CTI Fortgale produit des preuves pour les deux.
Pour le CISO / conseil
Savoir qui vous attaque, avant que cela n'arrive.
Un CISO ne décide pas sur le volume d'alertes : il décide sur qui attaque son secteur. La CTI Fortgale profile les acteurs hostiles, suit leurs TTP et porte le risque au conseil en langage de décision.
Threat briefing par secteurActeurs actifs, TTP observées, campagnes en cours.
Reporting board-readyRisque, impact, conformité NIS2 et DORA.
287 groupes adverses et outilsIntelligence originale issue d'incidents réels, pas des flux revendus.
Des IoC et TTP actionnables, pas un flux de plus à filtrer.
L'équipe CTI génère une intelligence validée sur les incidents réels du SOC : IoC machine-readable via STIX/TAXII, advisories verticaux, attribution mappée MITRE. S'intègre à votre stack, même sans le SOC Fortgale.
Flux STIX/TAXIIIoC continus, intégration SIEM, EDR et pare-feu.
Fortgale a attribué la première l'acteur italien Nebula Broker (malware BrokerLoader) en 2023. Mandiant (Google) l'a ensuite confirmé comme UNC4990. Intelligence originale, non revendue.
Par l'équipe Cyber Threat Intelligence de Fortgale
Plus de 100 analyses publiées. Attributions corroborées par des tiers comme Mandiant (Google), Amazon, SentinelOne et Huntress. SOC européen, 24·7·365.
Un rendez-vous. Un NDA. Une conversation avec nos analystes.
Pas de funnel. Pas de démo générique. Nous vous apportons un Report construit sur votre secteur et des analystes avec autorité de décision.
Outlook Bookings · Fortgale
Prendre rendez-vous
Chargement du calendrier…
Réponse · 1 jour ouvré
Échangez avec nos analystes.
Aucune séquence de nurturing, aucune réponse automatique. Un de nos analystes vous rappelle sous un jour ouvré.
Document · Fortgale
Aperçu PDF
Chargement du PDF…
Demande · Report Threat Intelligence Fortgale
Demander le Report
Le Report complet (executive summary · IoC opérationnels · runbook technique) est confidentiel. Envoyez-nous deux informations et un de nos analystes vous recontacte avec l'accès et un bref briefing technique.
Voir une attaque réelle
IR · 24·7·365
Êtes-vous attaqué ?
Réponse en 30 minutes, confinement en 1 à 4 heures. Même si vous n'êtes pas client Fortgale.
Nous utilisons des cookies techniques nécessaires au fonctionnement du site et, avec votre consentement, des cookies analytiques et marketing pour mesurer le trafic et personnaliser les contenus. Vous pouvez accepter tous les cookies, les refuser ou personnaliser vos préférences. Pour en savoir plus, consultez laPolitique des cookies et laPolitique de confidentialité.
Préférences des cookies · Fortgale
Gérer vos préférences
Choisissez quels cookies autoriser. Les cookies techniques sont indispensables au fonctionnement du site et ne peuvent pas être désactivés. Pour les autres, le consentement est toujours libre, spécifique et révocable à tout moment.
TechniquesToujours actifs
Nécessaires au fonctionnement du site (session, sécurité, préférences cookies). La base juridique est l'intérêt légitime du responsable de traitement (Art. 6.1.f RGPD). Sans ces cookies le site ne fonctionne pas correctement.
AnalytiquesNous mesurons ce qui fonctionne
Cookies statistiques agrégés pour comprendre comment les utilisateurs naviguent sur le site (pages vues, durée de session, source de trafic). Fournisseurs EU-friendly ou anonymisés. Base juridique : consentement (Art. 6.1.a RGPD).
MarketingPersonnalisation et remarketing
Cookies tiers (LinkedIn Insight Tag, éventuels pixels de campagne) pour mesurer l'efficacité des campagnes publicitaires et afficher des contenus pertinents. Base juridique : consentement (Art. 6.1.a RGPD). Désactivés par défaut.
Vous pouvez modifier ces choix à tout moment depuis la page Politique des cookies ou en cliquant sur le lien Préférences des cookies dans le pied de page.