01 ·
Accessi validi
T1078, credenziali rubate via vishing al helpdesk, MFA bypass con push-bombing. Nessun malware, nessuna firma: solo un operatore di troppo con le credenziali giuste.
Fortgale eroga un servizio di Managed Detection and Response guidato dalla threat intelligence, operato da un SOC italiano attivo 24·7·365. Il servizio si integra con la piattaforma di sicurezza già adottata dall'organizzazione, senza vincoli di fornitore. Le tecniche di 287 tool e attori ostili che colpiscono le organizzazioni italiane vengono tradotte in regole di detection prima che l'attacco raggiunga la vostra infrastruttura. L'intelligenza artificiale, integrata nel ciclo di detection e response, filtra e correla gli alert: i nostri analisti si concentrano sulle minacce reali e mantengono il controllo di ogni decisione di risposta. Il risultato è un contenimento mediano <30 min dall'alert confermato e una difesa attiva fin dai primi giorni di onboarding.
Il Managed Detection and Response è un servizio gestito che unisce la telemetria dei vostri sistemi (endpoint, identità, cloud, rete), detection mappata su MITRE ATT&CK e analisti che indagano e contengono gli incidenti al posto vostro. La differenza rispetto alle tecnologie che forse avete già: l'EDR è uno strumento che genera alert, l'MDR è il servizio che li gestisce e chiude l'incidente; il SOC è la struttura che monitora, l'MDR vi aggiunge la response, con analisti che hanno mandato di decidere e contenere, non solo di notificare.
Il servizio Fortgale è vendor-agnostic: si integra sulla piattaforma che già usate (Microsoft Defender, CrowdStrike, SentinelOne e altre) oppure con sensori Fortgale. La differenza è la CTI proprietaria: i 287 tra gruppi avversari e strumenti d'attacco tracciati diventano detection prima che l'attaccante arrivi da voi. È l'intelligence integrata nel ciclo di difesa che chiamiamo MDIR, Managed Detection, Intelligence and Response: l'evoluzione dell'MDR che Fortgale persegue.
MDR, EDR, XDR e SOC vengono spesso usati come sinonimi, ma rispondono a domande diverse. L'EDR è la tecnologia che osserva gli endpoint. L'XDR estende la stessa logica a identità, email, cloud e rete, sempre come piattaforma. Il SOC è la struttura di persone e processi che monitora. L'MDR è il servizio che mette insieme tecnologia, analisti e mandato di contenimento, con un responsabile unico dell'esito. Il confronto completo è nella risorsa MDR, EDR e XDR a confronto.
Quando valutate un fornitore MDR, sette domande separano un servizio reale da un inoltro di alert:
Come si calcola il canone. Il costo di un servizio MDR dipende dal perimetro (numero di endpoint, identità e fonti log monitorate), dal livello di servizio e dalla fascia oraria di presidio. Il confronto utile non è con una licenza, ma con un SOC interno: coprire 24·7·365 richiede più analisti a turno, formazione continua, threat intelligence e strumenti di correlazione. Per questo molte aziende scelgono un SOC gestito invece di un SOC interno. Per una stima sul vostro perimetro, richiedete una valutazione.
MDR a Milano e in Italia. Fortgale nasce a Milano nel 2017 e opera il servizio con un team italiano dal SOC di Milano, per aziende in tutta Italia. Dettagli sul presidio locale nella pagina MDR a Milano e in dove operiamo.
Niente progetti infiniti, niente discovery di sei mesi. Cinque step verificati e ridotti al minimo viable per il vostro stack. Accessi e security monitoring si attivano nei primi giorni di onboarding: la difesa è operativa da subito, il primo alert reale viene contenuto in <30 min, con detection mappata MITRE ATT&CK contro le TTP dei 287 tool e attori profilati. Entro la Settimana 3: accessi completi alle piattaforme, provisioning della Fortgale Console, federazione degli analisti L2/L3, servizio a regime con SOC italiano H24. Da quel momento in poi, threat briefing mensili, tabletop trimestrali e runbook vivi sulla vostra postura. La protezione non è un evento di go-live · è una proprietà che cresce dal giorno 1 dell'integrazione.
Primo incontro · NDA · mappatura stack & attori probabili
Connettori telemetria · accessi e monitoring attivi in pochi giorni
Tenant Fortgale Console · accesso CISO/IT
Analisti Fortgale sulle piattaforme cliente
SOC H24 · <30 min contenimento · presidio italiano
Il 62% degli incidenti di fascia alta in Italia nel Q1 2026 ha sfruttato accessi validi (T1078) e phishing (T1566), prima di qualsiasi rilevamento malware-based.
T1078, credenziali rubate via vishing al helpdesk, MFA bypass con push-bombing. Nessun malware, nessuna firma: solo un operatore di troppo con le credenziali giuste.
T1190, exploit di file transfer, VPN, identity broker. Gli attori come Cl0p acquisiscono 0-day su market criminali e li sfruttano in campagne mirate prima che arrivino i CVE.
Endpoint, identità, cloud, rete, il movimento laterale sposta il target prima che un SIEM mono-telemetria possa correlare. Serve correlazione AI multidominio, non alert silo.
Dal primo alert al contenimento, tutto sotto un unico interlocutore. Nessun handover tra vendor, nessuna traduzione, nessuna zona grigia.
EDR · NDR · IDR · CDR, telemetria da endpoint, rete, identità e cloud, normalizzata in un'unica data fabric. Vendor-agnostic: si adatta allo stack che già avete.
Correlazione AI multidominio contro le TTP dei 287 tool e attori profilati dalla nostra Cyber Threat Intelligence. Rumore ridotto di oltre il 90%, solo ciò che merita l'analista umano esce dal tier-zero.
Come lavora l'IA nel ciclo di difesa: leggi la guida.
SOC italiano, analisti con mandato di decidere. Triage, investigazione, attribuzione all'attore. Chi vi risponde parla la vostra lingua operativa, fuso orario e normativa incluse.
Contenimento mediano <30 min dall'alert confermato. Risposta remota assistita: kill processi, reset credenziali, network segmentation on-demand. Per gli incidenti critici, escalation al team Incident Response.
La Defence Map è una funzione della Fortgale Defence Platform inclusa nell'MDR Tier 1 e Tier 2, senza voci di listino aggiuntive. È la mappa della vostra infrastruttura e mostra dove la difesa copre e dove no.
Deliverable: dashboard nella Fortgale Defence Platform.
Metriche misurate sulla telemetria reale dei nostri clienti nel Q1 2026. Aggiornate trimestralmente.
Fortgale gestisce il vostro servizio MDR sulla piattaforma che usate (o sceglie con voi quella ottimale). Per ogni piattaforma · una pagina dedicata con dettagli tecnici, threat intelligence rilevata e runbook proprietari.
Chi governa il rischio e chi lo ferma vedono lo stesso servizio da due lati.
Quando un alert MDR è confermato, il runbook eseguito è già stato testato contro l'attore reale. Il team CTI profila gli avversari, analizza i sample, traccia le TTP: questa ricerca diventa azione operativa in produzione, non documentazione da scaffale.
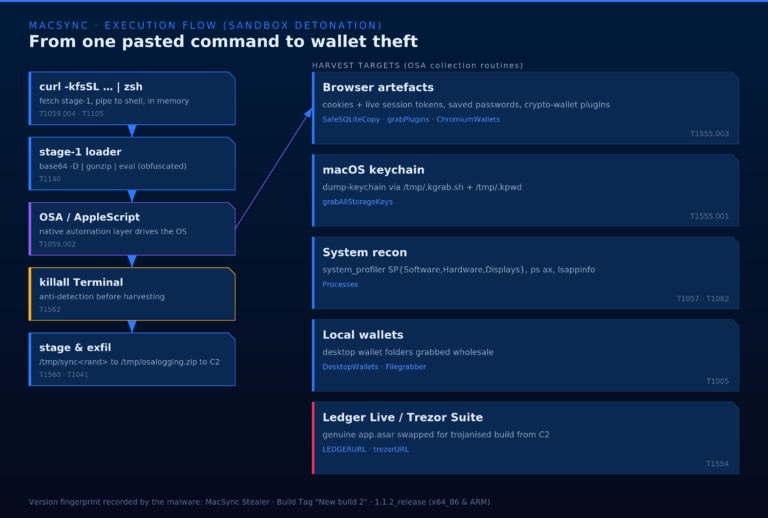
No exploit. No attachment. No phishing email. In this campaign the threat actor needs the victim to do exactly one thing: copy a command from an installation guide and paste it i…
Leggi articolo →
ABSTRACT The FBI recently issued an advisory on Kali365, a Phishing-as-a-Service platform that abuses legitimate Microsoft OAuth flows to bypass multi-factor authentication. Kali…
Leggi articolo →
Intelligence · Phishing Kit · Q1 2026 April 24, 2026Fortgale CTI14 min readRPT-26-0424 Observation of the quarter The 2026 phishing ecosystem has outpaced traditional defenses. M…
Leggi articolo →
In the high-stakes world of venture capital and corporate funding, where millions hang in the balance and sensitive financial data flows freely, a new breed of cyber threat is em…
Leggi articolo →
In February 2026, the Fortgale Incident Response team investigated a multi-stage intrusion attributed to Mora_001, a Russian-origin threat actor exploiting Fortinet vulnerabiliti…
Leggi articolo →
UPDATES: 27.11.2024: As mentioned by TrustWave, "Supercar Phishing Kit" has an high level of overlapping with the most recent update of "Rockstar 2FA Phishing-as-a-Service" 26.09…
Leggi articolo →L'MDR è un servizio gestito che unisce telemetria multidominio (endpoint, identità, cloud, rete), detection mappata su MITRE ATT&CK e analisti che indagano e contengono gli incidenti. Fortgale lo opera con un SOC italiano 24·7·365: contenimento mediano <30 min dall'alert confermato. Un attacco non è un evento, è qualcuno: l'MDR serve a conoscerlo, anticiparlo e fermarlo.
Il SOC è la struttura che monitora; l'MDR è il servizio che, sul SOC, aggiunge detection intel-driven e soprattutto la response: gli analisti hanno mandato di decidere e contenere, non solo di notificare. Nel modello Fortgale il SOC gestito e l'MDR sono lo stesso presidio italiano, senza handover tra fornitori.
L'EDR è una tecnologia di rilevamento sull'endpoint. L'MDR è il servizio che opera quella tecnologia (e non solo: anche identità, cloud, rete), la correla con la Cyber Threat Intelligence e ci mette gli analisti che decidono. L'EDR genera alert, l'MDR li gestisce e chiude l'incidente.
Sì. Il servizio è NIS2-ready: monitoraggio continuo, detection documentata, raccolta degli IOC per la notifica al CSIRT Italia entro 24 ore e la documentazione tecnica per le notifiche successive, allineamento a ISO/IEC 27001, DORA e GDPR Art. 32.
La difesa è attiva da subito: accessi e security monitoring si attivano nei primi giorni di onboarding. Entro tre settimane dall'NDA, accessi completi alle piattaforme e servizio a regime. Cinque step: Discovery, Onboarding, Provisioning, Federazione, Protezione completa. Nessun evento di go-live: la protezione cresce dal giorno 1.
Sì, il servizio è vendor-agnostic: si integra sulla piattaforma che già usate o ne sceglie con voi una ottimale. Fortgale opera l'MDR su Microsoft Defender, CrowdStrike Falcon, SentinelOne e altre 7 piattaforme leader, tutte con una console unica.
Il canone dipende dal perimetro monitorato (endpoint, identità, fonti log), dal livello di servizio e dalla fascia oraria di presidio. Il riferimento corretto è il costo di un SOC interno 24·7·365, che richiede più analisti a turno, strumenti e threat intelligence. Fortgale prepara una stima sul vostro perimetro dopo una prima call: richiedete una valutazione.
Verificate sette punti: copertura 24·7·365 con analisti in turno, contenimento incluso nel contratto, tempi di rilevamento e contenimento misurati e riportati, integrazione con la console che avete già, threat intelligence propria, riduzione del rumore e documentazione pronta per NIS2. Fortgale dichiara TTD <15 min e contenimento mediano <30 min dall'alert confermato.
L'XDR è una tecnologia: estende la correlazione oltre l'endpoint, a identità, email, cloud e rete. L'MDR è il servizio che opera queste piattaforme con analisti che indagano e contengono gli incidenti. Si può avere un XDR senza nessuno che lo guardi di notte: l'MDR chiude questo vuoto. Approfondimento: MDR, EDR e XDR a confronto.
Un SOC interno dà controllo diretto ma richiede analisti su più turni, formazione, strumenti e intelligence aggiornata. Un servizio MDR gestito offre presidio 24·7·365 e response da subito, lasciando al team interno le decisioni di business. Molte aziende combinano i due: il team interno governa, l'MDR rileva e contiene. Approfondimento: SOC gestito o interno.
Sì. Fortgale nasce a Milano nel 2017 e opera il servizio MDR con un team italiano dal SOC di Milano, per aziende in tutta Italia, con presidio 24·7·365.
Nell'Operation Storming Tide il team Fortgale ha rilevato e contenuto un'intrusione multi-stadio (attore Mora_001) su un'organizzazione europea di logistica: esfiltrazione e ransomware prevenuti.
Leggi l'analisi →Attacco AiTM contro figure apicali durante un round d'investimento, intercettato prima della compromissione. Nessun accesso ottenuto.
Leggi il caso →Oltre 100 analisi pubblicate. Attribuzioni corroborate da terze parti come Mandiant (Google), Amazon, SentinelOne e Huntress. SOC 24·7·365, Milano.
Clienti in 22 paesi tra EMEA, America e APAC → · Settore manifatturiero →
Approfondisci: cos'è un MDR → · MDR vs EDR vs XDR → · Perché l'MDR è più di un SOC → · Dall'MDR al MDIR → · Tutte le risorse →
Ti portiamo il Report sul tuo settore con gli attori più probabili e un runbook MDR reale mappato sul tuo stack tecnologico.
Niente sequence di nurturing, niente auto-reply. Vi richiama un nostro analista entro un giorno lavorativo.
Il Report completo (executive summary · IoC operativi · runbook tecnico) è riservato. Inviaci due dettagli e un nostro analista ti ricontatta con l'accesso e un breve briefing tecnico.
Risposta in 30 minuti, contenimento in 1–4 ore. Anche se non sei cliente Fortgale.