La CTI di Fortgale rinforza la difesa aziendale prima e durante un attacco
informatico: produce intelligence preventiva e supporta i decisori
quando l'incidente è in corso. Il team CTI traccia gli attori ostili, genera feed IOC
continui, produce advisory verticali, briefing per il CISO e report per il CDA, monitora
deep & dark web e gestisce l'esposizione IT e del Brand aziendale.
Otto moduli CTI specialistici. Ognuno risponde a un'esigenza concreta.
La CTI Fortgale è erogata come otto servizi specialistici, attivabili separatamente o in combinazione in base al contesto della vostra organizzazione. Dal tracciamento degli attori ostili al monitoraggio dei fornitori critici: ogni modulo risponde a una domanda concreta del CISO, del SOC o del CDA. Sotto ogni servizio, una sezione «Rilevante quando…» per aiutarvi a capire quali vi servono davvero.
Ogni modulo è attivabile separatamente o in combinazione. Pricing modulare in base al perimetro e al volume.
Il vantaggio Fortgale
L'intelligence che nessun vendor può vendervi.
Sul mercato esistono centinaia di feed di threat intelligence. Quasi tutti aggregano dati di terzi e li rivendono. Fortgale fa qualcosa di radicalmente diverso: genera intelligence originale, ogni giorno.
01 ·
Intelligence da incidenti reali
Ogni incidente gestito dal SOC Fortgale diventa intelligence strutturata: IOC osservati in condizioni reali, TTP documentate, infrastrutture offensive mappate. Non modelli teorici, artefatti estratti da attacchi contro aziende italiane ed europee nelle ultime 24 ore.
02 ·
Ricerca indipendente su threat actor
Il team CTI Fortgale analizza in autonomia campagne, infrastrutture e strumenti dei principali gruppi criminali e attori statali attivi contro l'Europa. Senza dipendere da vendor o aggregatori: analisi originali, attribuzioni proprie, pubblicazioni indipendenti.
03 ·
AI come moltiplicatore, non sostituto
Fortgale integra l'intelligenza artificiale nella piattaforma e la applica al contesto del cliente per potenziare gli analisti: correlazione di grandi volumi, pattern recognition su campagne note, prioritizzazione degli alert.
Piattaforma · CTI
La CTI nel portale: Contextual e Advanced Intelligence
La CTI di Fortgale si consulta nella Fortgale Defence Platform, il portale in cui gli analisti del SOC di Milano e il cliente lavorano sugli stessi dati. Due livelli di intelligence, entrambi applicati al contesto dell'organizzazione. Il quadro completo del portale è nella pagina Fortgale Defence Platform.
Nel portale
Contextual Intelligence
Advanced Intelligence
Profili degli attori e watchlist
Inclusi
Inclusi
Company Impact
Non incluso
Incluso
AI Assistant
Incluso
Incluso
Per i moduli del portale il deliverable è la dashboard nella piattaforma.
AI Assistant
Tre assistenti, solo i vostri dati.
Technical, CISO e Intel rispondono sui soli dati del cliente. L'AI Assistant è incluso con Contextual o Advanced Intelligence, con 5 crediti AI all'anno di contratto. La descrizione completa è nella pagina Fortgale Defence Platform.
Proof · scala dell'intelligence
Quattro numeri che reggono la CTI Fortgale.
Database proprietario di gruppi attivi contro l'Europa, IOC distribuiti in tempo reale, presidio dark web continuo (con la Digital Risk Protection per marchio, domini e dati esposti), report bilingui per management e team tecnici.
287
Gruppi avversari e strumenti tracciati contro il mercato italiano
34 k+
Indicatori di compromissione prodotti alla settimana
D/DW
Deep & Dark Web monitorati continuamente
IT/EN
Report bilingui tecnici + esecutivi
Ricerca · pubblicazioni recenti
Le nostre ricerche, pubblicate sul blog.
Il team CTI profila gli attori, analizza i sample, traccia le campagne. Una parte di questa ricerca è condivisa con la community sul blog Fortgale. Non aggreghiamo feed di terzi, pubblichiamo solo ciò che abbiamo verificato direttamente.
Quattro formati di consegna, integrati nei tuoi flussi.
La CTI viene consegnata in quattro formati operativi: PDF bilingui per management e analisti, feed STIX/TAXII consumabili da SIEM/EDR, alert via webhook per feed e advisory e briefing live con gli analisti. Per i moduli del portale il deliverable è la dashboard nella Fortgale Defence Platform. Ogni formato è progettato per inserirsi nei processi esistenti, senza overhead.
01
Report PDF bilingui
Threat report, advisory verticali e briefing esecutivi in formato PDF, italiano e inglese. Due tagli per ogni report: tecnico per analisti SOC e threat hunter (TTP, IOC, MITRE mapping) ed esecutivo per management e CDA (rischio business, azioni prioritarie).
PDF · IT/ENVersione tecnicaVersione esecutivaMITRE mapping
02
Feed STIX/TAXII · API
IOC machine-readable consumabili direttamente da SIEM, EDR, firewall e piattaforme TIP. Integrazione standard STIX 2.1 / TAXII 2.1, supporto a Custom Threat Intelligence sulle principali piattaforme MDR. Rotazione continua, indicatori validati.
STIX 2.1TAXII 2.1REST APICustom TI
03
Alert · webhook (feed e advisory)
Per feed e advisory: notifiche immediate su IOC ad alta priorità e nuovi advisory. Distribuzione via email, webhook, Slack, Microsoft Teams. SLA di consegna sotto i 15 minuti. I moduli del portale non generano alert: il deliverable è la dashboard nella Fortgale Defence Platform.
WebhookEmail · SMSSlack · TeamsSLA 15 min
04
Briefing live · q&a analisti
Sessioni periodiche con il team CTI: walkthrough degli advisory, q&a tecnici, deep-dive su attori specifici rilevati nell'ambiente del cliente. On demand: convocazione di un analista per supporto in fase di triage o post-incidente.
L'AI trasforma i dati grezzi in segnali; gli analisti trasformano i segnali in decisioni. L'AI è integrata nella piattaforma e lavora sui dati del cliente.
01
Correlazione su larga scala
L'IA integrata nella piattaforma correla eventi di rete, endpoint e intelligence e consegna agli analisti segnali già prioritizzati, non rumore grezzo.
02
Pattern recognition sui 287 profili
Infrastrutture, toolset e comportamenti dei 287 attori e strumenti tracciati vengono riconosciuti e associati all'alert, così l'attribuzione parte da prove tecniche.
03
Analisi verificabile
Ogni attribuzione è prodotta dal team con metodi documentati e risultati verificabili: quando Fortgale attribuisce una campagna a un attore è perché ha le prove, non per suggerimento di un vendor.
04
Contesto che si accumula
Il contesto storico dell'infrastruttura del cliente è parte di ogni nuova analisi: la CTI diventa più precisa con la relazione continuativa.
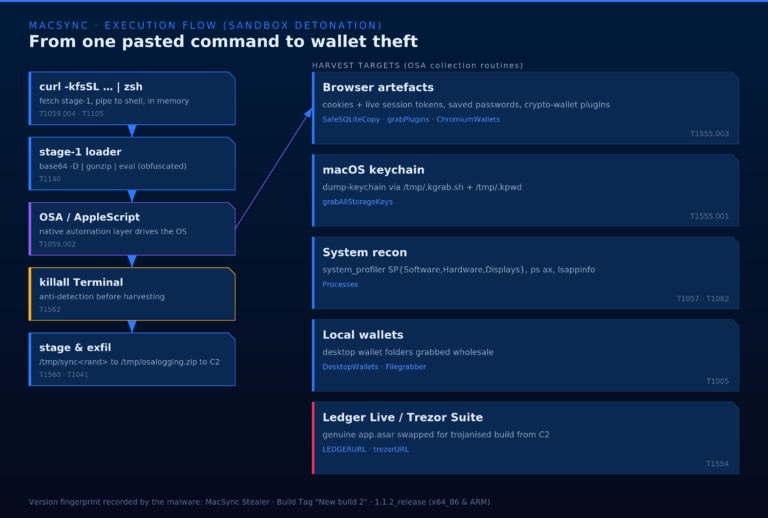
Le TTP che alimentano la CTI Fortgale partono da incidenti reali: enumerazione, movimento laterale, credential dumping, esfiltrazione. Il video qui sotto è una simulazione del comportamento ricorrente di un attore, il tipo di evidenza che un cliente vede nei nostri report mensili.
Per chi · due angolazioni
Il problema che la CTI risolve.
Il CISO decide su chi attacca il proprio settore. Il team di sicurezza decide su cosa bloccare. La CTI Fortgale produce evidenze per entrambi.
Per il CISO / board
Sapere chi vi attacca, prima che accada.
Un CISO non decide su volumi di alert: decide su chi attacca il proprio settore. La CTI Fortgale profila gli attori ostili, ne traccia le TTP e porta il rischio al board in linguaggio di decisione.
Threat briefing per settoreAttori attivi, TTP osservate, campagne in corso.
Reporting board-readyRischio, impatto, conformità NIS2 e DORA.
287 tra gruppi avversari e strumentiIntelligence originale da incidenti reali, non feed rivenduti.
IOC e TTP applicabili, non un altro feed da filtrare.
Il team CTI genera intelligence validata sugli incidenti reali del SOC: IOC machine-readable via STIX/TAXII, advisory verticali, attribuzione mappata MITRE. Si integra nel vostro stack, anche senza SOC Fortgale.
Feed STIX/TAXIIIOC continui, integrazione SIEM, EDR e firewall.
La CTI non è un servizio isolato. È il motore di tutta la difesa.
L'intelligence ha valore solo quando si traduce in protezione concreta. Fortgale integra la CTI direttamente nel SOC e nel servizio MDR, creando un ciclo continuo: rilevamento → intelligence → difesa migliorata.
Cosa distingue la CTI Fortgale dai feed commerciali?
La maggior parte dei vendor CTI rivende feed aggregati da terzi (VirusTotal, Mandiant, Recorded Future). Fortgale genera intelligence originale da tre fonti primarie: incidenti gestiti dal SOC quotidianamente, ricerca indipendente su threat actor, monitoraggio continuo di deep & dark web. Intelligence contestuale, aggiornata, applicabile.
Cosa sono gli IOC Fortgale e come vengono applicati?
Gli Indicatori di Compromissione (IP, domini, hash, URL, YARA rules) sono prodotti dagli incidenti reali e dalla ricerca su infrastrutture offensive. Vengono distribuiti automaticamente ai SIEM/EDR/firewall dei clienti via STIX/TAXII e applicati come Custom Threat Intelligence sulle piattaforme MDR, bloccando le minacce note prima dell'impatto.
Cosa include il dark web monitoring?
Ricerca credenziali aziendali compromesse in marketplace criminali, monitoraggio forum dove gli attori pianificano attacchi, rilevamento di dati esfiltrati su leak site ransomware, tracking di canali Telegram e reti anonimizzate, alert real-time sulla comparsa del nome cliente.
A chi sono destinati i report CTI?
Due formati: report tecnici per team di sicurezza (analisti SOC, threat hunter, CISO tecnici) con IOC, TTP MITRE-mapped e indicazioni operative; report esecutivi per il management con linguaggio di rischio, impatto business e azioni prioritarie. Pubblicati in italiano e inglese.
La CTI è accessibile anche senza SOC/MDR Fortgale?
Sì. Il servizio CTI è disponibile sia come componente integrata del SOC/MDR (intelligence applicata automaticamente alle regole di detection), sia come servizio standalone per aziende con team di sicurezza interno che vogliono arricchirlo con IOC feed proprietari, advisory verticali e report su threat actor.
Cosa significa Attack Surface Management nel servizio CTI?
L'ASM Fortgale fa discovery e monitoraggio continuo della superficie d'attacco esterna del cliente: asset internet-facing, vulnerabilità sfruttabili, shadow IT, certificati scaduti, leak di credenziali, misconfig cloud (S3, Azure Blob, GCP). Tutto correlato con la threat intelligence interna per prioritizzare ciò che è realmente sfruttabile dagli attori attivi contro il settore del cliente, non un elenco di vulnerabilità teoriche, ma una lista di rischi concreti.
Cosa include la Brand & Social Intelligence?
Monitoraggio della superficie d'attacco non-IT: domini look-alike, profili LinkedIn/Telegram falsi che impersonano dirigenti, phishing kit che usano il logo del cliente, executive impersonation, deepfake, menzioni reputazionali in canali criminali. Dove possibile, take-down coordinato con i provider (registrar, piattaforme social, hoster).
Producete briefing per il CDA e i comitati di rischio?
Sì. Il servizio Executive Briefing & Board Reporting genera report dedicati per il Consiglio di Amministrazione e i comitati di rischio, in linguaggio di rischio business: stato dell'esposizione, attori attivi contro l'organizzazione, conformità a NIS2 e DORA, decisioni richieste, impatto economico potenziale. Strumento operativo per la governance cyber al livello board.
Come funziona l'attribuzione degli attacchi?
L'attribuzione tecnica è parte del Threat Actor Profiling. Quando il team CTI rileva un incidente, correla TTP osservate (mapped MITRE ATT&CK), infrastruttura C2, tooling, codice malware e vittimologia con i profili attori già tracciati. Quando le evidenze sono sufficienti, viene formulata un'attribuzione documentata. Quando non lo sono, vengono indicate le ipotesi più probabili senza forzature, l'attribuzione affrettata è una delle cattive pratiche più comuni nella CTI commerciale.
Cos'è una piattaforma CTI?
Una piattaforma CTI è l'ambiente in cui l'intelligence sulle minacce si consulta e si applica al contesto dell'organizzazione. Quella di Fortgale è la Fortgale Defence Platform: offre Contextual Intelligence e Advanced Intelligence, i profili dei 287 attori e strumenti tracciati e l'AI Assistant, con gli analisti del SOC di Milano che lavorano sugli stessi dati del cliente.
Che differenza c'è tra CTI e AI Security?
La CTI è intelligence sugli avversari: chi attacca, con quali strumenti e infrastrutture. L'AI Security protegge i sistemi di intelligenza artificiale usati dall'organizzazione. Sono due servizi distinti: la CTI informa la difesa, l'AI Security ne estende il perimetro ai sistemi IA.
22Paesi presidiati
3Continenti
287Gruppi e strumenti profilati
34.000IOC validati a settimana
24·7·365SOC italiano
Attribuzione originale
Fortgale ha attribuito per prima l'attore italiano Nebula Broker (malware BrokerLoader) nel 2023. Mandiant (Google Cloud) lo ha poi confermato come UNC4990. La «StrelaStealer Malware Analysis» del team è tra le reference della tecnica MITRE ATT&CK T1119. Intelligence originale, non rivenduta.
Cosa sa il vostro avversario che voi non sapete ancora?
Il monitoraggio dark web, gli IOC proprietari e i report Fortgale danno accesso all'intelligence che normalmente solo le grandi enterprise possono permettersi. Parla con il team CTI e scopri cosa stiamo tracciando oggi.
Outlook Bookings · Fortgale
Prenota un appuntamento
Caricamento calendario…
Risposta · 1 giorno lavorativo
Parla con i nostri analisti.
Niente sequence di nurturing, niente auto-reply. Vi richiama un nostro analista entro un giorno lavorativo.
Documento · Fortgale
Anteprima PDF
Caricamento PDF…
Richiesta · Report Threat Intelligence Fortgale
Richiedi il Report
Il Report completo (executive summary · IoC operativi · runbook tecnico) è riservato. Inviaci due dettagli e un nostro analista ti ricontatta con l'accesso e un breve briefing tecnico.
Vedi un attacco reale
IR · 24·7·365
Sei sotto attacco?
Risposta in 30 minuti, contenimento in 1–4 ore. Anche se non sei cliente Fortgale.
Utilizziamo cookie tecnici necessari al funzionamento del sito e, previo tuo consenso, cookie di analytics e di marketing per misurare il traffico e personalizzare i contenuti. Puoi accettare tutti i cookie, rifiutarli o personalizzare le preferenze. Per saperne di più consulta laCookie Policy e laPrivacy Policy.
Preferenze cookie · Fortgale
Gestisci le tue preferenze
Scegli quali cookie autorizzare. I cookie tecnici sono indispensabili al funzionamento del sito e non possono essere disattivati. Per gli altri il consenso è sempre libero, specifico e revocabile in qualsiasi momento.
TecniciSempre attivi
Necessari al funzionamento del sito (sessione, sicurezza, preferenze cookie). La base giuridica è il legittimo interesse del titolare (Art. 6.1.f GDPR). Senza questi cookie il sito non funziona correttamente.
AnalyticsMisuriamo cosa funziona
Cookie statistici aggregati per capire come gli utenti navigano il sito (pagine viste, durata sessione, sorgente di traffico). Provider EU-friendly o anonimizzati. Base giuridica: consenso (Art. 6.1.a GDPR).
MarketingPersonalizzazione e remarketing
Cookie di terze parti (LinkedIn Insight Tag, eventuale pixel di campagne) per misurare l'efficacia delle campagne ADV e mostrare contenuti pertinenti. Base giuridica: consenso (Art. 6.1.a GDPR). Disattivati di default.
Puoi modificare queste scelte in qualsiasi momento dalla pagina Cookie Policy o cliccando il link Preferenze cookie nel footer.