01 ·
Monitoraggio EDR + SIEM + UEBA
SOC italiano 24·7·365 con behavioral detection calibrata su attori finanziari. UEBA per anomalie su privileged user, wire transfer, accessi a clearing. Triage in <15 min.
Le minacce cyber al settore finanziario sono sempre più sofisticate e regolamentate. Fortgale protegge banche, assicurazioni, asset manager e fintech con monitoraggio 24·7·365, compliance DORA + NIS2 + PSD2 e incident response dal SOC di Milano. Operiamo già nel banking, finance e insurance: il settore è un perimetro che presidiamo ogni giorno, non un mercato da esplorare.
DORA, NIS2 e PSD2 hanno alzato l'asticella. Sanzioni fino al 10% dei ricavi, notifiche obbligatorie a CSIRT in 24h, audit di vigilanza più stringenti. Servono detection finanziarie, non rules generiche.
SOC italiano 24·7·365 con behavioral detection calibrata su attori finanziari. UEBA per anomalie su privileged user, wire transfer, accessi a clearing. Triage in <15 min.
50+ threat actor specializzati nel settore: APT-Finance, Carbanak, FIN7, Cobalt, ransomware con focus banking, gruppi insider, supply chain financial. IOC/TTP MITRE-mapped applicati al SIEM.
Audit completo, gap analysis (anche in piattaforma), roadmap di remediation. Supporto a TIBER-EU, third-party risk, incident reporting verso CSIRT, Banca d'Italia, IVASS, CONSOB. Evidenze tecniche per la Relazione al CdA.
Triage rapido, intelligence specializzata, copertura continua, supporto pieno alla compliance.
Non aspettiamo il danno. Detection, blocco e contenimento attivati a ogni transizione del kill chain, dal phishing iniziale al wire transfer fraudolento.
Phishing mirato su operatori privilegiati, credential stuffing su banking app, compromissione di account VPN/desk di trading. Detection: IOC CTI, behavioral analysis, MFA fatigue patterns.
Escalation a account amministrativi via Kerberoasting, abuse di service account, exploitation di vulnerabilità AD. Detection: UEBA, anomalia di privilege, lateral movement nascosto.
Movimento laterale verso sistemi core banking, clearing, payment gateway. Detection: micro-segmentazione, anomalia traffico interno, beacon C2 su porti non standard.
Esfiltrazione di dati clienti, contratti, posizioni di trading. Wire transfer fraudolenti, manipolazione di book order, abuse di API payment. Detection: DLP, anomalia su flussi finanziari.
Isolamento host in pochi secondi, blocco transazione, account disable, comunicazione a Banca d'Italia. <30 min contenimento mediano. Forensics chain-of-custody per autorità.
Quattro deliverable governati da un unico interlocutore italiano: assessment DORA, monitoraggio 24·7, incident response dal SOC di Milano, recovery & hardening.
Audit della postura cybersecurity contro DORA (ICT risk, incident reporting, TIBER-EU), NIS2 (24h CSIRT), PSD2 (SCA, liability). Gap analysis con roadmap di remediation prioritizzata e timeline conformità.
SOC italiano 24·7·365 con behavioral detection calibrata su minacce finanziarie. UEBA per anomalie su privileged user, wire transfer, accessi a clearing systems. Threat hunting dedicato al settore.
Incident Response coordinata dal SOC di Milano, contenimento <30 min. Forensics con chain of custody, supporto alla notifica CSIRT entro 24h, gestione comunicazioni con Banca d'Italia, ESMA, CONSOB. Recovery assistito senza interrompere il core banking.
Validazione delle transazioni post-incident, system recovery sicuro, audit chain-of-custody, hardening dei sistemi compromessi, lessons learned, aggiornamento del piano DORA. Reportistica per il board e gli organi di vigilanza.
Il 17 luglio 2026 Banca d'Italia ha pubblicato una Comunicazione al mercato su resilienza operativa digitale e modelli avanzati di IA, rivolta agli intermediari vigilati: banche meno significative, istituti di pagamento e di moneta elettronica, SIM, SGR, GEFIA, CASP e intermediari ex art. 106 TUB. Non introduce norme nuove: DORA resta la base. Chiede però una Relazione esaminata dal CdA e trasmessa alla Vigilanza entro il 31 dicembre 2026, con un piano di lavoro distinto per ciascuna delle sei aree, e la comunicazione di un punto di responsabilità aziendale.
Presidi contrattuali e selezione ex ante dei fornitori ICT, competenze sull'IA nel CdA, piano di lavoro con verifica dell'avanzamento.
Advisory ed Executive Briefing per il CdA, Trust Center con le evidenze contrattuali di Fortgale come fornitore ICT terzo.
Identità e privilegi, autenticazione forte, configurazioni di base, segmentazione.
ITDR: monitoraggio continuo di identità, MFA e privilegi, con risposta dal SOC.
Inventario degli asset, perimetro esposto, servizi e domini raggiungibili dall'esterno.
Attack Surface Management: scoperta e verifica continua della superficie esposta.
Ciclo di gestione delle vulnerabilità e del patching, con l'IA «ove opportuno».
Vulnerability Assessment periodico e Advisory per le priorità di remediation.
Rilevazione e risposta continue, anche sul traffico verso i fornitori; IA ove opportuno.
MDR e SOC 24·7·365 con rilevamento <15 min e contenimento <30 min, CTI con 287 profili di attori e strumenti.
Test ai sensi degli artt. 24 e 25 DORA, TLPT dove applicabile.
Esercitazioni tabletop con il CdA e le funzioni di controllo, scenari TLPT con partner qualificati.
Le evidenze che forniamo sono tecniche: la valutazione di adeguatezza e la Relazione restano del CdA e delle funzioni di controllo. Le terze parti sono un tema trasversale a tutte le aree. Per le imprese di assicurazione e riassicurazione vale la Comunicazione IVASS dello stesso 17 luglio 2026, con la stessa scadenza del 31 dicembre 2026. Per i sistemi di IA adottati dall'intermediario: AI Security. La guida completa, area per area, è nella pagina Comunicazione Banca d'Italia su IA e resilienza: cosa fare.
Banche, asset manager, assicurazioni, fintech, payment provider e infrastrutture finanziarie critiche. Esigenze regolatorie e tecniche diverse, un presidio italiano unico.
Banche commerciali, istituti di credito. Soggetti DORA + NIS2 essenziali. Obbligo TIBER-EU per le banche significative (BCE).
SGR, asset manager, fondi pensione. Compliance MiFID II + DORA. Protezione di sistemi di trading e dati di posizione.
Compagnie assicurative, broker. Soggetti DORA, supervisione IVASS. Protezione dati clienti, sistemi di sottoscrizione, claim management.
Istituti di pagamento, di moneta elettronica. Compliance PSD2 + DORA. Protezione di payment gateway, wallet, sistemi anti-frode.
Neobank, lending platform, robo-advisor. Cloud-native con esigenze DORA. API security, mobile app, KYC/AML cyber-integrato.
Trading desk, market makers, prop trading. Latenza critica, protezione real-time di book order, pricing engine, execution venues.
Fondi PE/VC, family office. Protezione di data room, transazioni M&A, deal-flow confidenziale. Threat intel su attori APT mirati al settore.
Clearing house, central counterparty (CCP), centrale rischi, financial market infrastructure. Soggetti NIS2 essenziali con obblighi rinforzati.
Il presidio italiano che orchestra il monitoraggio, il triage e la risposta, con team L2/L3 dedicato al settore finanziario.
Scopri il SOC →EDR/XDR gestita dal SOC italiano per rilevare e bloccare le minacce in tempo reale su endpoint, rete, identità e cloud.
Scopri MDR →Feed proprietari sui 50+ attori finanziari attivi in Europa: APT-Finance, Carbanak, FIN7, Cobalt, ransomware banking-focused.
Scopri CTI →Assessment DORA + NIS2 + PSD2, monitoraggio 24·7 con EDR/SIEM e behavioral detection calibrata su minacce finanziarie, threat hunting proattivo, incident response coordinata dal SOC di Milano, supporto compliance con notifiche CSIRT entro 24 ore, forensics digitale con chain of custody, recovery assistito, hardening post-incidente. Copertura su endpoint, rete, identità, cloud e API con intelligence proprietaria su 50+ threat actor finanziari.
DORA è il framework EU per la resilienza operativa: ICT risk management, incident reporting in tre fasi (notifica iniziale entro 4 ore dalla classificazione e comunque 24 ore dalla scoperta, intermedia 72 ore, finale 1 mese), testing TIBER-EU, third-party risk. NIS2 è la direttiva sulla sicurezza cibernetica per operatori essenziali (banche, clearing, mercati): notifica CSIRT entro 24h, audit obbligatori. PSD2 regola i payment service provider con SCA, protezione dati e liability framework. Fortgale supporta la compliance su tutti e tre i framework.
Monitoriamo minacce specifiche: attacchi a wire transfer e clearing house, credential stuffing su piattaforme bancarie e trading app, compromissione di payment gateway, ransomware su sistemi di settlement, social engineering contro operatori privilegiati, supply chain attack su provider finanziari, DDoS, APT su clearing, insider threat su desk di trading. L'intelligence proprietaria traccia 50+ attori specializzati nel settore.
Per gli alert critici (suspicious wire transfer, credential compromise, ransomware, payment gateway anomaly), il SOC risponde in meno di 15 minuti con investigation attiva e contenimento immediato. Per gli incidenti che richiedono forensics o supporto autorità, l'incident response è coordinata dal SOC di Milano, con contenimento <30 min. Le notifiche seguono DORA (notifica iniziale entro 4 ore dalla classificazione e comunque 24 ore dalla scoperta, intermedia 72 ore, finale 1 mese), NIS2 (24h al CSIRT) e gli obblighi verso Banca d'Italia.
Sì. Supportiamo le banche nella preparazione dell'audit TIBER-EU: threat intelligence alignment con i threat actor monitorati dalla BCE, regole di detection per identificare i red team durante la simulazione, simulazioni controllate di attacchi APT, forensics e reporting tecnico per la timeline degli incidenti simulati, supporto alla remediation post-test. Il team conosce i requisiti ECB, gli standard TIBER-EU e le best practice di testing.
Per fintech e PSP la sicurezza deve coprire: piattaforme di trading real-time, wallet digitali, API payment e settlement, KYC/AML, blockchain/DLT, mobile app security. Offriamo monitoraggio specifico su API gateway security, anomalie nei flussi di pagamento, supply chain crypto, compromissione di wallet, DDoS su servizi di pagamento. Include intelligence su threat actor specializzati in fintech, supporto compliance DORA e coordinamento verso CONSOB e ESMA.
Individuare prima degli attaccanti ciò che di una banca circola fuori dal perimetro: credenziali di dipendenti e clienti esposte da infostealer e data breach, dati dei clienti in vendita su forum e canali Telegram, domini contraffatti e kit di phishing pronti per campagne contro i correntisti. Le segnalazioni sono gestite dal team CTI di Milano, che profila 287 attori e strumenti, e arrivano al SOC come alert con contesto, così la banca può revocare le credenziali, far rimuovere i domini e avvisare i clienti prima della frode. Il servizio è descritto nella pagina sul monitoraggio del deep e dark web.
Il team CTI profila PhishSurf Nebula, banking trojan, gruppi specializzati in MFA bypass e BEC: campagne osservate sui clienti banking & finance europei, infrastrutture di phishing, attacchi a fornitori SWIFT/SEPA. Intelligence applicata al perimetro che Fortgale protegge.
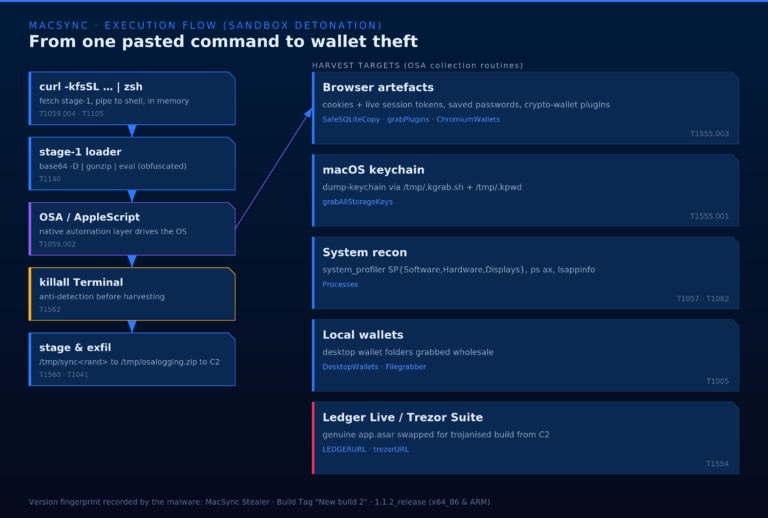
No exploit. No attachment. No phishing email. In this campaign the threat actor needs the victim to do exactly one thing: copy a command from an installation guide and paste it i…
Leggi articolo →
ABSTRACT The FBI recently issued an advisory on Kali365, a Phishing-as-a-Service platform that abuses legitimate Microsoft OAuth flows to bypass multi-factor authentication. Kali…
Leggi articolo →
Intelligence · Phishing Kit · Q1 2026 April 24, 2026Fortgale CTI14 min readRPT-26-0424 Observation of the quarter The 2026 phishing ecosystem has outpaced traditional defenses. M…
Leggi articolo →
In the high-stakes world of venture capital and corporate funding, where millions hang in the balance and sensitive financial data flows freely, a new breed of cyber threat is em…
Leggi articolo →
In February 2026, the Fortgale Incident Response team investigated a multi-stage intrusion attributed to Mora_001, a Russian-origin threat actor exploiting Fortinet vulnerabiliti…
Leggi articolo →
UPDATES: 27.11.2024: As mentioned by TrustWave, "Supercar Phishing Kit" has an high level of overlapping with the most recent update of "Rockstar 2FA Phishing-as-a-Service" 26.09…
Leggi articolo →Il team Fortgale ha intercettato un attacco AiTM contro figure apicali durante un round d'investimento, prima della compromissione. Nessun accesso ottenuto.
Leggi il caso →Nell'Operation Storming Tide Fortgale ha contenuto un'intrusione multi-stadio (attore Mora_001): esfiltrazione e ransomware prevenuti.
Leggi l'analisi →DORA è in vigore. NIS2 si applica al settore finanziario. PSD2 impone SCA e liability framework. Un audit di 4 settimane mappa la vostra postura sui tre framework, con una roadmap e le evidenze tecniche per la Relazione al CdA. Riceverete il report sul vostro segmento finanziario.
Niente sequence di nurturing, niente auto-reply. Vi richiama un nostro analista entro un giorno lavorativo.
Il Report completo (executive summary · IoC operativi · runbook tecnico) è riservato. Inviaci due dettagli e un nostro analista ti ricontatta con l'accesso e un breve briefing tecnico.
Risposta in 30 minuti, contenimento in 1–4 ore. Anche se non sei cliente Fortgale.
