Threat Actor in Aktion · 24·7-SOC-Monitoring
Service · Europäisches SOC · 24·7·365

Der Managed SOC immer aktiv.

Managed SOC 24/7 als SOC as a Service: Ein internes SOC aufzubauen, dauert Jahre, kostet über 1 Million Euro pro Jahr und erfordert schwer auffindbare Talente. Fortgale gibt Ihnen sofortigen Zugang zu einem Team spezialisierter europäischer Analysten, aktiv jede Stunde, jeden Tag des Jahres.

24·7·365Europäisches SOC
15 Min.Senior-Triage
<30 Min.Mediane Eindämmung
Compliance · Akkreditierungen
ISO/IEC 27001
ISO 9001
NIS2-ready
GDPR · ENISA
Standards · Frameworks
MITRE ATT&CK
STIX/TAXII
ISO 27001
Der Fortgale-Vorteil

Ein SOC ist ein Team. Die Plattform ist der Ort, an dem Team und Kunde zusammenarbeiten.

SIEM, EDR und SOAR sind Werkzeuge. Ohne erfahrene Analysten, die den Kontext interpretieren, sind sie nur Alert-Generatoren. Der Unterschied zwischen einem effektiven SOC und einem, das nichts erkennt, liegt in den Menschen, die es betreiben.

01 ·

Senior europäisches Team

Team ausschließlich aus Senior-Profilen mit direkter Erfahrung zu Threat Actors, die gegen europäische Märkte aktiv sind. Kontextuelles Wissen über Kampagnen, die spezifisch auf die europäische Industrie zielen: weniger False Positives, schnellere reale Detection.

02 ·

Technologie orchestriert, nicht erduldet

Enterprise-SIEM, EDR/XDR, SOAR und proprietäre CTI integriert in einer einzigen operativen Pipeline. Technologie filtert Rauschen; Analysten treffen Entscheidungen. Rule Ownership wird an den Kunden übergeben: kein proprietäres Lock-in.

03 ·

Intelligence produziert, nicht eingekauft

Jede SIEM-Regel wird mit der vom Fortgale-Team generierten CTI gespeist: 287 profilierte Tools und Akteure, 34k+ wöchentliche IOCs, kontinuierliches Dark-Web-Monitoring. Das SOC weiß im Voraus, wenn ein Akteur Kampagnen gegen Ihren Sektor vorbereitet.

Proof · Service-Zahlen

Vier Zahlen, die das Fortgale SOC verankern.

Schnelle Triage, gemessene Eindämmung, kontinuierliche Abdeckung, volle NIS2-Compliance-Unterstützung, über die gesamte überwachte Kundenbasis hinweg.

15 Min.
Senior-Triage
ab generiertem Alert
<30 Min.
Mediane Eindämmung
bestätigter Vorfall
24·7·365
Europäisches SOC
keine "after-hours"
>90 %
Rauschen reduziert
vor Analysten-Triage
Der operative Prozess

Vom Roh-Log zur neutralisierten Bedrohung in Minuten.

Das Fortgale SOC sammelt nicht nur Logs. Jedes Event wird korreliert, analysiert und klassifiziert von Analysten, die die Taktiken der Threat Actors kennen, die gegen europäische Organisationen aktiv sind.

01 · Ingestion

Cross-Domain Log-Sammlung

Telemetrie aus Endpoint, Netzwerk, Cloud, Identity, Anwendungen: Firewall, IDS/IPS, EDR, M365, Azure, AWS, GCP, Active Directory. Alles im SIEM zentralisiert mit Normalisierung und kontextueller Anreicherung.

02 · Korrelation

SIEM + MITRE-ATT&CK-Regeln

Korrelation von tausenden Events pro Sekunde mit Detection-Regeln, gemappt auf das MITRE-Framework. KI-Vorfilter reduziert das Rauschen um über 90 % vor der Analysten-Triage. Proprietäre CTI in Echtzeit angewendet.

03 · Triage

Senior-Team in der Schicht

Das Senior-Team verifiziert Alerts, eliminiert False Positives, klassifiziert die reale Schwere. Triage in 15 Minuten mit MITRE-gemappten Runbooks. Direktes Wissen über Threat Actors, die gegen europäische Märkte aktiv sind.

04 · Anreicherung

Kontextuelle proprietäre CTI

Jede bestätigte Bedrohung wird mit der Fortgale CTI kontextualisiert: 287 profilierte Tools und Akteure, 34.000+ wöchentliche IOCs, Dark-Web-Monitoring. Schnelle Attribution, Vektor-Verständnis, korrekte Runbook-Auswahl.

05 · Response

Orchestrierte Eindämmung

Mediane Eindämmung <30 Min.. Cross-Tool-Response (EDR, Firewall, IAM), direkte Eskalation an den CISO, Unterstützung der Meldung an das nationale CSIRT innerhalb von 24 Stunden bei NIS2-relevanten Vorfällen.

Was der Service umfasst

Alles, was ein SOC liefern muss. Nichts weniger.

Das Fortgale Managed SOC ist mehr als ein Dashboard: In der Fortgale Defence Platform arbeiten Analysten und Kunde am selben Fall. Es ist ein vollständiger Service, der Enterprise-Technologie, zertifizierte Analysten und proprietäre Intelligence unter garantierten SLAs vereint.

01

24h-Monitoring · 365 Tage

Kontinuierliche Abdeckung durch Senior-Team in der Schicht, in Europa. Keine "after-hours"-Lücke: 76 % der Angriffe erfolgen nachts, an Wochenenden, an Feiertagen. Sofortige Eskalation an den Ansprechpartner des Kunden bei jedem bestätigten Vorfall.

02

Enterprise-SIEM · MITRE-ATT&CK-Regeln

Log-Korrelation aus allen Unternehmensquellen auf Enterprise-SIEM. Regeln gemappt auf das MITRE-Framework, kontinuierlich aktualisiert auf Basis aktiver Kampagnen gegen europäische Märkte. Tuning auf das Kundenprofil.

03

Cross-Tool integriertes MDR

Managed Detection & Response auf Endpoint, Netzwerk und Cloud. Das SOC alarmiert nicht nur: Es blockiert aktiv, isoliert kompromittierte Systeme, koordiniert die technische Response, ohne auf manuelle Freigabe jeder Aktion zu warten.

04

Integrierte Cyber Threat Intelligence

Proprietäre Feeds zu IOCs und TTPs der gegen Europa aktiven Akteure. Wenn ein Akteur eine Kampagne gegen Ihren Sektor vorbereitet, weiß das SOC es im Voraus und passt die Verteidigung an, keine Drittanbieter-Abhängigkeit.

05

Incident Response & NIS2-Unterstützung

Bei einem bestätigten Vorfall koordiniert das SOC Eindämmung, Eradikation, forensische Analyse und sicheren Restore. Unterstützung der Meldung an das nationale CSIRT innerhalb von 24 Stunden, 72-Stunden-Dokumentation, Board- und Legal-Kommunikation.

06

Reporting & Governance

Monatliche Executive Reports für das Management, detaillierte Technical Reports für das IT-Team, vollständige Event-Dokumentation für Audit und Compliance. Das SOC wird zum Governance-Verbündeten, nicht nur zum technischen Lieferanten.

Managed SOC Anbieter vergleichen

Zehn Kriterien für die Wahl eines Managed SOC 24/7.

Welche Fähigkeiten zählen bei Enterprise-Managed-SOC-Plattformen? Diese Fragen trennen einen Anbieter, der Vorfälle schließt, von einem, der Alarme weiterleitet. Stellen Sie sie jedem Anbieter, auch uns.

01

Messbare Zeiten im Vertrag

Erkennung und Eindämmung als SLA, nicht als Absicht. Bei Fortgale: Erkennung <15 Min. und mediane Eindämmung <30 Min.

02

Mandat zur Eindämmung

Darf der Anbieter Hosts isolieren, Konten sperren, Verbindungen blockieren? Ohne Mandat bleibt ein SOC ein Weiterleiter von Alarmen.

03

Analysten rund um die Uhr

Schichten 24·7·365 mit Menschen, nicht nur Automatismen. Fragen Sie, wer nachts um drei den Alarm bewertet.

04

Eigene Threat Intelligence

Produzierte statt eingekaufte Intelligence gibt jedem Alarm Gewicht. Fortgale: 287 profilierte Tools und Akteure.

06

Datenort und AVV

Ort der Verarbeitung, Speicherdauer und Zugriffe schriftlich festgelegt, im Auftragsverarbeitungsvertrag nach Art. 28 DSGVO.

07

Unterstützung der Meldepflichten

Technische Grundlage für die Meldungen nach NIS2UmsuCG an das BSI: Zeitlinie, IOCs, betroffene Systeme, Maßnahmen.

08

Reporting für zwei Zielgruppen

Technische Reports für die IT, Executive Reports in Risikosprache für Geschäftsführung und Aufsichtsrat.

09

Transparenz im Portal

Alarme, Vorfälle und Stand der Verteidigung in Echtzeit, statt eines Tickets pro Woche.

10

Exit ohne Lock-in

Die Regeln werden an den Kunden übergeben. Am Vertragsende bleibt Ihr Wissen bei Ihnen.

Servicemodelle

Inhouse, MSSP, Managed SOC oder Co-Managed?

Der wichtigste Unterschied liegt in einer Frage: Wer entscheidet um drei Uhr nachts über die Eindämmung?

A

Inhouse-SOC

Volle Kontrolle, aber mindestens 5 Analysten für Schichten, SIEM-Lizenzen und Weiterbildung: über 1 Million Euro pro Jahr, Aufbau in Jahren.

B

MSSP

Betrieb von Sicherheitstechnik und Weiterleitung von Alarmen. Die Entscheidung über die Eindämmung bleibt meist beim Kunden, auch nachts.

C

Managed SOC · SOC as a Service

Überwachung, Triage und Eindämmung 24·7·365 als Abonnement. Fortgale handelt im vereinbarten Mandat und informiert sofort Ihren Ansprechpartner.

D

Co-Managed SOC

Internes Team und Anbieter teilen die Arbeit, zum Beispiel intern tagsüber, extern nachts und am Wochenende. Freigaben je Aktionstyp vorab geregelt.

Die Begriffe im Detail: Was ist MDR, der Vergleich MDR vs EDR vs XDR und warum MDR mehr ist als ein SOC. Die Rechnung Inhouse gegen extern steht in Warum ein Managed SOC statt intern.

Der Preis eines Managed SOC hängt von wenigen Faktoren ab: Zahl der überwachten Endpoints und Identitäten, Logvolumen und Datenquellen, Servicelevel und Zeiten der Abdeckung. Abgerechnet wird mit einer planbaren Gebühr ohne CapEx, im Schnitt rund 30 % eines vergleichbaren Inhouse-SOC.

Zum Datenort: Verarbeitung, Speicherdauer und Zugriffe legen wir vor Vertragsbeginn im Auftragsverarbeitungsvertrag nach Art. 28 DSGVO fest. Bleiben die Logs in Ihrem SIEM, arbeitet das Team per Fernzugriff darauf, aus Mailand und damit innerhalb der EU.

Managed SOC Beratung

Von der Beratung zum SOC 24·7 in 2 bis 4 Wochen.

Am Anfang steht ein Scoping-Gespräch, kein Vertrag. Wer vorher eine breitere Bewertung braucht, startet mit der Cybersecurity Advisory.

01 · Scoping

Beratungsgespräch

Ziele, Risikoprofil, NIS2-Pflichten und vorhandener Stack. Ergebnis: Umfang und Servicemodell.

02 · Assessment

Datenquellen prüfen

Welche Logs fehlen, welche erzeugen nur Rauschen. Festlegung von Datenort und AVV.

03 · Integration

Woche 1

Anbindung von SIEM, EDR, Cloud und Identity per Fernzugriff, ohne Termin vor Ort.

04 · Tuning

Wochen 2 und 3

Detection-Regeln auf Ihr Profil kalibriert, False Positives reduziert, Runbooks und Mandat abgestimmt.

05 · Betrieb

Ab Woche 4

SOC operativ 24·7·365 mit aktiven SLAs: Erkennung <15 Min., Eindämmung <30 Min.

Für wen es gedacht ist

Nicht nur für Großunternehmen. Für alle, die nicht darauf verzichten können.

Jedes mit dem Internet verbundene Unternehmen ist potenzielles Ziel. Das Fortgale SOC passt sich an unterschiedliche Organisationen an, mit Plänen, die auf das spezifische Risikoprofil jedes Einzelnen zugeschnitten sind.

Meistangegriffener Sektor

Mittelständische Fertigung

Die Fertigung ist der meistangegriffene Sektor in ganz Europa. Durch Ransomware gestoppte Produktionslinien kosten Zehntausende Euro pro Stunde. Das Managed SOC ist die einzig realistische Verteidigung für Unternehmen ohne internes Team.

NIS2-ready

NIS2-pflichtige Unternehmen

NIS2 schreibt kontinuierliches Monitoring und dokumentierte Incident Response vor. Das Fortgale SOC unterstützt diese Anforderungen direkt mit vollständigem Audit-Trail, zeitgerechter Meldung an das nationale CSIRT und Governance-Reporting.

OT/ICS-Unterstützung

Kritische Infrastrukturen

Energie, Verkehr, Versorger: Sektoren, in denen Betriebsunterbrechungen unmittelbare Folgen für die öffentliche Sicherheit haben. Das Fortgale SOC umfasst OT/ICS-Expertise zum Schutz vernetzter industrieller Umgebungen.

Hochwertige vertrauliche Daten

Beratung · Kanzleien

Anwaltskanzleien, Beratungsfirmen und Steuerberater verarbeiten hochwertige vertrauliche Daten. Sie werden zunehmend ins Visier genommen, weil sie oft schwache Abwehr, aber Zugang zu Mandantensystemen haben, ein idealer Vektor für Supply-Chain-Angriffe.

Healthcare-Sicherheit

Healthcare & Pharma

Krankenhäuser und Gesundheitseinrichtungen gehören zu den meistgetroffenen Zielen auf europäischer Ebene. Gesundheitsdaten haben sehr hohen Wert im Dark Web. Wir unterstützen Umgebungen mit vernetzten Medizingeräten und spezifischer Compliance.

Cloud- & Identity-Sicherheit

Cloud-First-Unternehmen

Microsoft 365, Azure, AWS: fehlkonfigurierte Cloud-Umgebungen sind einer der führenden Vektoren 2025-2026. Das Fortgale SOC überwacht Identität, Berechtigungen, anomale Zugriffe und riskante Konfigurationen auch in Multi-Cloud-Umgebungen.

Die Fortgale-Methode

Menschliche Intelligenz verstärkt durch die richtige Technologie.

Das Fortgale SOC integriert SIEM, EDR/XDR, SOAR und Threat Intelligence in einer einzigen operativen Pipeline. Technologie filtert Rauschen; Analysten treffen Entscheidungen.

  1. 01

    Senior-only Team

    Das Fortgale-Team besteht ausschließlich aus Senior-Profilen mit direkter Erfahrung zu Akteuren und Kampagnen gegen europäische Märkte. Keine Generalisten: Jedes Mitglied spezialisiert sich auf spezifische Threat Actors und Branchen.

  2. 02

    Kontextuelles Wissen über die europäische Landschaft

    TTPs von LockBit oder RansomHub zu kennen, ist notwendig, aber nicht hinreichend. Die Fortgale-Analysten kennen die spezifischen Kampagnen gegen die europäische Industrie, reduzieren False Positives und beschleunigen die reale Detection.

  3. 03

    Onboarding kalibriert auf das Risikoprofil

    Das SOC startet nicht mit generischen Regeln. Während des Onboardings analysieren die Analysten Infrastruktur, kritische Assets und Sektor, um ein optimiertes Regelwerk aufzubauen und das Rauschen zu minimieren.

  4. 04

    Garantierte SLAs und direkte Kommunikation

    Kein generisches Ticket: Im Vorfall direkter Zugang zum Analysten, der die Situation bearbeitet. SLA mit Benachrichtigung innerhalb von 15 Minuten nach bestätigtem Alert und Updates alle 30 Minuten während des aktiven Managements.

Was das SOC sieht

Ein Angreifer in Bewegung, in Echtzeit.

Das europäische Fortgale SOC beobachtet diese Art von Verhalten 24·7 bei den überwachten Kunden. Enumeration, Lateral Movement, Credential Dumping, Exfiltrationsversuch, wenn diese Muster erkannt werden, startet die Triage in 15 Minuten und die Eindämmung erfolgt automatisch.

Deutschland · Rhein-Main

Managed SOC für das Rhein-Main-Gebiet: Frankfurt, Wiesbaden, Darmstadt

Unternehmen in Frankfurt, Wiesbaden, Darmstadt, Mainz und im gesamten Rhein-Main-Gebiet erhalten dieselbe Abdeckung wie unsere Kunden in 22 Ländern: ein Analystenteam rund um die Uhr, Erkennung in <15 Minuten, Eindämmung in <30 Minuten.

Der Service wird aus unserem SOC in Mailand erbracht, ohne Standort in Deutschland. Das SOC ist seit 2017 in Betrieb, arbeitet 24·7·365 in der mitteleuropäischen Zeitzone und bindet sich per Fernzugriff an SIEM, EDR und Cloud des Kunden an. Für Onboarding, Triage und Eindämmung ist kein Termin vor Ort nötig: Alle Schritte laufen remote, mit direktem Zugang zu den Analysten, die den Vorfall bearbeiten.

Für Unternehmen in Hessen und in DACH heißt das: Finanzplatz Frankfurt, Pharma und Chemie in Darmstadt, Verwaltung und Versicherungen in Wiesbaden, Fertigung im Umland. Dazu Unterstützung der NIS2-Pflichten mit der Dokumentation für die Meldung an die zuständige nationale Stelle (in Deutschland das BSI) und Reporting in Business-Risiko-Sprache für Geschäftsführung und Aufsichtsrat.

SOC für Frankfurt am Main

Banken, Zahlungsdienstleister und Finanzdienstleister am Finanzplatz Frankfurt brauchen Überwachung rund um die Uhr und belastbare Nachweise für Prüfungen. Das Managed SOC liefert Audit-Trail, Executive Reports und die technische Grundlage für Meldungen.

SOC für Darmstadt

Pharma, Chemie und Forschung schützen geistiges Eigentum und vernetzte Produktionsumgebungen. Auf Anfrage überwacht das SOC auch OT-Umgebungen.

SOC für Wiesbaden und Mainz

Versicherungen, Verwaltung und Mittelstand mit Microsoft 365 und Entra ID: Überwachung von Identitäten, Anmeldungen und Postfachregeln, Eindämmung direkt in Defender.

Sie wollen erst klären, welche Abdeckung Ihr Unternehmen braucht, bevor Sie ein SOC beauftragen? Die Managed SOC Beratung von Fortgale bewertet Posture, Datenquellen und NIS2-Pflichten und übersetzt das Ergebnis in einen konkreten Umfang für das Managed SOC.

FAQ · häufige Fragen

Alles, was Sie wissen müssen, bevor Sie mit unseren Analysten sprechen.

Was ist der Unterschied zwischen Managed SOC und MDR?

Das Managed SOC ist die operative Cyber-Defense-Außenstelle: das Team europäischer Analysten 24·7·365, Prozesse, Governance, Executive-Reporting, NIS2-Compliance und integrierte CTI. MDR ist die technologische Komponente für Detection und Response auf Endpoint, Netzwerk und Cloud. Das Fortgale SOC umfasst MDR, ist aber eine umfassendere Dimension, die den gesamten Security-Stack orchestriert.

Was kostet ein Managed SOC im Vergleich zu Inhouse?

Ein internes 24h-SOC erfordert mindestens 5 Analysten für Schichten und Feiertage, Enterprise-SIEM-Lizenzen, Infrastruktur und kontinuierliche Weiterbildung: über 1 Million Euro pro Jahr. Das Fortgale Managed SOC kostet im Schnitt 30 % eines äquivalenten Inhouse-Aufbaus, mit planbaren monatlichen Gebühren, null CapEx und Aktivierung in 2-4 Wochen.

Wie lange dauert die Aktivierung des Fortgale SOC?

Das Standard-Onboarding dauert 2 bis 4 Wochen. Woche 1: Log-Sammlung und Datenquellen-Integration. Wochen 2-3: Tuning der Detection-Regeln auf das spezifische Unternehmensprofil, False-Positive-Reduktion. Woche 4: SOC operativ 24h mit kalibrierten Runbooks und aktiven SLAs.

Was überwacht das Fortgale SOC genau?

Endpoint (Workstations, Server, Laptops), Netzwerk (Firewall, IDS/IPS, Switches, VPN), Cloud (M365, Azure, AWS, GCP), Identität und Zugriff (Active Directory, Entra ID, privilegierte Zugriffe), kritische Anwendungen und, auf Anfrage, OT/ICS-Systeme. Alles korreliert in einem zentralen SIEM mit MITRE-ATT&CK-Regeln.

Unterstützt das Managed SOC die NIS2-Anforderungen?

Ja. Das Fortgale SOC unterstützt die NIS2-Anforderungen: kontinuierliche Überwachung, IOC-Erfassung für die Meldung an das nationale CSIRT innerhalb von 24 Stunden, technische Dokumentation für die 72-Stunden-Meldungen, vollständigen Audit-Trail und Reporting für die Corporate Governance.

Funktioniert das SOC mit den Systemen, die wir bereits nutzen?

Ja. Das Fortgale SOC ist technologie-agnostisch: Es integriert sich mit den wichtigsten SIEM-, EDR/XDR-, Firewall-, Identity- und Cloud-Plattformen, die in EU-Unternehmen eingesetzt werden. Kein erzwungener Austausch bestehender Investitionen.

Welche Fähigkeiten sind bei einer Managed-SOC-Plattform wichtig?

Fünf Fähigkeiten entscheiden darüber, ob ein Managed SOC Vorfälle wirklich schließt oder nur Alarme weiterleitet:

  • Sichtbarkeit auf SIEM und EDR, mit Telemetrie aus Endpoint, Netzwerk, Cloud und Identität in einer Pipeline.
  • Triage rund um die Uhr durch Analysten, nicht nur durch Automatismen.
  • Threat Intelligence mit 287 profilierten Tools und Akteuren, die jedem Alarm Gewicht gibt.
  • Eindämmung mit Mandat, auf EDR, Firewall und Identity, ohne auf eine Freigabe je Aktion zu warten.
  • Kundenportal, in dem IT, Sicherheitsleitung und Geschäftsführung Alarme, Vorfälle und den Stand der Verteidigung in Echtzeit verfolgen.
Deckt das Managed SOC auch Azure und Microsoft 365 ab?

Ja. Das Fortgale SOC überwacht Microsoft 365, Entra ID und Azure über Microsoft Sentinel und Microsoft Defender: Anmeldungen, Berechtigungen, Postfachregeln, riskante Konfigurationen und Angriffe auf Identitäten. Die Eindämmung läuft direkt in Defender, ohne Übergabe an einen zweiten Anbieter. Details auf der Seite MDR auf Microsoft Defender.

Woran erkenne ich einen guten Managed-SOC-Anbieter?

An Zusagen, die sich prüfen lassen: messbare Zeiten für Erkennung und Eindämmung im Vertrag, ein Mandat zur Eindämmung statt reiner Weiterleitung von Alarmen, eigene Threat Intelligence, Integration in Ihre vorhandenen SIEM- und EDR-Plattformen, ein schriftlich festgelegter Ort der Datenverarbeitung, Unterstützung bei Meldepflichten und eine geregelte Übergabe von Regeln und Daten am Vertragsende. Fortgale arbeitet mit Erkennung unter 15 Minuten und medianer Eindämmung unter 30 Minuten.

Was ist SOC as a Service und für wen lohnt es sich?

SOC as a Service bedeutet: Analystenteam, Prozesse, Detection-Regeln und Threat Intelligence eines Security Operations Centers werden als Abonnement bezogen, statt intern aufgebaut. Es lohnt sich für Unternehmen, die eine Abdeckung rund um die Uhr brauchen, aber kein eigenes Schichtteam mit mindestens 5 Analysten finanzieren oder besetzen können, und für NIS2-pflichtige Organisationen, die kontinuierliches Monitoring nachweisen müssen.

Was ist der Unterschied zwischen Managed SOC, Co-Managed SOC und MSSP?

Ein MSSP betreibt meist Sicherheitstechnik wie Firewall oder Virenschutz und leitet Alarme weiter. Ein Managed SOC übernimmt Überwachung, Triage und Eindämmung rund um die Uhr. Beim Co-Managed SOC teilen sich ein internes Team und der Anbieter die Arbeit, etwa intern tagsüber und extern nachts und am Wochenende, mit vorab geregelten Freigaben. Welches Modell passt, klären wir im Scoping-Gespräch.

Wo werden unsere Logdaten bei einem Managed SOC verarbeitet und gespeichert?

Ort der Verarbeitung, Speicherdauer und Zugriffe werden vor Vertragsbeginn schriftlich festgelegt, im Auftragsverarbeitungsvertrag (AVV) nach Art. 28 DSGVO. Wenn die Logs in Ihrem eigenen SIEM bleiben, arbeitet das Fortgale SOC per Fernzugriff darauf. Das Team arbeitet aus Mailand, innerhalb der EU.

Wie wird ein Managed SOC abgerechnet und wovon hängt der Preis ab?

Fortgale rechnet mit einer planbaren Gebühr ohne CapEx ab. Der Preis hängt von der Zahl der überwachten Endpoints und Identitäten, vom Logvolumen und der Zahl der Datenquellen, vom gewählten Servicelevel und von den Zeiten der Abdeckung ab. Im Schnitt liegen die Kosten bei rund 30 % eines vergleichbaren Inhouse-SOC. Ein konkretes Angebot entsteht nach dem Scoping-Gespräch.

Bietet Fortgale ein 24/7 SOC für Unternehmen in Frankfurt, Darmstadt und Wiesbaden?

Ja. Unternehmen in Frankfurt, Darmstadt, Wiesbaden und im gesamten Rhein-Main-Gebiet erhalten das Managed SOC 24·7·365 per Fernzugriff, mit Erkennung unter 15 Minuten und medianer Eindämmung unter 30 Minuten. Der Service wird aus dem Fortgale SOC in Mailand erbracht, in Betrieb seit 2017, ohne Standort in Deutschland. Onboarding und Vorfallbearbeitung laufen remote.

Hilft ein Managed SOC bei den Meldepflichten nach NIS2UmsuCG?

Ja. Seit dem 6. Dezember 2025 gilt in Deutschland das NIS2UmsuCG, mit Meldungen an das BSI. Das Fortgale SOC liefert die technische Grundlage für die frühe Erstmeldung innerhalb von 24 Stunden und die Meldung nach 72 Stunden: Zeitlinie, betroffene Systeme, IOCs und ergriffene Maßnahmen. Die Meldung selbst bleibt Pflicht der Einrichtung.

Recherche · speist das 24·7-SOC

Unser SOC stützt sich auf proprietäre Intelligence.

Die Detections unseres SOCs entstehen aus der direkten Analyse der Akteure, die europäische Organisationen angreifen: MITRE-gemappte Regeln, frische IoCs, Runbooks abgestimmt auf reale Kampagnen. Aus dieser Recherche speisen wir die 24·7·365-Außenstelle, kongruent mit dem Threat Landscape, das wir täglich beobachten.

emerging threats17 Jul 2026

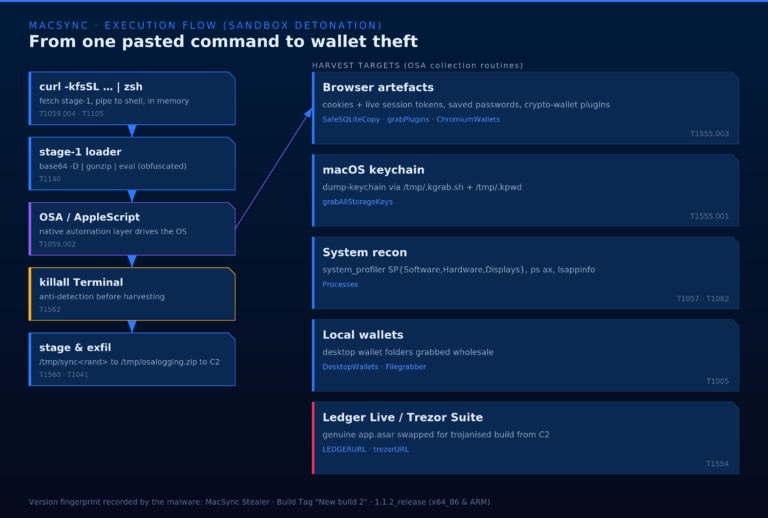
MacSync: when the victim types the attack chain

No exploit. No attachment. No phishing email. In this campaign the threat actor needs the victim to do exactly one thing: copy a command from an installation guide and paste it i…

Artikel lesen →
Featured10 Jun 2026

Kali365: when the session becomes the new credential

ABSTRACT The FBI recently issued an advisory on Kali365, a Phishing-as-a-Service platform that abuses legitimate Microsoft OAuth flows to bypass multi-factor authentication. Kali…

Artikel lesen →
Defence15 Apr 2026

Phishing Kits Bypass MFA and Hijack companies's accounts in minutes

Intelligence · Phishing Kit · Q1 2026 April 24, 2026Fortgale CTI14 min readRPT-26-0424 Observation of the quarter The 2026 phishing ecosystem has outpaced traditional defenses. M…

Artikel lesen →
Featured8 Apr 2026

Investment-Targeted Phishing: How Phishing Kit Fuels Espionage in Funding Rounds

In the high-stakes world of venture capital and corporate funding, where millions hang in the balance and sensitive financial data flows freely, a new breed of cyber threat is em…

Artikel lesen →
Defence13 Mär 2026

Operation Storming Tide: A massive multi-stage intrusion campaign

In February 2026, the Fortgale Incident Response team investigated a multi-stage intrusion attributed to Mora_001, a Russian-origin threat actor exploiting Fortinet vulnerabiliti…

Artikel lesen →
Featured4 Sep 2024

Behind the Wheel: Unveiling the Supercar Phishing Kit Targeting Microsoft 365

UPDATES: 27.11.2024: As mentioned by TrustWave, "Supercar Phishing Kit" has an high level of overlapping with the most recent update of "Rockstar 2FA Phishing-as-a-Service" 26.09…

Artikel lesen →
Für wen · zwei Perspektiven

Das Problem, das der Managed SOC löst.

Der CISO entscheidet über Risiko und Budget. Der IT-Verantwortliche über die Reaktion. Der Fortgale Managed SOC liefert Belege für beide.

Für den CISO / Vorstand

Ein Always-on-Außenposten, ohne ein internes Team aufzubauen.

Ein interner 24·7-SOC braucht mindestens 5 Analysten, SIEM-Lizenzen und über 1 Million Euro pro Jahr. Der Fortgale Managed SOC liefert dieselbe Abdeckung zu einem Bruchteil der Kosten, mit Governance und Board-ready Reporting.

  • ~30% der Kosten eines internen SOCPlanbare Gebühr, kein CapEx, live in 2-4 Wochen.
  • Board-ready ReportingRisiko, Impact, Entscheidung. NIS2-Konformität dokumentiert.
  • 287 Tools und Akteure profiliertProprietäre CTI speist die Detections.
Mit unseren Analysten sprechen →
Für den IT-Verantwortlichen

Europäische Analysten mit Entscheidungsmandat, nicht nur zum Melden.

76% der Angriffe passieren außerhalb der Geschäftszeiten. Der Fortgale SOC läuft 24·7·365 mit einem erfahrenen europäischen Team: Triage in 15 Minuten, <30 Minuten mediane Eindämmung, Integration in Ihren bestehenden Stack.

  • Triage 15 Min · Eindämmung <30 MinVom bestätigten Alert zur Aktion, ohne Handover.
  • TechnologieagnostischIntegriert Microsoft, CrowdStrike, Splunk und andere.
  • Host-Isolation in SekundenAssistierte Remote-Response: Prozesse beenden, Credentials zurücksetzen.
Sehen, wie der SOC arbeitet →
22Abgedeckte Länder
3Kontinente
287Tools und Akteure profiliert
<30 MinMediane Eindämmung
24·7·365Europäisches SOC
Realer Fall · Detection

Am 27. Dezember 2024 erkannte das Fortgale-SOC Operation MN-1224: eine groß angelegte Microsoft-365-Benutzer-Enumeration (Gruppe Mater Nebula) gegen europäische Unternehmen, über mehrere vom MDR geschützte Tenants bestätigt.

Analyse lesen →
Detection aus eigener Forschung

Die SOC-Regeln entstehen aus der direkten Analyse realer Kampagnen: 9 Phishing-Kits profiliert im CTI-Report Q1 2026.

Report lesen →
Vom Fortgale Cyber Threat Intelligence Team

Über 100 veröffentlichte Analysen. Attributionen bestätigt von Dritten wie Mandiant (Google), Amazon, SentinelOne und Huntress. Europäisches SOC, 24·7·365.

Kunden in 22 Ländern auf 3 Kontinenten →

Was ist ein SOC →  ·  Warum ein Managed SOC →  ·  Was ist ein SIEM →

Jetzt starten

Wird Ihr Netzwerk heute Nacht überwacht?

76 % der Angriffe erfolgen außerhalb der Geschäftszeiten. Sprechen Sie mit unseren Analysten und erfahren Sie, wie Sie ein auf Ihr spezifisches Risikoprofil kalibriertes Managed SOC aktivieren, operativ in 2-4 Wochen.

Antwortzeit: < 1 Werktag.