01 ·
EDR + SIEM + UEBA-Monitoring
Europäisches SOC 24·7·365 mit verhaltensbasierter Detection, kalibriert auf Financial Actors. UEBA für Anomalien bei privilegierten Benutzern, Überweisungen, Clearing-Zugriffen. Triage in <15 Min..
Cyber-Bedrohungen für den Finanzsektor sind zunehmend ausgefeilt und reguliert. Fortgale schützt Banken, Versicherungen, Asset Manager und Fintech mit 24·7·365-Monitoring, DORA-+-NIS2-+-PSD2-Compliance und Incident Response aus dem SOC in Mailand. Wir sind bereits in Banking, Finance und Insurance tätig: dieser Sektor ist ein Perimeter, den wir täglich verteidigen, kein Markt, den wir erst erschließen.
DORA, NIS2 und PSD2 haben die Anforderungen erhöht. Sanktionen bis zu 10 % des Umsatzes, verpflichtende CSIRT-Meldungen innerhalb von 24h, strengere Aufsichts-Audits. Es sind Financial-Detection-Regeln nötig, keine generischen.
Europäisches SOC 24·7·365 mit verhaltensbasierter Detection, kalibriert auf Financial Actors. UEBA für Anomalien bei privilegierten Benutzern, Überweisungen, Clearing-Zugriffen. Triage in <15 Min..
50+ spezialisierte Threat Actors für den Sektor: APT-Finance, Carbanak, FIN7, Cobalt, Banking-fokussierte Ransomware, Insider-Gruppen, Financial Supply Chain. MITRE-gemappte IoCs/TTPs angewendet auf das SIEM.
Vollständiges Audit, Gap-Analyse, Remediation-Roadmap. Unterstützung für TIBER-EU, Third-Party-Risk, Incident Reporting an das nationale CSIRT, EZB, ESMA, nationale Aufsichten. Technische Nachweise für den Bericht an den Vorstand.
Schnelle Triage, spezialisierte Intelligence, kontinuierliche Abdeckung, vollständige Compliance-Unterstützung.
Wir warten nicht auf den Schaden. Detection, Blocking und Containment werden bei jedem Kill-Chain-Übergang aktiviert, vom initialen Phishing bis zur betrügerischen Überweisung.
Gezieltes Phishing auf privilegierte Operatoren, Credential Stuffing auf Banking-Apps, VPN-/Trading-Desk-Account-Kompromittierung. Detection: CTI-IoCs, Verhaltensanalyse, MFA-Fatigue-Pattern.
Eskalation auf administrative Konten via Kerberoasting, Service-Account-Missbrauch, AD-Vulnerability-Exploitation. Detection: UEBA, Privilege-Anomalien, verstecktes Lateral Movement.
Lateral Movement zu Core-Banking, Clearing, Payment-Gateway-Systemen. Detection: Mikro-Segmentierung, interne Traffic-Anomalien, C2-Beacons auf Non-Standard-Ports.
Exfiltration von Kundendaten, Verträgen, Trading-Positionen. Betrügerische Überweisungen, Order-Book-Manipulation, Payment-API-Missbrauch. Detection: DLP, Financial-Flow-Anomalien.
Host-Isolation in Sekunden, Transaktions-Block, Account-Disable, Meldung an die Aufsichtsbehörde. <30 Min. mediane Eindämmung. Chain-of-Custody-Forensik für Behörden.
Vier Deliverables, gesteuert durch einen einzigen europäischen Single Point of Contact: DORA-Assessment, 24·7-Monitoring, Incident Response aus dem SOC in Mailand, Recovery & Hardening.
Cybersecurity-Posture-Audit gegen DORA (ICT-Risk, Incident Reporting, TIBER-EU), NIS2 (24h CSIRT), PSD2 (SCA, Liability). Gap-Analyse mit priorisierter Remediation-Roadmap und Compliance-Timeline.
Europäisches SOC 24·7·365 mit verhaltensbasierter Detection, kalibriert auf Financial Threats. UEBA für Anomalien bei privilegierten Benutzern, Überweisungen, Zugriffen auf Clearing-Systeme. Sektor-dediziertes Threat Hunting.
Incident Response, koordiniert aus dem SOC in Mailand, Eindämmung <30 Minuten. Forensik mit Chain of Custody, Unterstützung der Meldung an das nationale CSIRT innerhalb von 24h, Kommunikationsmanagement mit Aufsichtsbehörden (EZB, ESMA, nationale Bankaufsichten). Assistierte Recovery ohne Stopp des Core-Bankings.
Validierung der Post-Incident-Transaktionen, sichere System-Recovery, Chain-of-Custody-Audit, Hardening kompromittierter Systeme, Lessons Learned, DORA-Plan-Update. Reporting für Vorstand und Aufsichtsorgane.
Am 7. Juli 2026 hat die EZB den CEOs der bedeutenden Banken das Schreiben «Addressing AI-enabled cybersecurity threats» geschickt und einen Aktionsplan an das Joint Supervisory Team bis zum 31. Oktober 2026 verlangt. Diese Frist ist verstrichen: die nächste Phase ist die horizontale Analyse der EZB und das Follow-up der JSTs, der IT Risk Questionnaire wurde auf Februar 2027 verschoben. Am 31. Juli 2026 haben die ESAs das Statement JC 2026 25 zur Governance der Risiken von Frontier-KI-Modellen veröffentlicht: keine neue Pflicht, aber einheitliche Erwartungen der Aufsicht. Die ESRB-Warnung vom Juni 2026 stuft das systemische Cyberrisiko als «severe» ein. Die Rechtsgrundlage bleibt DORA: für Institute in Deutschland ist die BaFin die zuständige Behörde, auch für die Meldung schwerwiegender IKT-Vorfälle.
Verantwortung des Vorstands für KI- und Cyberrisiken, vertragliche Vorkehrungen mit ICT-Dienstleistern, Aktionsplan mit Fortschrittskontrolle.
Advisory und Executive Briefings für den Vorstand, Trust Center mit den vertraglichen Nachweisen von Fortgale als ICT-Drittanbieter.
Identitäten und Privilegien, starke Authentifizierung, Basiskonfigurationen, Segmentierung.
ITDR: kontinuierliches Monitoring von Identitäten, MFA und Privilegien, mit Response aus dem SOC.
Asset-Inventar, exponierter Perimeter, aus dem Internet erreichbare Dienste und Domains.
Attack Surface Management: kontinuierliche Erkennung und Prüfung der exponierten Angriffsfläche.
Zyklus des Schwachstellen- und Patch-Managements, mit KI, wo sinnvoll.
Periodisches Vulnerability Assessment und Advisory für die Priorisierung der Remediation.
Kontinuierliche Erkennung und Reaktion, auch auf den Verkehr zu Dienstleistern; KI, wo sinnvoll.
MDR und SOC 24·7·365 mit Erkennung <15 Min. und Eindämmung <30 Min., CTI mit 287 Profilen von Akteuren und Tools.
Tests nach Artikel 24 und 25 DORA, TLPT, wo anwendbar.
Tabletop-Übungen mit Vorstand und Kontrollfunktionen, TLPT-Szenarien mit qualifizierten Partnern.
Unsere Nachweise sind technisch: die Bewertung der Angemessenheit und der Bericht an den Vorstand bleiben beim Vorstand und bei den Kontrollfunktionen. Dritte sind ein Querschnittsthema in allen Bereichen.
Banken, Asset Manager, Versicherungen, Fintechs, Payment Provider und kritische Finanzmarkt-Infrastrukturen. Unterschiedliche regulatorische und technische Anforderungen, eine europäische Außenstelle.
Geschäftsbanken, Kreditinstitute. DORA + NIS2-wesentlich. TIBER-EU-Pflicht für bedeutende Banken (EZB).
Asset Manager, Pensionsfonds. MiFID-II- + DORA-Compliance. Schutz von Trading-Systemen und Positionsdaten.
Versicherungsgesellschaften, Makler. DORA-Einrichtungen unter nationalen Versicherungsaufsichten. Schutz von Kundendaten, Underwriting-Systemen, Claim-Management.
Zahlungsinstitute, E-Geld-Emittenten. PSD2- + DORA-Compliance. Schutz von Payment-Gateway, Wallet, Anti-Fraud-Systemen.
Neobanken, Lending-Plattformen, Robo-Advisors. Cloud-nativ mit DORA-Anforderungen. API-Security, Mobile App, KYC/AML cyber-integriert.
Trading-Desks, Market Maker, Prop Trading. Latency-kritisch, Echtzeit-Schutz von Order Books, Pricing Engines, Execution Venues.
PE-/VC-Fonds, Family Offices. Schutz von Data Rooms, M&A-Transaktionen, vertraulichem Deal Flow. Threat Intel zu APT-Akteuren, die den Sektor ins Visier nehmen.
Clearing-Häuser, Central Counterparties (CCPs), Credit Registries, Finanzmarkt-Infrastruktur. NIS2-wesentliche Einrichtungen mit verstärkten Pflichten.
Die europäische Außenstelle, die Monitoring, Triage und Response orchestriert, mit einem auf den Finanzsektor dedizierten L2-/L3-Team.
SOC entdecken →EDR/XDR, gesteuert vom europäischen SOC, um Bedrohungen in Echtzeit über Endpoint, Network, Identity und Cloud zu erkennen und zu blockieren.
MDR entdecken →Proprietäre Feeds zu den 50+ Financial Actors, die in Europa aktiv sind: APT-Finance, Carbanak, FIN7, Cobalt, Banking-fokussierte Ransomware.
CTI entdecken →DORA-+-NIS2-+-PSD2-Assessment, 24·7-Monitoring mit EDR/SIEM und verhaltensbasierter Detection, kalibriert auf Financial Threats, proaktives Threat Hunting, Incident Response, koordiniert aus dem SOC in Mailand, Compliance-Unterstützung mit Meldungen an das nationale CSIRT innerhalb von 24 Stunden, digitale Forensik mit Chain of Custody, assistierte Recovery, Post-Incident-Hardening. Abdeckung über Endpoint, Network, Identity, Cloud und APIs mit proprietärer Intelligence zu 50+ Financial Threat Actors.
DORA ist der EU-Rahmen für operationale Resilienz: ICT-Risk-Management, Vorfallsmeldung 4h/24h, 72h, 1 Monat, TIBER-EU-Testing, Third-Party-Risk. NIS2 ist die Cybersicherheitsrichtlinie für wesentliche Betreiber (Banken, Clearing, Märkte): 24h-CSIRT-Meldung, verpflichtende Audits. PSD2 regelt Zahlungsdienstleister mit SCA, Datenschutz und Haftungsrahmen. Fortgale unterstützt die Compliance über alle drei Frameworks.
Wir überwachen sektorspezifische Bedrohungen: Angriffe auf Überweisungen und Clearing-Häuser, Credential Stuffing auf Banking- und Trading-Apps, Payment-Gateway-Kompromittierung, Ransomware auf Settlement-Systemen, Social Engineering gegen privilegierte Operatoren, Supply-Chain-Angriffe auf Finanzdienstleister, DDoS, APTs auf Clearing, Insider-Threats auf Trading-Desks. Proprietäre Intelligence trackt 50+ spezialisierte Akteure im Sektor.
Bei kritischen Alerts (verdächtige Überweisung, Credential-Kompromittierung, Ransomware, Payment-Gateway-Anomalie) reagiert das SOC in unter 15 Minuten mit aktiver Investigation und sofortiger Eindämmung. Bei Incidents mit Forensik- oder Behörden-Unterstützungsbedarf wird die Incident Response aus dem SOC in Mailand koordiniert, Eindämmung <30 Min. Meldungen folgen DORA (Erstmeldung 4 Stunden nach Einstufung und spätestens 24 Stunden nach Entdeckung, Zwischenbericht 72 Stunden, Abschlussbericht 1 Monat), NIS2 (24h ans nationale CSIRT) und den Pflichten gegenüber der BaFin.
Ja. Wir unterstützen Banken bei der TIBER-EU-Audit-Vorbereitung: Threat-Intelligence-Alignment mit den von der EZB überwachten Threat Actors, Detection-Regeln zur Identifikation von Red Teams während der Simulation, kontrollierte APT-Angriffssimulationen, Forensik und technisches Reporting für die simulierte Incident-Timeline, Post-Test-Remediation-Unterstützung. Das Team kennt die EZB-Anforderungen, TIBER-EU-Standards und Testing-Best-Practices.
Für Fintechs und PSPs muss Security abdecken: Echtzeit-Trading-Plattformen, Digital Wallets, Payment- und Settlement-APIs, KYC/AML, Blockchain/DLT, Mobile-App-Security. Wir bieten spezifisches Monitoring auf API-Gateway-Security, Payment-Flow-Anomalien, Crypto Supply Chain, Wallet-Kompromittierung, DDoS auf Payment-Services. Inklusive Intelligence zu Threat Actors mit Fintech-Spezialisierung, DORA-Compliance-Unterstützung und Koordination mit nationalen Aufsichten und ESMA.
Wir profilieren PhishSurf Nebula, Banking-Trojaner, Gruppen, die auf MFA-Bypass und BEC spezialisiert sind: Kampagnen, die bei unseren europäischen Banking- und Finanzkunden beobachtet wurden, Phishing-Infrastrukturen, Angriffe auf SWIFT/SEPA-Anbieter. Intelligence angewandt auf das Perimeter, das wir schützen.
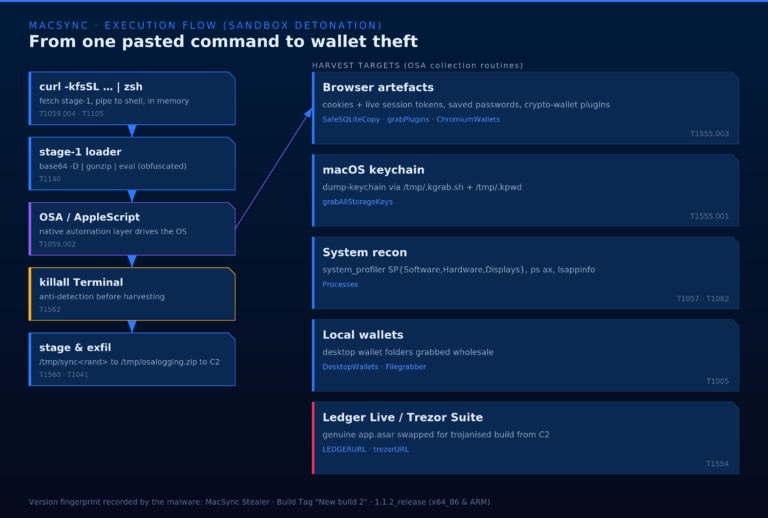
No exploit. No attachment. No phishing email. In this campaign the threat actor needs the victim to do exactly one thing: copy a command from an installation guide and paste it i…
Artikel lesen →
ABSTRACT The FBI recently issued an advisory on Kali365, a Phishing-as-a-Service platform that abuses legitimate Microsoft OAuth flows to bypass multi-factor authentication. Kali…
Artikel lesen →
Intelligence · Phishing Kit · Q1 2026 April 24, 2026Fortgale CTI14 min readRPT-26-0424 Observation of the quarter The 2026 phishing ecosystem has outpaced traditional defenses. M…
Artikel lesen →
In the high-stakes world of venture capital and corporate funding, where millions hang in the balance and sensitive financial data flows freely, a new breed of cyber threat is em…
Artikel lesen →
In February 2026, the Fortgale Incident Response team investigated a multi-stage intrusion attributed to Mora_001, a Russian-origin threat actor exploiting Fortinet vulnerabiliti…
Artikel lesen →
UPDATES: 27.11.2024: As mentioned by TrustWave, "Supercar Phishing Kit" has an high level of overlapping with the most recent update of "Rockstar 2FA Phishing-as-a-Service" 26.09…
Artikel lesen →Ein AiTM-Angriff auf Führungskräfte während einer Investitionsrunde wurde vor der Kompromittierung abgefangen. Kein Zugriff erlangt.
Fall lesen →In der Operation Storming Tide hat das Fortgale-Team eine mehrstufige Intrusion (Akteur Mora_001) bei einer europäischen Logistikorganisation erkannt und eingedämmt: Datenexfiltration und Ransomware verhindert.
Analyse lesen →DORA ist in Kraft. NIS2 gilt für den Finanzsektor. PSD2 schreibt SCA und Haftungsrahmen vor. Ein 4-wöchiges Audit kartiert Ihre Posture über die drei Frameworks, mit einer Roadmap und den technischen Nachweisen für den Vorstandsbericht. Sie erhalten den Report zu Ihrem Finanzsegment.
Keine Nurturing-Sequenzen, keine Auto-Replies. Einer unserer Analysten ruft Sie innerhalb eines Werktags zurück.
Der vollständige Report (Executive Summary · operative IoCs · technisches Runbook) ist vertraulich. Senden Sie uns zwei Angaben und einer unserer Analysten kontaktiert Sie mit Zugang und einem kurzen technischen Briefing.
Reaktion in 30 Minuten, Eindämmung in 1–4 Stunden. Auch wenn Sie kein Fortgale-Kunde sind.
