Fortgale CTI stärkt die Unternehmensverteidigung, bevor ein Angriff
zum Vorfall wird. Wir tracken feindliche Akteure, generieren kontinuierliche IOC-Feeds,
erstellen vertikale Advisories, Briefings für den CISO und Reports für den Vorstand,
überwachen Deep- & Dark-Web und managen die IT- und Brand-Exposition.
Acht spezialisierte CTI-Module. Jedes beantwortet einen konkreten Bedarf.
Die Fortgale CTI wird als acht spezialisierte Capabilities bereitgestellt, einzeln oder in Kombination aktivierbar je nach Kontext Ihrer Organisation. Von der Verfolgung feindlicher Akteure bis zur Überwachung kritischer Lieferanten: Jedes Modul beantwortet eine konkrete Frage des CISO, des SOC oder des Vorstands. Unter jedem Service hilft Ihnen ein «Relevant wenn…»-Abschnitt zu verstehen, welche Sie wirklich brauchen.
Jedes Modul ist einzeln oder in Kombination aktivierbar. Modulare Preisgestaltung basierend auf Perimeter und Volumen.
Der Fortgale-Vorteil
Die Intelligence, die kein Anbieter verkaufen kann.
Es gibt Hunderte von Threat-Intelligence-Feeds auf dem Markt. Die meisten aggregieren Drittanbieter-Daten und verkaufen sie weiter. Fortgale macht etwas radikal anderes: Wir generieren originale Intelligence, jeden Tag.
01 ·
Intelligence aus realen Vorfällen
Jeder vom Fortgale SOC bearbeitete Vorfall wird zu strukturierter Intelligence: unter realen Bedingungen beobachtete IOCs, dokumentierte TTPs, gemappte offensive Infrastruktur. Keine theoretischen Modelle, Artefakte aus Angriffen gegen europäische Organisationen in den letzten 24 Stunden.
02 ·
Unabhängige Threat-Actor-Forschung
Das Fortgale CTI-Team analysiert eigenständig Kampagnen, Infrastruktur und Tools großer krimineller Gruppen und staatlich geförderter Akteure, die gegen Europa aktiv sind. Ohne Abhängigkeit von Anbietern oder Aggregatoren: originale Analysen, eigene Attributionen, unabhängige Veröffentlichungen.
03 ·
KI als Multiplikator, nicht als Ersatz
Fortgale integriert künstliche Intelligenz in die Plattform und wendet sie auf den Kontext des Kunden an, um die Analysten zu verstärken: Korrelation hoher Volumina, Pattern Recognition bekannter Kampagnen, Alert-Priorisierung.
Plattform · CTI
CTI im Portal: Contextual und Advanced Intelligence
Die CTI von Fortgale wird in der Fortgale Defence Platform genutzt, dem Portal, in dem die Analysten des SOC in Mailand und der Kunde mit denselben Daten arbeiten. Zwei Intelligence-Stufen, beide auf den Kontext der Organisation angewendet. Das vollständige Bild des Portals steht auf der Seite Fortgale Defence Platform.
Im Portal
Contextual Intelligence
Advanced Intelligence
Akteursprofile und Watchlist
Enthalten
Enthalten
Company Impact
Nicht enthalten
Enthalten
AI Assistant
Enthalten
Enthalten
Bei den Portal-Modulen ist das Ergebnis das Dashboard in der Plattform.
AI Assistant
Drei Assistenten, nur Ihre Daten.
Technical, CISO und Intel antworten ausschließlich auf Basis der Kundendaten. Der AI Assistant ist mit Contextual oder Advanced Intelligence enthalten, mit 5 KI-Credits pro Vertragsjahr. Die vollständige Beschreibung steht auf der Seite Fortgale Defence Platform.
Proof · Skalierung der Intelligence
Vier Zahlen, die Fortgale CTI verankern.
Proprietäre Datenbank der gegen Europa aktiven Akteure, Echtzeit-IOC-Verteilung, kontinuierliche Dark-Web-Abdeckung (mit Digital Risk Protection für Marke, Domains und exponierte Daten), zweisprachige Reports für Management und technische Teams.
287
Gegnergruppen & Tools gegen europäische Märkte
34 k+
Indicators of Compromise wöchentlich produziert
D/DW
Deep & Dark Web kontinuierlich überwacht
EN/IT
Zweisprachige Reports technisch + Executive
Recherche · aktuelle Veröffentlichungen
Unsere Recherche, im Blog veröffentlicht.
Wir profilieren Akteure, analysieren Samples, verfolgen Kampagnen. Einen Teil dieser Recherche teilen wir mit der Community auf unserem Blog. Wir aggregieren keine Drittanbieter-Feeds, wir veröffentlichen nur, was wir aus erster Hand verifiziert haben.
Vier Liefer-Formate, integriert in Ihre Workflows.
Die CTI wird in vier operativen Formaten geliefert: zweisprachige PDFs für Management und Analysten, STIX/TAXII-Feeds für SIEM/EDR, Webhook-Alerts für Feeds und Advisories sowie Live-Briefings mit den Analysten. Bei den Portal-Modulen ist das Ergebnis das Dashboard in der Fortgale Defence Platform. Jedes Format fügt sich in bestehende Prozesse ein, ohne Overhead.
01
Zweisprachige PDF-Reports
Threat-Reports, vertikale Advisories und Executive Briefings als PDF auf Englisch und Italienisch. Zwei Schnitte pro Report: technisch für SOC-Analysten und Threat Hunter (TTPs, IOCs, MITRE-Mapping) und Executive für Management und Vorstände (Business-Risiko, priorisierte Maßnahmen).
PDF · EN/ITTechnische VersionExecutive VersionMITRE-Mapping
02
STIX/TAXII-Feed · API
Maschinenlesbare IOCs, direkt konsumierbar von SIEM, EDR, Firewall und TIP-Plattformen. Standard-Integration STIX 2.1 / TAXII 2.1, Custom-Threat-Intelligence-Unterstützung auf den wichtigsten MDR-Plattformen. Kontinuierliche Rotation, validierte Indikatoren.
STIX 2.1TAXII 2.1REST APICustom TI
03
Alerts · Webhook (Feeds und Advisories)
Für Feeds und Advisories: sofortige Benachrichtigungen zu hochprioritären IOCs und neuen Advisories. Zustellung per E-Mail, Webhook, Slack, Microsoft Teams. Liefer-SLA unter 15 Minuten. Portal-Module erzeugen keine Alerts: Das Ergebnis ist das Dashboard in der Fortgale Defence Platform.
WebhookE-Mail · SMSSlack · TeamsSLA 15 Min.
04
Live-Briefings · Analysten-Q&A
Periodische Sessions mit dem CTI-Team: Advisory-Walkthroughs, technische Q&A, Deep-Dives zu spezifischen Akteuren, die in der Umgebung des Kunden erkannt wurden. On Demand: Einberufung eines Analysten für Triage- oder Post-Incident-Support.
KI verwandelt Rohdaten in Signale; Analysten verwandeln Signale in Entscheidungen. Die KI ist in die Plattform integriert und arbeitet auf den Daten des Kunden.
01
Korrelation im großen Maßstab
Die in die Plattform integrierte KI korreliert Netzwerk-, Endpoint- und Intelligence-Events und liefert den Analysten bereits priorisierte Signale statt Rohrauschen.
02
Pattern Recognition auf 287 Profilen
Infrastruktur, Toolsets und Verhalten der 287 getrackten Akteure und Tools werden erkannt und dem Alert zugeordnet, sodass die Attribution mit technischen Belegen beginnt.
03
Nachvollziehbare Analyse
Jede Attribution entsteht im Team mit dokumentierten Methoden und überprüfbaren Ergebnissen: Wenn Fortgale eine Kampagne einem Akteur zuordnet, dann weil Belege vorliegen, nicht auf Zuruf eines Anbieters.
04
Kontext, der sich aufbaut
Der historische Kontext der Infrastruktur des Kunden fließt in jede neue Analyse ein: CTI wird durch die kontinuierliche Zusammenarbeit präziser.
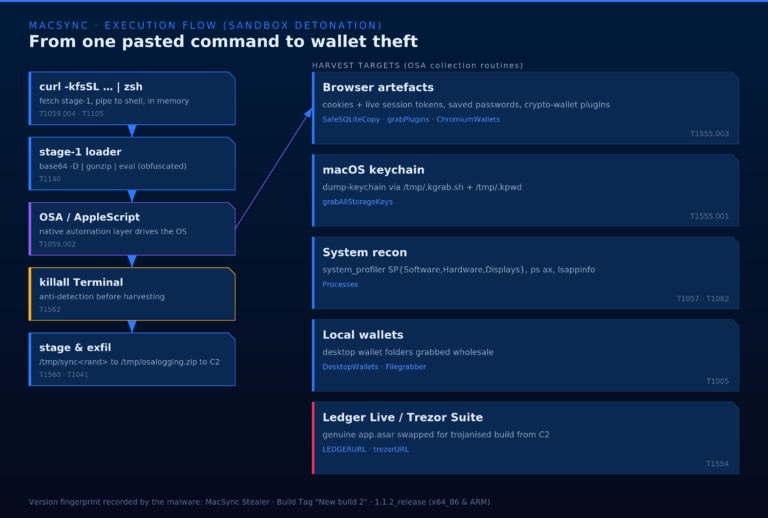
Die TTPs, die Fortgale CTI speisen, stammen aus realen Vorfällen: Enumeration, Lateral Movement, Credential Dumping, Exfiltration. Das folgende Video ist eine Simulation des wiederkehrenden Verhaltens eines Akteurs, die Art von Beleg, die ein Kunde in unseren monatlichen Reports sieht.
Angewandte Intelligence · service-übergreifend
CTI ist kein isolierter Service. Es ist der Motor der gesamten Verteidigung.
Intelligence ist nur dann wertvoll, wenn sie sich in konkreten Schutz übersetzt. Fortgale integriert die CTI direkt in den SOC- und MDR-Service und schafft einen kontinuierlichen Zyklus: Detection → Intelligence → verbesserte Verteidigung.
Was unterscheidet Fortgale CTI von kommerziellen Feeds?
Die meisten CTI-Anbieter verkaufen Feeds weiter, die von Drittanbietern aggregiert werden (VirusTotal, Mandiant, Recorded Future). Fortgale generiert originale Intelligence aus drei primären Quellen: täglich vom SOC bearbeitete Vorfälle, unabhängige Threat-Actor-Forschung, kontinuierliches Deep- und Dark-Web-Monitoring. Kontextuelle, aktuelle, anwendbare Intelligence.
Was sind Fortgale-IOCs und wie werden sie angewendet?
Indicators of Compromise (IPs, Domains, Hashes, URLs, YARA-Regeln) werden aus realen Vorfällen und der Forschung an offensiver Infrastruktur produziert. Sie werden automatisch über STIX/TAXII an SIEM/EDR/Firewalls der Kunden verteilt und als Custom Threat Intelligence auf MDR-Plattformen angewendet, um bekannte Bedrohungen vor dem Impact zu blockieren.
Was umfasst das Dark-Web-Monitoring?
Suche nach kompromittierten Unternehmenszugangsdaten in kriminellen Marktplätzen, Monitoring von Foren, in denen Akteure Angriffe planen, Erkennung exfiltrierter Daten auf Ransomware-Leak-Sites, Tracking von Telegram-Kanälen und anonymisierten Netzwerken, Echtzeit-Alerts, wenn der Kundenname auftaucht.
Für wen sind die CTI-Reports gedacht?
Zwei Formate: technische Reports für Security-Teams (SOC-Analysten, Threat Hunters, technische CISOs) mit IOCs, MITRE-gemappten TTPs und operativen Hinweisen; Executive Reports für das Management mit Risikosprache, Business Impact und priorisierten Maßnahmen. Veröffentlicht auf Englisch und Italienisch.
Ist CTI ohne Fortgale SOC/MDR zugänglich?
Ja. Der CTI-Service ist sowohl als integrierte Komponente von SOC/MDR (Intelligence wird automatisch auf Detection-Regeln angewendet) als auch als Standalone-Service verfügbar, für Unternehmen mit internen Security-Teams, die ihn um proprietäre IOC-Feeds, vertikale Advisories und Threat-Actor-Reports anreichern wollen.
Was umfasst Attack Surface Management im CTI-Service?
Fortgale ASM führt kontinuierliche Discovery und Monitoring der externen Angriffsfläche des Kunden durch: Internet-facing Assets, ausnutzbare Schwachstellen, Shadow IT, abgelaufene Zertifikate, Credential Leaks, Cloud-Fehlkonfigurationen (S3, Azure Blob, GCP). Alles wird mit interner Threat Intelligence korreliert, um zu priorisieren, was tatsächlich von Akteuren ausgenutzt werden kann, die im Sektor des Kunden aktiv sind, keine Liste theoretischer Schwachstellen, sondern eine Liste konkreter Risiken.
Was umfasst Brand & Social Intelligence?
Monitoring der Nicht-IT-Angriffsfläche: Look-alike-Domains, gefälschte LinkedIn/Telegram-Profile, die Führungskräfte imitieren, Phishing-Kits mit dem Kundenlogo, Executive Impersonation, Deepfakes, Reputations-Erwähnungen in kriminellen Kanälen. Koordinierter Take-down mit Providern (Registrare, Social-Plattformen, Hoster) wo möglich.
Produzieren Sie Briefings für Vorstände und Risiko-Komitees?
Ja. Der Executive Briefing & Vorstands-Reporting-Service produziert dedizierte Reports für Vorstand und Risiko-Komitees in Business-Risiko-Sprache: Expositionsstatus, gegen die Organisation aktive Akteure, NIS2- und DORA-Compliance, erforderliche Entscheidungen, potenzieller wirtschaftlicher Impact. Ein operatives Werkzeug für Cyber-Governance auf Vorstandsebene.
Wie funktioniert die Attribution von Angriffen?
Technische Attribution ist Teil des Threat Actor Profiling. Wenn das CTI-Team einen Vorfall erkennt, werden beobachtete TTPs (MITRE ATT&CK-gemappt), C2-Infrastruktur, Tooling, Malware-Code und Viktimologie mit Profilen bereits getrackter Akteure korreliert. Wenn die Beweise ausreichen, wird eine dokumentierte Attribution formuliert. Wenn nicht, werden die wahrscheinlichsten Hypothesen ohne Überdehnung angegeben, übereilte Attribution ist eine der häufigsten Bad Practices in kommerzieller CTI.
Was ist eine CTI-Plattform?
Eine CTI-Plattform ist die Umgebung, in der Threat Intelligence genutzt und auf den Kontext der Organisation angewendet wird. Die von Fortgale ist die Fortgale Defence Platform: Sie bietet Contextual Intelligence und Advanced Intelligence, die Profile der 287 getrackten Akteure und Tools sowie den AI Assistant, wobei die Analysten des SOC in Mailand mit denselben Daten arbeiten wie der Kunde.
Was ist der Unterschied zwischen CTI und AI Security?
CTI ist Intelligence über Angreifer: wer angreift, mit welchen Tools und welcher Infrastruktur. AI Security schützt die KI-Systeme, die die Organisation einsetzt. Es sind zwei getrennte Services: CTI informiert die Verteidigung, AI Security erweitert deren Perimeter auf KI-Systeme.
Für wen · zwei Perspektiven
Das Problem, das CTI löst.
Der CISO entscheidet, wer seinen Sektor angreift. Das Security-Team, was zu blockieren ist. Fortgale CTI liefert Belege für beide.
Für den CISO / Vorstand
Wissen, wer Sie angreift, bevor es passiert.
Ein CISO entscheidet nicht über Alert-Volumen: er entscheidet darüber, wer seinen Sektor angreift. Fortgale CTI profiliert feindliche Akteure, verfolgt ihre TTPs und bringt das Risiko in Entscheidungssprache zum Vorstand.
Threat Briefing pro SektorAktive Akteure, beobachtete TTPs, laufende Kampagnen.
Board-ready ReportingRisiko, Impact, NIS2- und DORA-Konformität.
287 Gegnergruppen und ToolsOriginäre Intelligence aus realen Incidents, keine weiterverkauften Feeds.
Anwendbare IoCs und TTPs, kein weiterer Feed zum Filtern.
Das CTI-Team erzeugt Intelligence, validiert an realen Incidents des SOC: machine-readable IoCs via STIX/TAXII, vertikale Advisories, MITRE-gemappte Attribution. Integriert in Ihren Stack, auch ohne den Fortgale SOC.
STIX/TAXII FeedKontinuierliche IoCs, SIEM-, EDR- und Firewall-Integration.
Fortgale hat den italienischen Threat Actor Nebula Broker (BrokerLoader-Malware) als Erste 2023 attribuiert. Mandiant (Google) bestätigte ihn später als UNC4990. Originäre Intelligence, nicht weiterverkauft.
Über 100 veröffentlichte Analysen. Attributionen bestätigt von Dritten wie Mandiant (Google), Amazon, SentinelOne und Huntress. Europäisches SOC, 24·7·365.
Dark-Web-Monitoring, proprietäre IOCs und Fortgale-Reports geben Ihnen Zugang zu der Intelligence, die sich normalerweise nur Großunternehmen leisten können. Sprechen Sie mit dem CTI-Team und erfahren Sie, was wir heute tracken.
Outlook Bookings · Fortgale
Termin vereinbaren
Kalender wird geladen…
Antwort · 1 Werktag
Mit unseren Analysten sprechen.
Keine Nurturing-Sequenzen, keine Auto-Replies. Einer unserer Analysten ruft Sie innerhalb eines Werktags zurück.
Dokument · Fortgale
PDF-Vorschau
PDF wird geladen…
Anfrage · Fortgale Threat-Intelligence-Report
Report anfordern
Der vollständige Report (Executive Summary · operative IoCs · technisches Runbook) ist vertraulich. Senden Sie uns zwei Angaben und einer unserer Analysten kontaktiert Sie mit Zugang und einem kurzen technischen Briefing.
Einen echten Angriff sehen
IR · 24·7·365
Sind Sie unter Angriff?
Reaktion in 30 Minuten, Eindämmung in 1–4 Stunden. Auch wenn Sie kein Fortgale-Kunde sind.
Wir verwenden technisch notwendige Cookies für den Betrieb der Website und, mit Ihrer Einwilligung, Analyse- und Marketing-Cookies zur Messung des Traffics und Personalisierung der Inhalte. Sie können alle Cookies akzeptieren, ablehnen oder Ihre Einstellungen anpassen. Weitere Informationen finden Sie in derCookie-Richtlinie und dieDatenschutzerklärung.
Cookie-Einstellungen · Fortgale
Einstellungen verwalten
Wählen Sie aus, welche Cookies Sie zulassen möchten. Technisch notwendige Cookies sind für den Betrieb der Website erforderlich und können nicht deaktiviert werden. Für die anderen ist die Einwilligung jederzeit freiwillig, spezifisch und widerruflich.
NotwendigImmer aktiv
Notwendig für den Betrieb der Website (Session, Sicherheit, Cookie-Einstellungen). Rechtsgrundlage ist das berechtigte Interesse des Verantwortlichen (Art. 6 Abs. 1 lit. f DSGVO). Ohne diese Cookies funktioniert die Website nicht korrekt.
AnalyseWir messen, was funktioniert
Aggregierte statistische Cookies, um zu verstehen, wie Nutzer die Website durchsuchen (Seitenaufrufe, Sitzungsdauer, Traffic-Quelle). EU-freundliche oder anonymisierte Anbieter. Rechtsgrundlage: Einwilligung (Art. 6 Abs. 1 lit. a DSGVO).
MarketingPersonalisierung und Remarketing
Drittanbieter-Cookies (LinkedIn Insight Tag, ggf. Kampagnen-Pixel) zur Messung der Wirksamkeit von Werbekampagnen und zur Anzeige relevanter Inhalte. Rechtsgrundlage: Einwilligung (Art. 6 Abs. 1 lit. a DSGVO). Standardmäßig deaktiviert.
Sie können diese Einstellungen jederzeit über die Seite Cookie-Richtlinie oder über den Link Cookie-Einstellungen im Footer ändern.